



В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

Киберпреступники утверждают, что им удалось взломать учётные данные администратора i2VPN и получить доступ к дашборду, где хранится информация сотен тысяч пользователей сервиса анонимизации.

О киберинциденте рассказали исследователи из SafetyDetectives. По их данным, злоумышленники опубликовали конфиденциальную информацию, принадлежащую, судя по всему, сервису i2VPN.

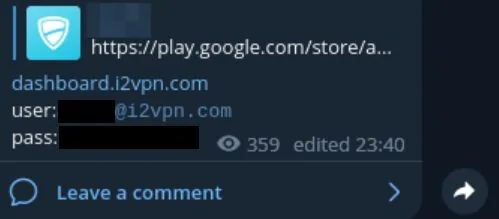
Среди скомпрометированных сведений оказались адрес электронной почты и пароль администратора i2VPN. Соответствующие данные были выложены в одном из каналов Telegram.

i2VPN представляет собой VPN-сервис, который авторы предлагают по модели freemium (базовая версия — бесплатно, расширенная — за деньги). Мобильное приложение i2VPN доступно для загрузки в двух основных магазинах — Google Play Store и App Store.

Злоумышленники опубликовали некий URL, который, по их утверждениям, является главной ссылкой на дашборд, а также учётные данные  администратора (имейл и пароль).


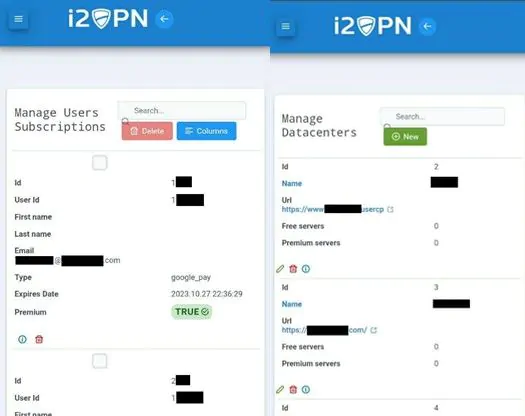
Помимо этого, хакеры выложили якобы бэкенд панели, где видны дата-центры, подписки пользователей и их информация:

  • идентификаторы;
  • имена аккаунтов;
  • имейлы, на которые зарегистрированы аккаунты;
  • детали подписок и способов оплаты.


Согласно общедоступной статистике, в Google Play приложение i2VPN загрузили более 500 тыс. раз.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru