



В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

В Telegram слили учётные данные админа i2VPN

Киберпреступники утверждают, что им удалось взломать учётные данные администратора i2VPN и получить доступ к дашборду, где хранится информация сотен тысяч пользователей сервиса анонимизации.

О киберинциденте рассказали исследователи из SafetyDetectives. По их данным, злоумышленники опубликовали конфиденциальную информацию, принадлежащую, судя по всему, сервису i2VPN.

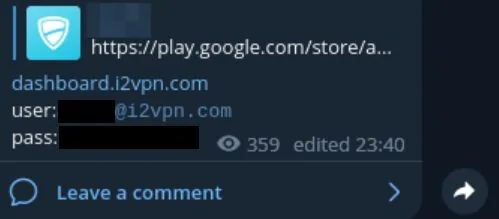
Среди скомпрометированных сведений оказались адрес электронной почты и пароль администратора i2VPN. Соответствующие данные были выложены в одном из каналов Telegram.

i2VPN представляет собой VPN-сервис, который авторы предлагают по модели freemium (базовая версия — бесплатно, расширенная — за деньги). Мобильное приложение i2VPN доступно для загрузки в двух основных магазинах — Google Play Store и App Store.

Злоумышленники опубликовали некий URL, который, по их утверждениям, является главной ссылкой на дашборд, а также учётные данные  администратора (имейл и пароль).


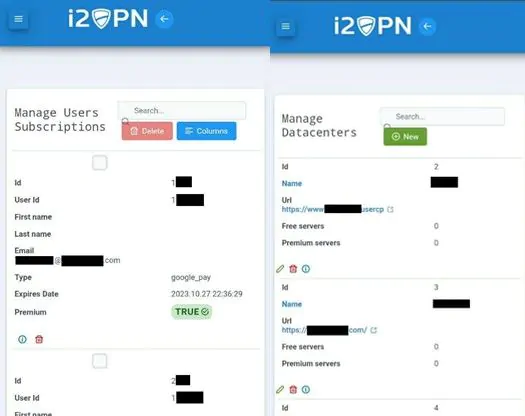
Помимо этого, хакеры выложили якобы бэкенд панели, где видны дата-центры, подписки пользователей и их информация:

  • идентификаторы;
  • имена аккаунтов;
  • имейлы, на которые зарегистрированы аккаунты;
  • детали подписок и способов оплаты.


Согласно общедоступной статистике, в Google Play приложение i2VPN загрузили более 500 тыс. раз.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru