



Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

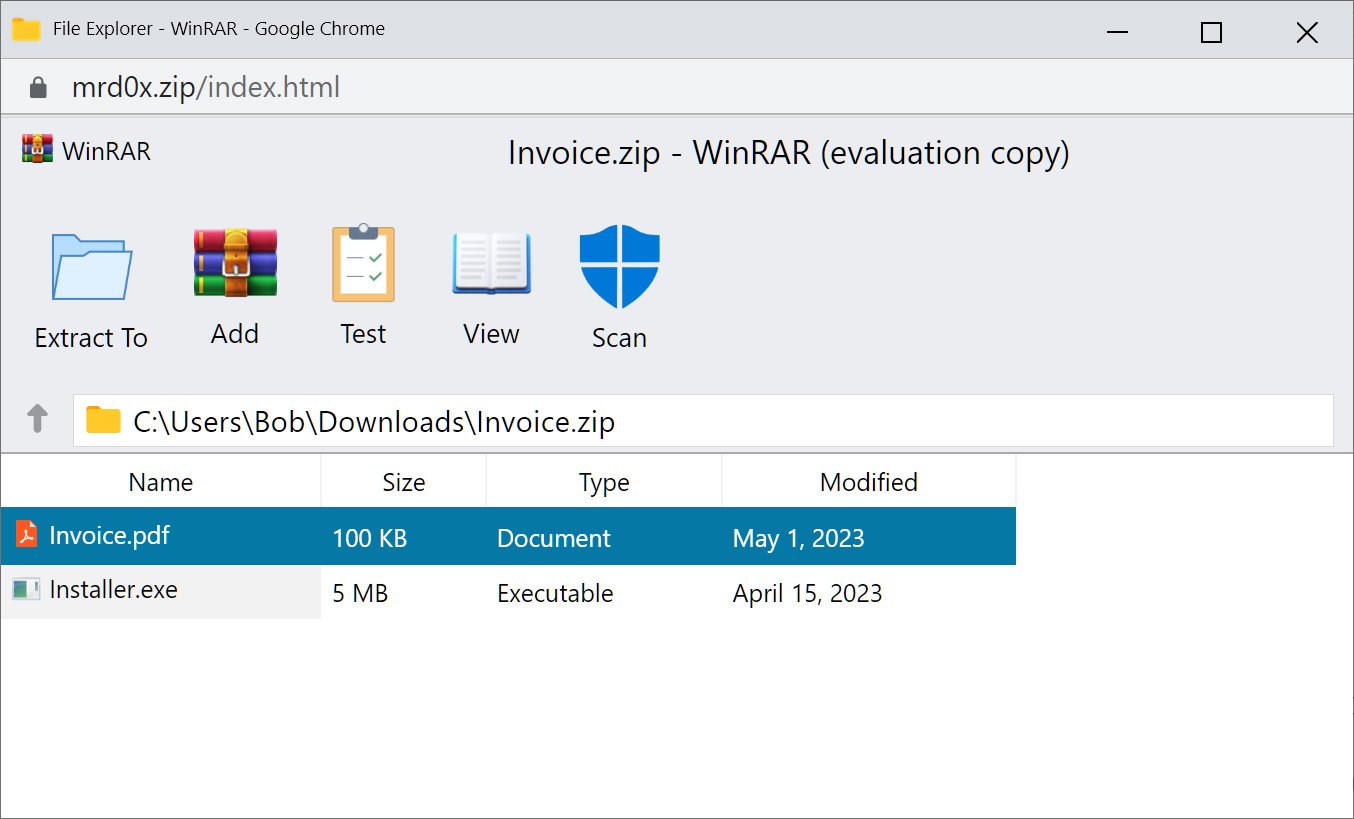
Новый фишинговый кит, получивший имя «File Archivers in the Browser», использует домены ZIP, об опасности которых в последнее время не раз предупреждали эксперты. Задача операторов — отобразить фейковое окно WinRAR или Проводника Windows и заставить пользователя запустить вредоносный файл.

В начале этого месяца Google начала предлагать всем желающим зарегистрировать ZIP-домены (вроде anti-malware.zip) для веб-сайтов или адресов электронной почты. Параллельно специалисты по кибербезопасности указали на опасность новых доменов ZIP и MOV.

По мнению исследователей, риски создаёт полная схожесть доменов с соответствующими расширениями файлов: архивов и видео. Думая, что это ссылка на файл, пользователь может ненароком перейти на вредоносный ресурс.

Теперь эксперт mr.d0x разработал и показал новый фишинговый тулкит, позволяющий условному злоумышленнику создавать фейковые окна WinRar или Проводника Windows в браузере. Они отображаются в доменах ZIP и пытаются убедить пользователя в том, что он открывает .zip-файл.

«В ходе подобной фишинговой атаки условный злоумышленник должен имитировать софт для архивации (например, то же WinRAR) в браузере, а домен ZIP использовать для большей убедительности», — пишет в блоге mr.d0x.

Другими словами, специалист говорит о встраивании фейкового окна WinRAR непосредственно в  браузер. Пользователь должен думать, что он открыл архив и теперь видит его содержимое.


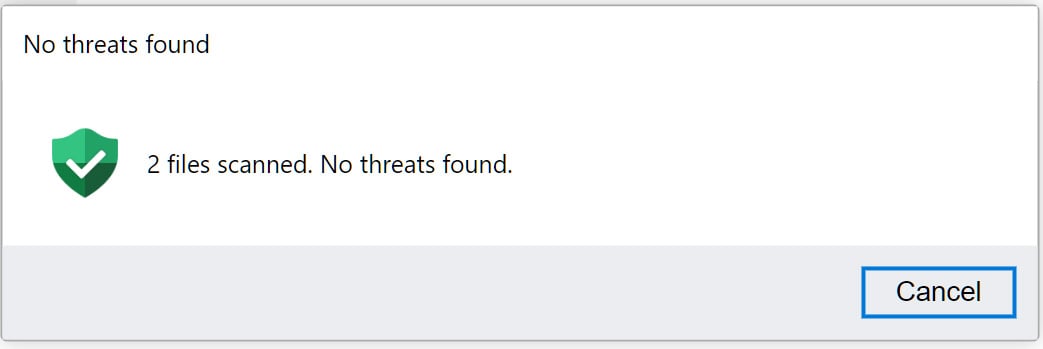
Чтобы ещё больше запутать потенциальную жертву, mr.d0x добавил фейковое антивирусное сканирование, результаты которого убеждают в полной безопасности открытого «архива».

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru