



Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый вектор использует домены ZIP, отображая фейковый WinRAR

Новый фишинговый кит, получивший имя «File Archivers in the Browser», использует домены ZIP, об опасности которых в последнее время не раз предупреждали эксперты. Задача операторов — отобразить фейковое окно WinRAR или Проводника Windows и заставить пользователя запустить вредоносный файл.

В начале этого месяца Google начала предлагать всем желающим зарегистрировать ZIP-домены (вроде anti-malware.zip) для веб-сайтов или адресов электронной почты. Параллельно специалисты по кибербезопасности указали на опасность новых доменов ZIP и MOV.

По мнению исследователей, риски создаёт полная схожесть доменов с соответствующими расширениями файлов: архивов и видео. Думая, что это ссылка на файл, пользователь может ненароком перейти на вредоносный ресурс.

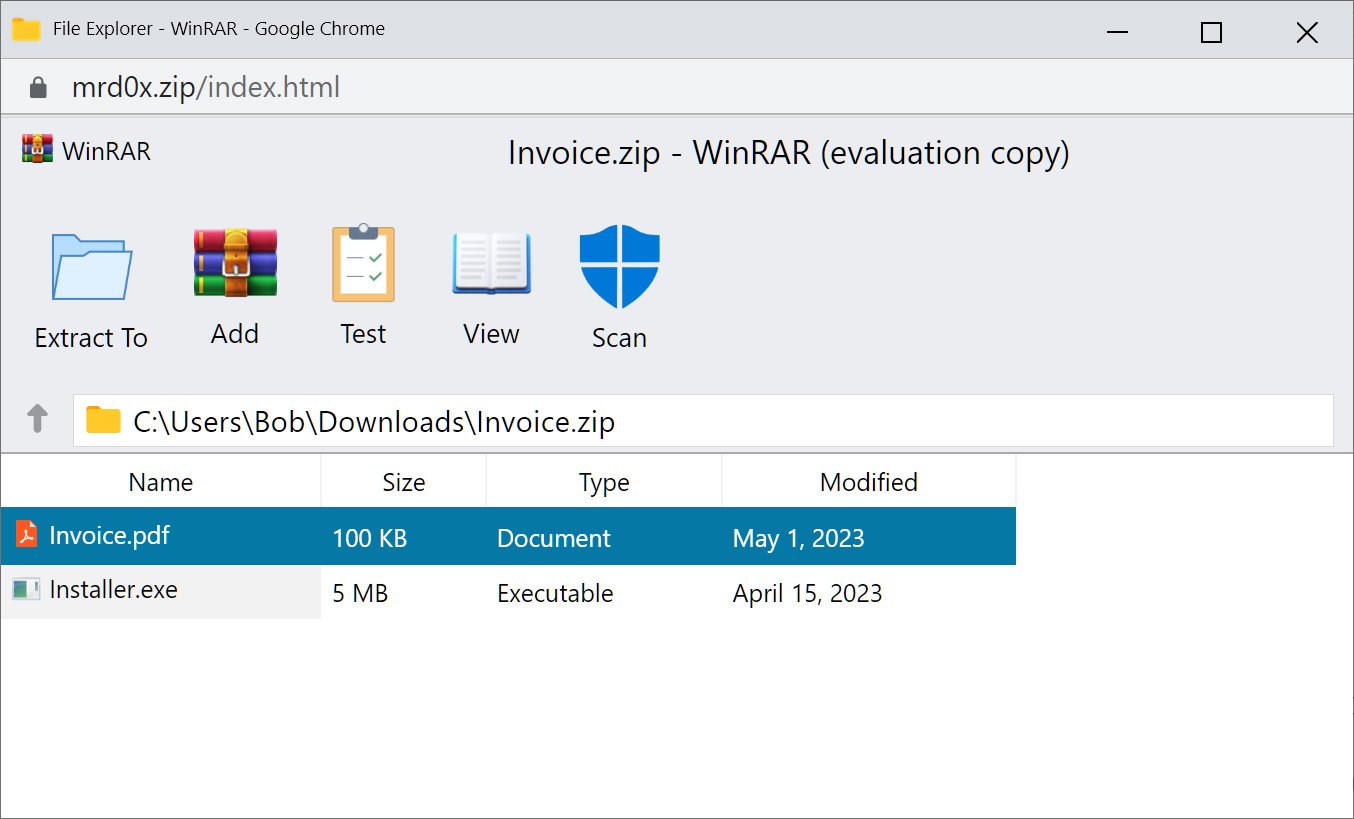
Теперь эксперт mr.d0x разработал и показал новый фишинговый тулкит, позволяющий условному злоумышленнику создавать фейковые окна WinRar или Проводника Windows в браузере. Они отображаются в доменах ZIP и пытаются убедить пользователя в том, что он открывает .zip-файл.

«В ходе подобной фишинговой атаки условный злоумышленник должен имитировать софт для архивации (например, то же WinRAR) в браузере, а домен ZIP использовать для большей убедительности», — пишет в блоге mr.d0x.

Другими словами, специалист говорит о встраивании фейкового окна WinRAR непосредственно в  браузер. Пользователь должен думать, что он открыл архив и теперь видит его содержимое.


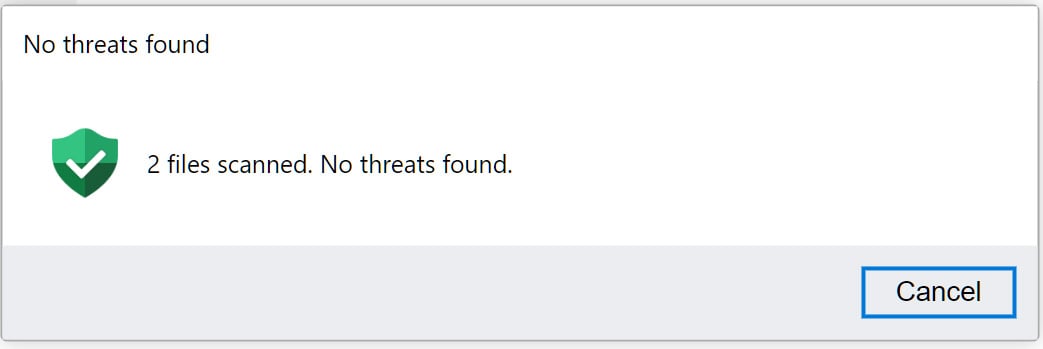
Чтобы ещё больше запутать потенциальную жертву, mr.d0x добавил фейковое антивирусное сканирование, результаты которого убеждают в полной безопасности открытого «архива».

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru