



Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

В Google Play Store нашёлся новый троян, открывающий операторам удалённый доступ к Android-устройству жертвы. Вредонос спрятан в приложение для записи видео с экрана, насчитывающее десятки тысяч загрузок.

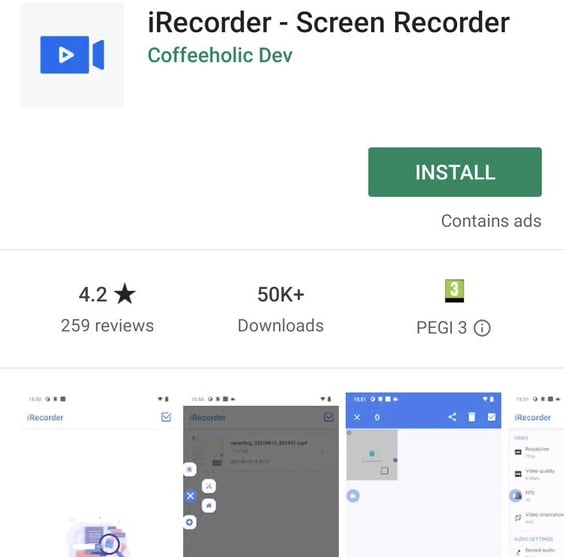
На новую угрозу обратили внимание специалисты компании ESET. Троян прячется в софте под названием iRecorder - Screen Recorder. Интересно, что приложение было опубликовано в сентябре 2021-го и на тот момент не содержало вредоносных функций.

Почти год спустя, в августе 2022-го, разработчики выпустили обновление, в котором и содержался троян. Это очередное напоминание: даже безобидный софт со временем может превратиться в зловреда.

Заявленная функциональность iRecorder - Screen Recorder позволяла запрашивать разрешения на запись видео и аудио, не вызывая при этом подозрений владельца девайса. В какой-то момент количество скачиваний приложения в Google Play Store перевалило за 50 тысяч.

«После наших сообщений о вредоносном поведении iRecorder команда безопасности Google Play удалила его из официального магазина приложений. Тем не менее стоит отметить, что этот софт можно найти в сторонних магазинах», — пишет специалист команды ESET Лукас Стефанко.


Спрятанный троян, получивший имя AhRat, основан на другом Android-вредоносе — AhMyth. Попав на устройство, он может отслеживать геолокацию, красть историю вызовов, список контактов и текстовые сообщения, а также отправлять СМС-сообщения, делать снимки с помощью встроенной камеры и записывать аудио.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru