



Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

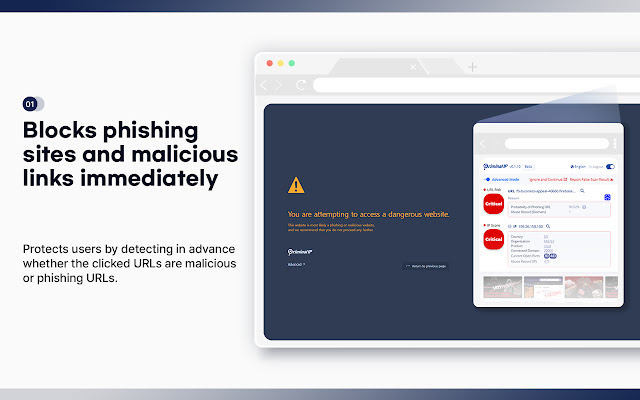
Корейская компания AI Spera, оператор OSINT-сервиса Criminal IP, выпустила бесплатное расширение для Google Chrome, предоставляющее защиту от фишинга. Новинка сканирует сайты в реальном времени, оценивает риски и принимает решение о блокировке URL.

Использование ИИ-технологий позволяет охраннику Phishing scams link checker выявлять недавно созданные мошеннические сайты, просматривать страницы перед открытием в браузере и ранжировать их по степени опасности: низкой, средней, высокой, критической.

Если угроз не обнаружено, пользователю отображается Safe — «ресурс безопасен для визита». Дополнительный механизм Scam Block обеспечивает мгновенную блокировку опасных ссылок при попытке перехода. Включение режима Advanced позволяет получить подробную информацию о сайте: данные Whois, уязвимости (обновляется), открытые порты и т. п.

Только что вышедший защитный продукт уже доступен в Chrome Web Store. Расширение автоматически включается после входа в браузер из-под персонального аккаунта, регистрация при этом не нужна.


Официальный запуск Criminal IP, сервиса поиска данных о киберугрозах по открытым источникам, состоялся 17 апреля. Использующая ИИ платформа ежедневно собирает и анализирует информацию об IP-адресах, помогая выявлять в интернете вредоносную активность, уязвимые веб-приложения и открытые для атак IoT-устройства. Бесплатная подписка предполагает доступ с ограниченными возможностями.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru