



Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

Павел Дуров разъяснил позицию Telegram о рисках для macOS

Опять всё переврали: основатель Telegram Павел Дуров опроверг выводы журналистов о том, что мессенджер признает уязвимость для пользователей macOS. Риск доступа к камере и микрофону есть, только если компьютер от Apple уже заражен вредоносной программой.

История началась 15 мая, когда инженер Google Дэн Рева написал в своем блоге о найденной в Telegram уязвимости для macOS. Эксперт утверждает, что из-за недостатков системы злоумышленники могут включить камеру и микрофон компьютера и обойти механизм конфиденциальности Apple.

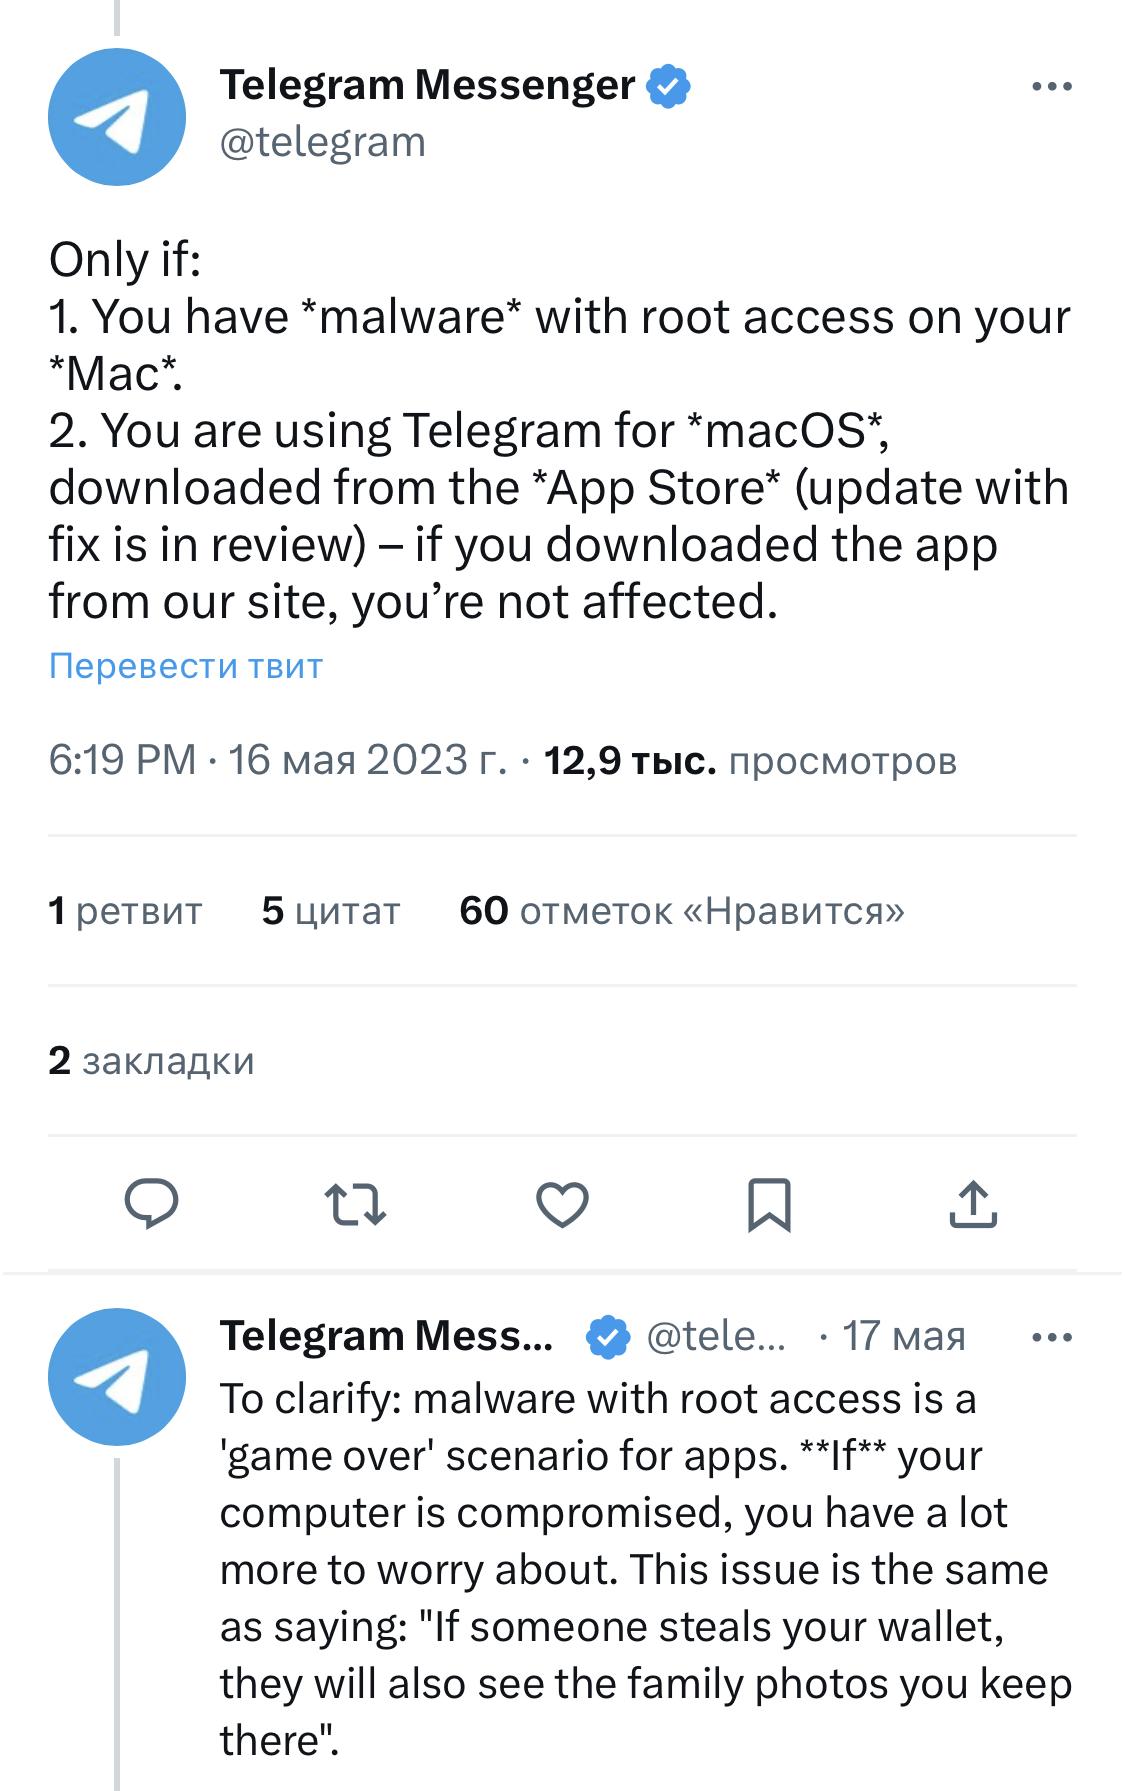
В ответ Telegram сообщил, что подобное возможно только в том случае, если злоумышленник уже пробрался в компьютер и имеет доступ к системе и аккаунту.


В корпорации подход к уязвимости сравнили с принципом классического воровства:

“Если преступники украли кошелек, они смогут увидеть и семейные фотографии, которые вы в нем хранили”.

16 мая “Ведомости” написали, что Telegram своим сообщением признал уязвимость приложения. На этот раз объясняться вышел лично Дуров.

“Российские газеты пишут, что Telegram якобы "подтвердил уязвимость" в приложении для компьютеров от компании Apple. Это не так, — заявил миллиардер в своем телеграм-канале. — Напротив, в нашем сообщении мы объяснили, что никакой уязвимости не было”.

Если бы у злоумышленника уже был доступ к вашему компьютеру, он мог бы управлять вашей камерой и микрофоном через Telegram, объяснил Дуров.

“Но если компьютер уже скомпрометирован, то доступ к микрофону через Telegram — меньшая из проблем, о которых стоит беспокоиться”, — иронизирует глава компании.

Основатель Telegram снова пожаловался на то, что СМИ в поисках громких заголовков в технических аспектах часто вводят пользователей в заблуждение.

“Это печально: в результате люди могут не придать значения настоящим угрозам”, — заключил Дуров.

Он вспомнил случай с WhatsApp, когда звонка или просмотра видеозаписи было достаточно, чтобы злоумышленник получил полный доступ к смартфону.

Если заголовки СМИ о мнимых и реальных угрозах будут одинаковыми, люди перестанут воспринимать их всерьез — получится, как в басне про мальчика, который без нужды кричал “Волк“, предупредил Дуров.

Добавим, Telegram и WhatsАpp периодически обмениваются колкостями и взаимными обвинениями в ненадежности. Последний раз в феврале этого года глава WhatsApp (принадлежит признанной экстремистской запрещенной Meta) Уилл Кэткарт заявил, что Telegram не обеспечивает сквозное шифрование данных и предоставляет третьим лицам потенциальный доступ к информации даже из “секретных чатов”.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru