



В 2023 году в Сеть выложили 1,1 ТБ данных

В 2023 году в Сеть выложили 1,1 ТБ данных

В 2023 году в Сеть выложили 1,1 ТБ данных

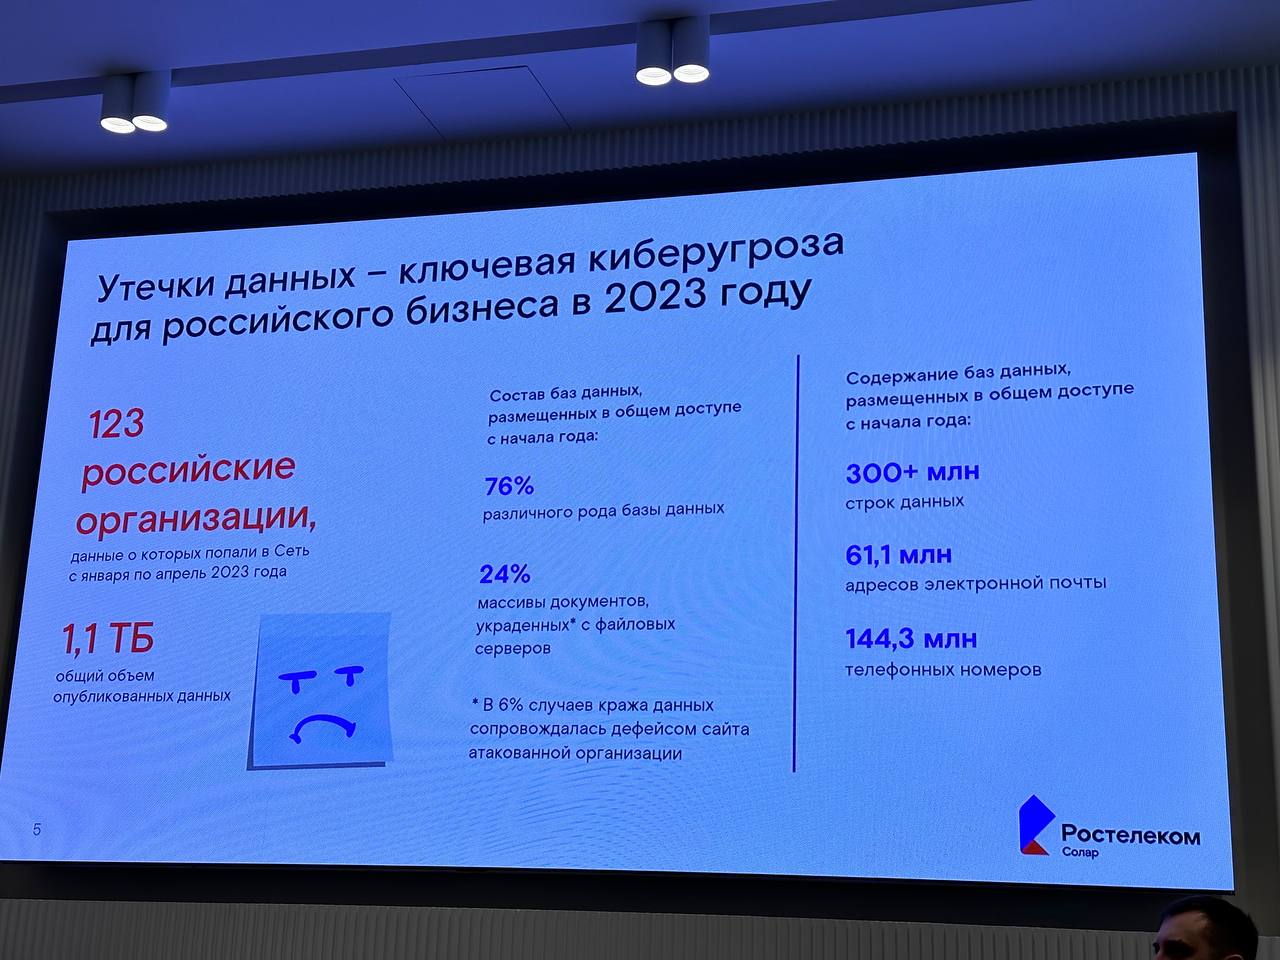
За 4 месяца 2023 года в открытый доступ попали данные 120 отечественных организаций, следует из свежего отчета “РТК-Солар” о ключевых внешних цифровых угрозах. Общий объем “утечек” — 300 млн строк или 1,1 ТБ информации.

Четверть всех баз, слитых в даркнет с начала года, представляет собой массивы документов, украденных с файловых серверов. Об этом говорится в новом исследовании компании “РТК-Солар”, посвященном ключевым внешним цифровым угрозам на российские компании (есть в распоряжении Anti-Malware.ru). Причем в 6% случаев кража данных сопровождалась дефейсом сайта жерты.

123 российские организации подверглись взлому и потеряли данные с января по апрель, фиксируют аналитики.


Общий объем опубликованных данных с начала года — 300 млн записей (1,1 ТБ данных). Это уже почти половина “улова” за весь прошлый год, который и так утроился в сравнении с 2021.

В Сеть слили 61,1 млн адресов электронной почты и почти 145 млн телефонных номеров.

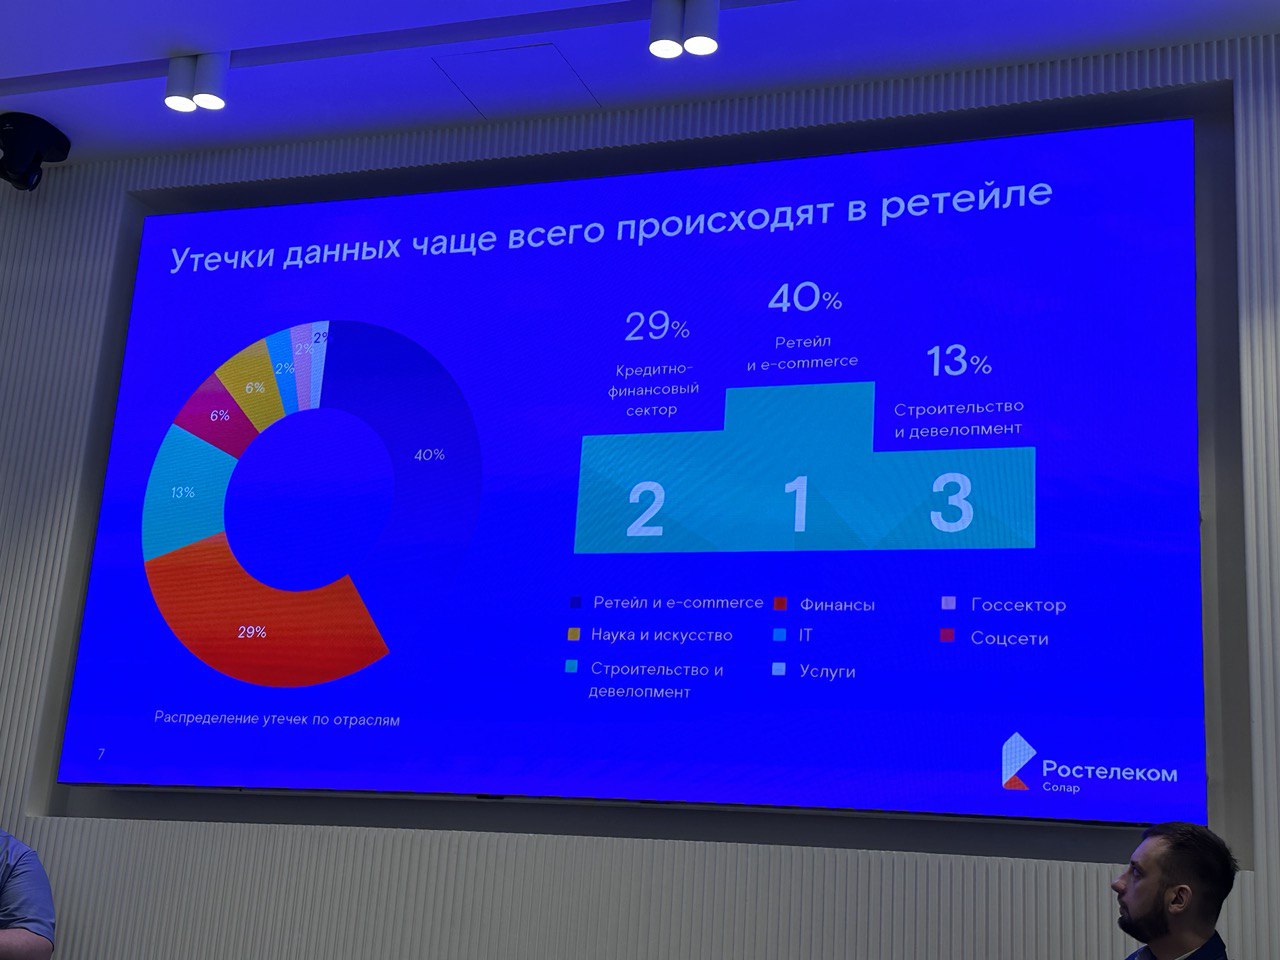
Первое место по потерям данных занимает ретейл и e-commerce — 40% всех утечек, на второй строчке — кредитно-финансовый сектор (29%), замыкает тройку антирейтинга строительство и девелопмент (13%). У госсектора, согласно “РТК-Солар”, — всего 2% “пирога” утечек. По столько же у ИТ и сферы услуг.


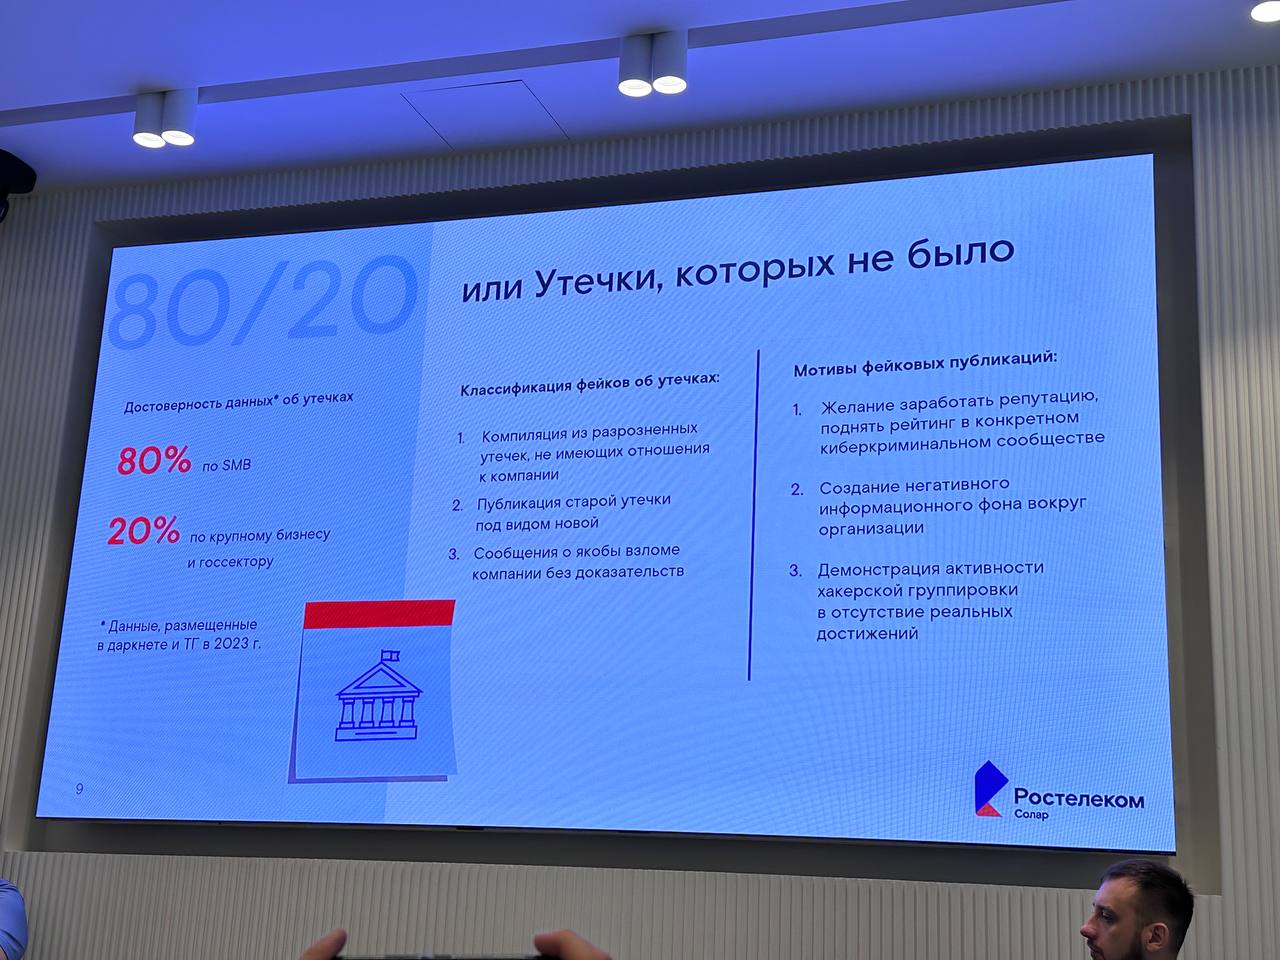
При этом 80% всех утечек государственных баз и крупного бизнеса — компиляции других сливов, старые утечки или откровенный фейк, утверждают аналитики.


Мотивами для таких инсценировок выступает желание киберпреступников заработать репутацию и поднять рейтинг в киберкриминальном сообществе, создать негативный информационный фон вокруг компании или просто “пошуметь”.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru