



Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

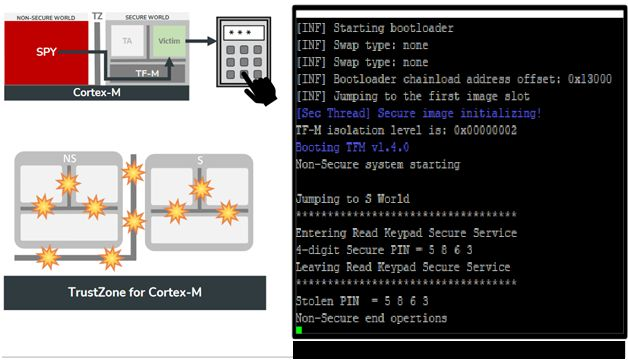
На прошлой неделе на конференции Black Hat Asia исследователи из португальского университета Минью продемонстрировали основанную на тайминге атаку по стороннему каналу на микроконтроллер архитектуры ARMv8-M. Вендор заявил, что его технология изоляции TrustZone / Security Extension соответствует стандартам защиты MCU, в которых такие угрозы не предусмотрены.

Выявить риск тайминг-атаки для микроконтроллеров университетским исследователям помогли наработки по Spectre и Meltdown. Подобные угрозы, позволяющие получить секретные данные из памяти в обход защиты, всегда рассматривались в применении к серверам, компьютером либо мобильным устройствам. Как оказалось, они актуальны также для более простых систем — таких как MCU, входящие в состав всех IoT.

Разработанная португальцами атака использует разницу во времени, привносимую арбитром шины при параллельными запросах на считывание из одной и той же области памяти — например, от CPU и блока DMA. Мониторинг задержек в работе приложения-жертвы (в данном случае оно взаимодействовало с клавиатурой умного замка) позволил в итоге получить секретный ПИН-код..


О результатах исследования было доложено участникам проекта Trusted Firmware, STMicroelectronics (вендор MCU) и ARM. В двух первых случаях риск подтвердили, но вину возложили на затронутое приложение и ARM..

Чипмейкер отозвался публикацией, заявив, что TrustZone обеспечивает должный уровень защиты систем на базе Cortex-M. Атаку по стороннему каналу, возможность которой продемонстрировали исследователи, можно предотвратить, сняв зависимость потока управления программы и схем доступа к памяти от секретного состояния — эта мера безопасности уже широко применяется в криптобиблиотеках.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru