



Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

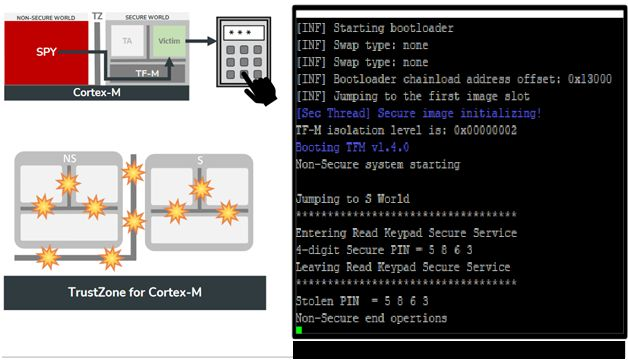
На прошлой неделе на конференции Black Hat Asia исследователи из португальского университета Минью продемонстрировали основанную на тайминге атаку по стороннему каналу на микроконтроллер архитектуры ARMv8-M. Вендор заявил, что его технология изоляции TrustZone / Security Extension соответствует стандартам защиты MCU, в которых такие угрозы не предусмотрены.

Выявить риск тайминг-атаки для микроконтроллеров университетским исследователям помогли наработки по Spectre и Meltdown. Подобные угрозы, позволяющие получить секретные данные из памяти в обход защиты, всегда рассматривались в применении к серверам, компьютером либо мобильным устройствам. Как оказалось, они актуальны также для более простых систем — таких как MCU, входящие в состав всех IoT.

Разработанная португальцами атака использует разницу во времени, привносимую арбитром шины при параллельными запросах на считывание из одной и той же области памяти — например, от CPU и блока DMA. Мониторинг задержек в работе приложения-жертвы (в данном случае оно взаимодействовало с клавиатурой умного замка) позволил в итоге получить секретный ПИН-код..


О результатах исследования было доложено участникам проекта Trusted Firmware, STMicroelectronics (вендор MCU) и ARM. В двух первых случаях риск подтвердили, но вину возложили на затронутое приложение и ARM..

Чипмейкер отозвался публикацией, заявив, что TrustZone обеспечивает должный уровень защиты систем на базе Cortex-M. Атаку по стороннему каналу, возможность которой продемонстрировали исследователи, можно предотвратить, сняв зависимость потока управления программы и схем доступа к памяти от секретного состояния — эта мера безопасности уже широко применяется в криптобиблиотеках.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru