



Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

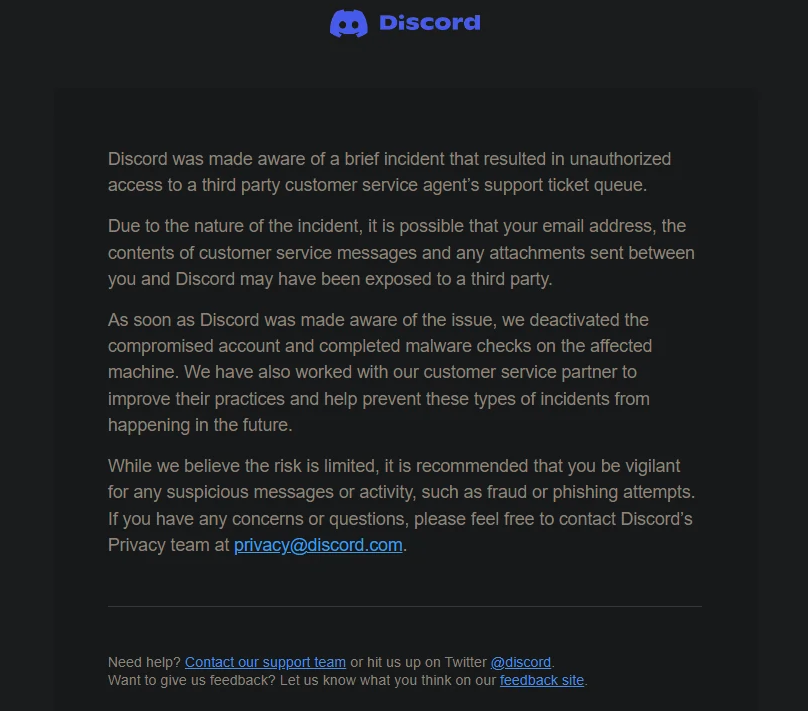
Представители Discord уведомили пользователей об утечке данных, которая стала следствием взлома аккаунта, принадлежащего стороннему агенту службы поддержки. В результате в руки третьих лиц попали имейлы, содержание обращений в техподдержку и прикреплённые вложения.

Как отметили в Discord, компания сразу же отреагировала на инцидент, отключив затронутую учётную запись. В официальном уведомлении утверждалось следующее:

«Вполне возможно, что ваш адрес электронной почты, а также сообщения и вложения, которыми вы обменивались со службой поддержки, могли попасть в руки третьих лиц. Как только нам стало известно об утечке, мы деактивировали скомпрометированный аккаунт и просканировали соответствующий компьютер на наличие вредоносных программ».


Помимо этого, руководство платформы для обмена сообщениями подключило сторонний сервис, который должен помочь предотвращать подобные киберинциденты в будущем. Пользователям Discord рекомендуют внимательно относиться ко всем входящим электронным письмам, так как их адреса могут использоваться в фишинговых атаках.

Компания считает риск таких атак минимальным, однако перестраховаться всё равно не помешает.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru