



Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

Данные пользователей Discord утекли после взлома агента службы поддержки

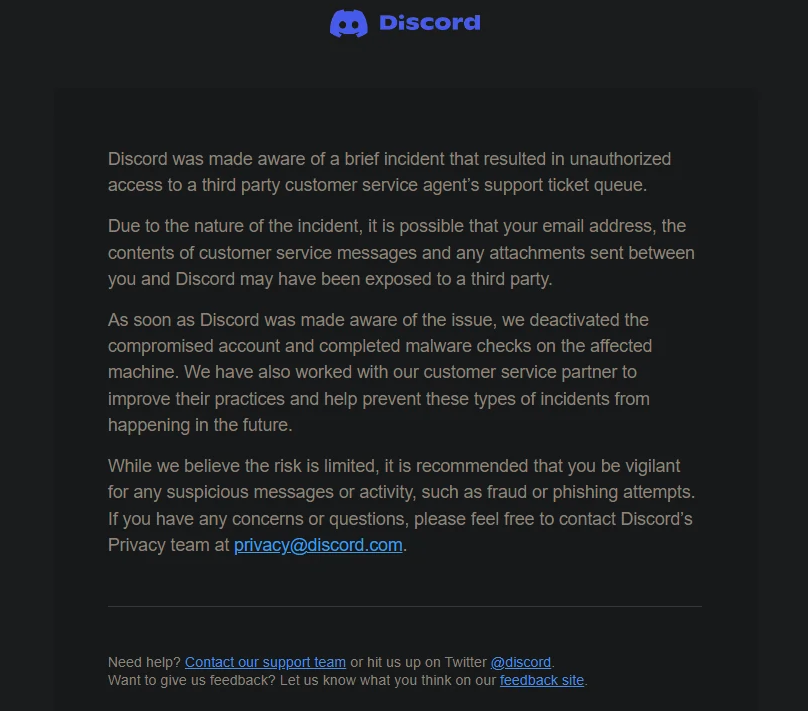
Представители Discord уведомили пользователей об утечке данных, которая стала следствием взлома аккаунта, принадлежащего стороннему агенту службы поддержки. В результате в руки третьих лиц попали имейлы, содержание обращений в техподдержку и прикреплённые вложения.

Как отметили в Discord, компания сразу же отреагировала на инцидент, отключив затронутую учётную запись. В официальном уведомлении утверждалось следующее:

«Вполне возможно, что ваш адрес электронной почты, а также сообщения и вложения, которыми вы обменивались со службой поддержки, могли попасть в руки третьих лиц. Как только нам стало известно об утечке, мы деактивировали скомпрометированный аккаунт и просканировали соответствующий компьютер на наличие вредоносных программ».


Помимо этого, руководство платформы для обмена сообщениями подключило сторонний сервис, который должен помочь предотвращать подобные киберинциденты в будущем. Пользователям Discord рекомендуют внимательно относиться ко всем входящим электронным письмам, так как их адреса могут использоваться в фишинговых атаках.

Компания считает риск таких атак минимальным, однако перестраховаться всё равно не помешает.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru