



Атакующие начали эксплуатировать дыру в плагине WordPress после выхода PoC

Атакующие начали эксплуатировать дыру в плагине WordPress после выхода PoC

Атакующие начали эксплуатировать дыру в плагине WordPress после выхода PoC

Киберпреступники взяли в оборот недавно пропатченную уязвимость в плагине WordPress Advanced Custom Fields. Интересно, что с момента публикации демонстрационного эксплойта (PoC) до активной эксплуатации прошло немногим больше суток.

Брешь отслеживается под идентификатором CVE-2023-30777 и попадает в разряд межсайтового скриптинга (XSS). В случае эксплуатации атакующие могут выкрасть конфиденциальную информацию и повысить права на целевом WordPress-сайте.

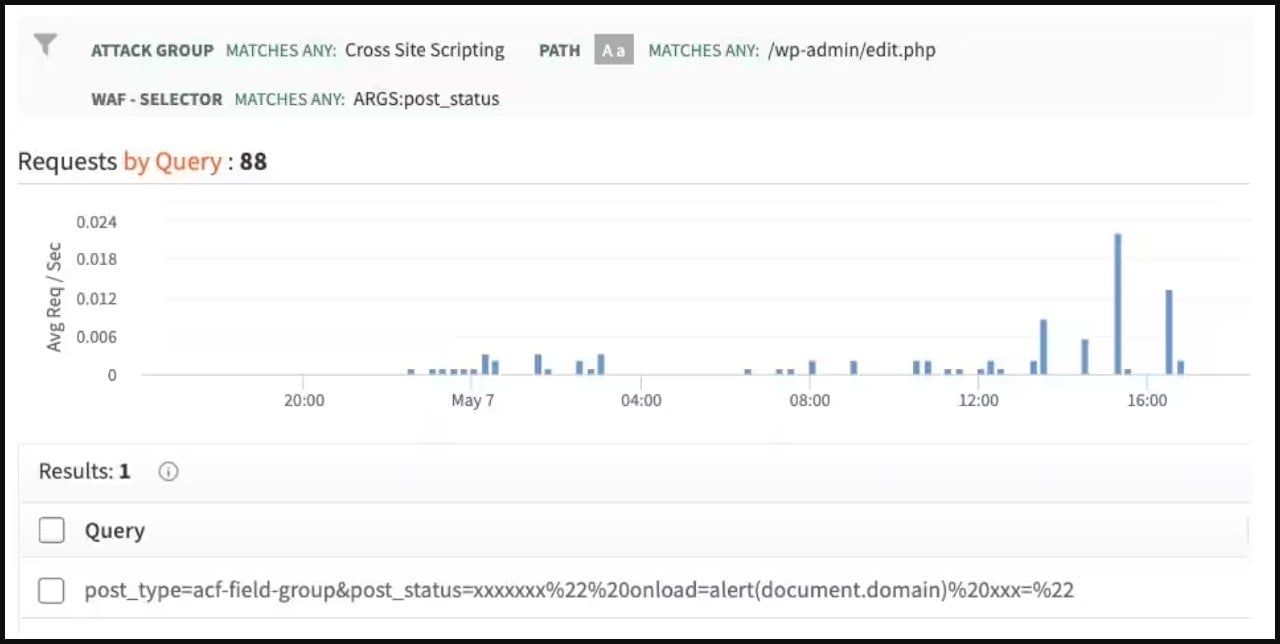
PoC-код специалисты опубликовали уже после того, как разработчики выпустили версию плагина 6.1.6 с соответствующим патчем. Команда Akamai Security Intelligence Group (SIG) теперь сообщает, что злоумышленники начали активно эксплуатировать дыру с 6 мая 2023 года.

«Проанализировав активность киберпреступников, мы пришли к выводу, что эксплуатация бреши стартовала в пределах 24 часов после публикации демонстрационного эксплойта. Особый интерес вызывает тот факт, что атакующие скопировали и использовали семпл PoC-кода от Patchstack», — гласит отчёт Akamai.


По статистике ресурса wordpress.org, уязвимый плагин используют более 1,4 млн сайтов на WordPress. Другими словами, злоумышленникам есть где разгуляться по части масштаба кибератак.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru