



F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

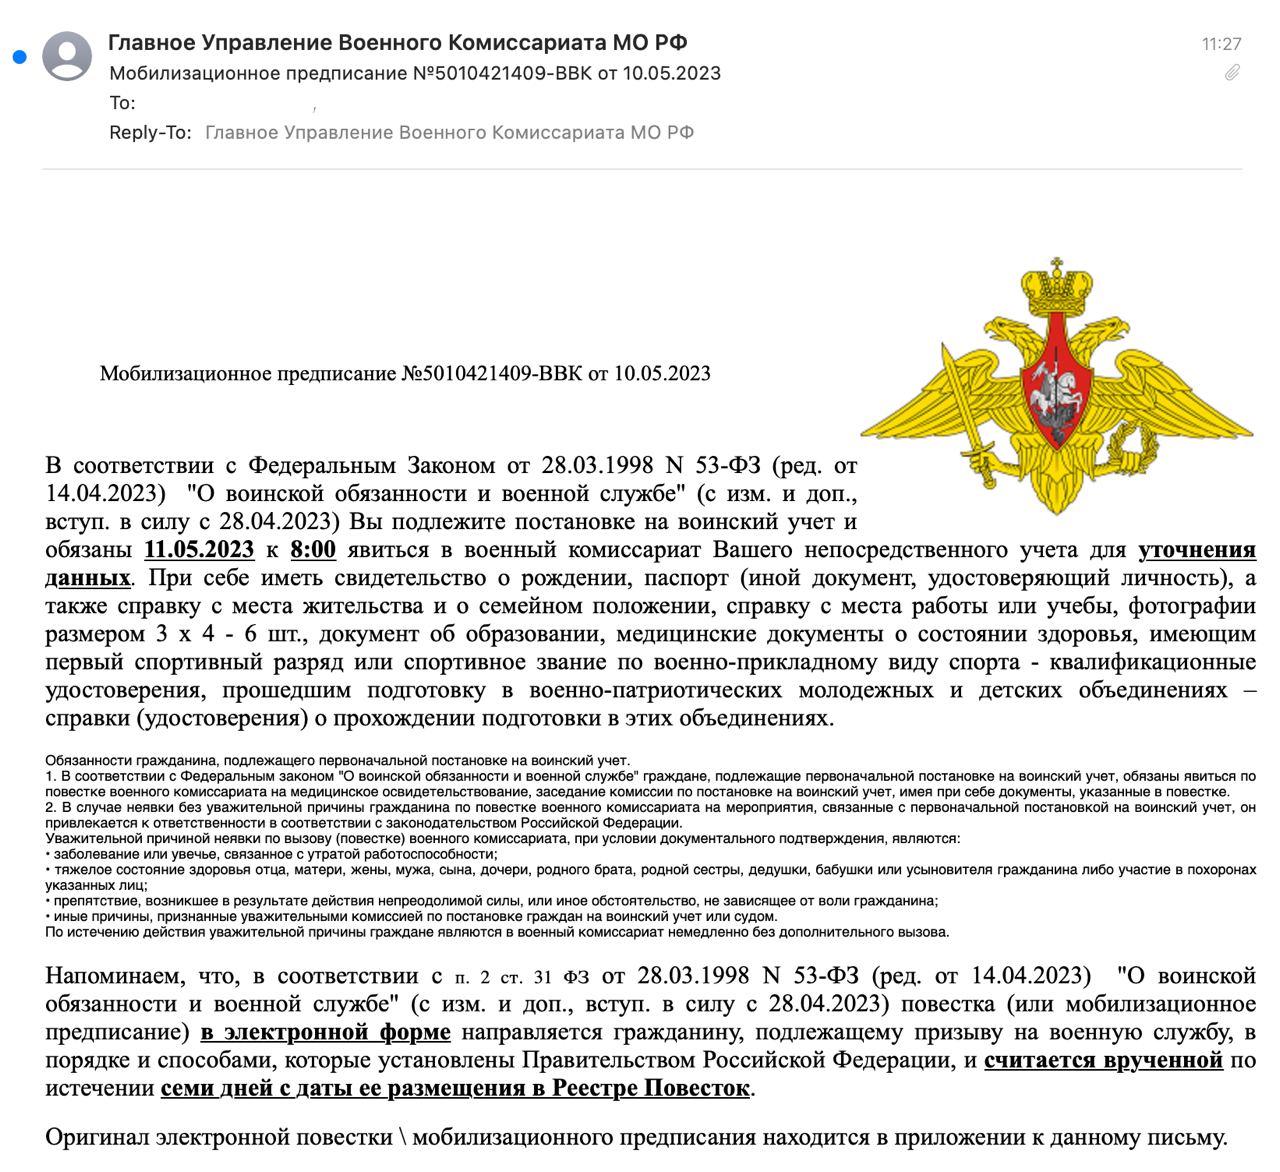
Киберпреступники распространяют троян DarkWatchman RAT, прикрываясь фейковыми повестками. О масштабной атаке, начавшейся сегодня, предупреждает компания F.A.С.С.T. Письма приходят якобы с почты Главного Управления Военного Комиссариата МО РФ.

Вредоносную почтовую рассылку “засекла” 10 мая автоматизированная система защиты электронной почты Business Email Protection от F.A.С.С.T. Как сообщили эксперты, только сегодня программа заблокировала более 600 вредоносных писем.

Фейковые повестки от имени Главного Управления Военного Комиссариата МО РФ приходят HR-специалистам и секретарям российских компаний с поддельного адреса электронной почты mail@voenkomat-mil[.]ru.

В отправленных письмах содержится требование явиться завтра, 11 мая, к 8:00, в военный комиссариат для уточнения данных. Оригинал электронной повестки (мобилизационного предписания) находится якобы в приложении к письму.

На самом деле перехваченные вредоносные письма содержат zip-архивы с именами "Мобилизационное предписание №5010421409-ВВК от 10.05.2023[.]zip" и exe-файлом внутри, предупреждают специалисты.


“При автоматическом анализе системой Business Email Protection exe-файлы были атрибутированы как троян удаленного доступа DarkWatchman RAT”, — говорится в сообщении F.A.С.С.T.

Ранее этот зловред был замечен в кампаниях группы Hive0117 и использовался злоумышленниками в качестве разведывательного инструмента на первоначальной стадии атаки. Киберпреступники Hive0117 известны с февраля 2022 года, основной их мотив — деньги.

Добавим, о новом трояне по имени DarkWatchman сообщали еще и в декабре 2021 года. Отличительной особенностью зловреда стала “бесфайловая” техника, помогающая избежать обнаружения антивирусными средствами.

Эксперты и ранее фиксировали рассылки, замаскированные под официальные сообщения Федеральной службы судебных приставов при правительстве России. Электронные письма на русском языке были адресованы пользователям, работающих в телекоме, электронике и ИТ-промышленности Литвы, Эстонии и России.

Потенциальными жертвами сегодняшней атаки могут стать банки, ИТ-компании, предприятия малого и среднего бизнеса, предупредили в F.A.С.С.T.

Добавим, масштабная рассылка фейковых поветок с трояном внутри случилась сегодня на фоне новостей о подписании президентом указа о призыве на военные сборы пребывающих в запасе.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru