



F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

F.A.С.С.T предупредил о масштабной рассылке трояна под видом повесток

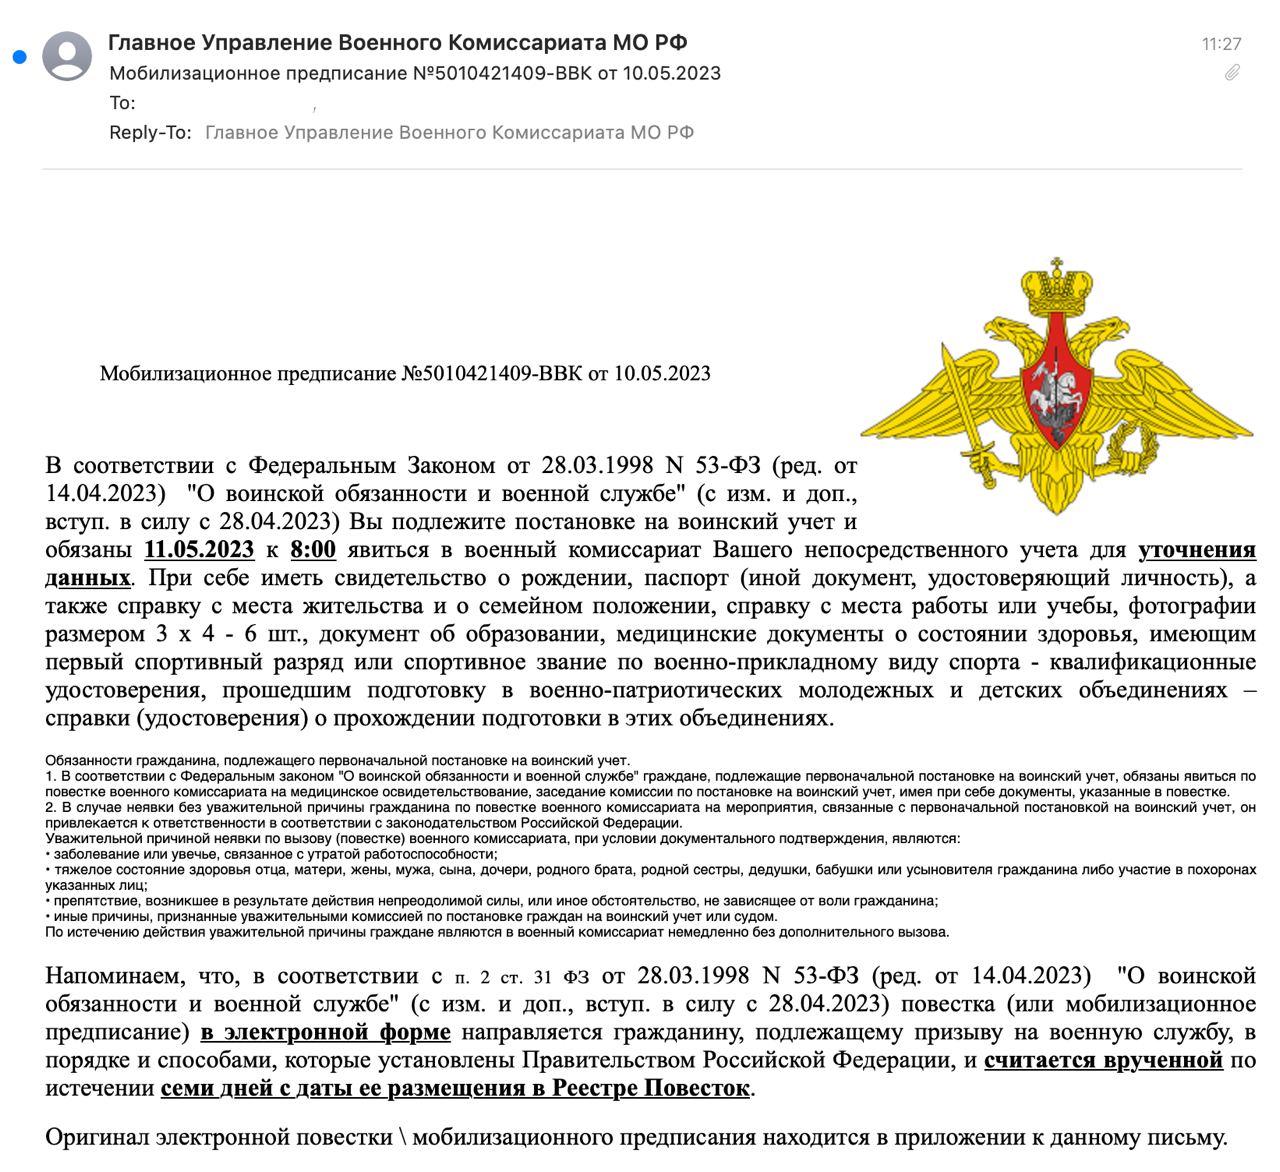
Киберпреступники распространяют троян DarkWatchman RAT, прикрываясь фейковыми повестками. О масштабной атаке, начавшейся сегодня, предупреждает компания F.A.С.С.T. Письма приходят якобы с почты Главного Управления Военного Комиссариата МО РФ.

Вредоносную почтовую рассылку “засекла” 10 мая автоматизированная система защиты электронной почты Business Email Protection от F.A.С.С.T. Как сообщили эксперты, только сегодня программа заблокировала более 600 вредоносных писем.

Фейковые повестки от имени Главного Управления Военного Комиссариата МО РФ приходят HR-специалистам и секретарям российских компаний с поддельного адреса электронной почты mail@voenkomat-mil[.]ru.

В отправленных письмах содержится требование явиться завтра, 11 мая, к 8:00, в военный комиссариат для уточнения данных. Оригинал электронной повестки (мобилизационного предписания) находится якобы в приложении к письму.

На самом деле перехваченные вредоносные письма содержат zip-архивы с именами "Мобилизационное предписание №5010421409-ВВК от 10.05.2023[.]zip" и exe-файлом внутри, предупреждают специалисты.


“При автоматическом анализе системой Business Email Protection exe-файлы были атрибутированы как троян удаленного доступа DarkWatchman RAT”, — говорится в сообщении F.A.С.С.T.

Ранее этот зловред был замечен в кампаниях группы Hive0117 и использовался злоумышленниками в качестве разведывательного инструмента на первоначальной стадии атаки. Киберпреступники Hive0117 известны с февраля 2022 года, основной их мотив — деньги.

Добавим, о новом трояне по имени DarkWatchman сообщали еще и в декабре 2021 года. Отличительной особенностью зловреда стала “бесфайловая” техника, помогающая избежать обнаружения антивирусными средствами.

Эксперты и ранее фиксировали рассылки, замаскированные под официальные сообщения Федеральной службы судебных приставов при правительстве России. Электронные письма на русском языке были адресованы пользователям, работающих в телекоме, электронике и ИТ-промышленности Литвы, Эстонии и России.

Потенциальными жертвами сегодняшней атаки могут стать банки, ИТ-компании, предприятия малого и среднего бизнеса, предупредили в F.A.С.С.T.

Добавим, масштабная рассылка фейковых поветок с трояном внутри случилась сегодня на фоне новостей о подписании президентом указа о призыве на военные сборы пребывающих в запасе.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru