



Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Новая вредоносная программа Fleckpe для устройств на Android пробралась в официальный магазин приложений Google Play Store. Зловред, получивший имя Fleckpe, маскируется под легитимный софт, что позволило ему проникнуть более чем на 620 тыс. девайсов.

По словам специалистов «Лаборатории Касперского», Fleckpe представляет собой очередной вредонос, задача которого — генерировать несанкционированные платежи и подписывать пользователей на платные услуги. Ранее такой же принцип работы демонстрировали Jocker и Harly.

Авторы Fleckpe зарабатывают, получая процент от ежемесячной или единовременной абонентской платы ничего не подозревающих владельцев Android-устройств. В Kaspersky отмечают, что вредонос действует с прошлого года, однако детектировать его удалось лишь недавно.

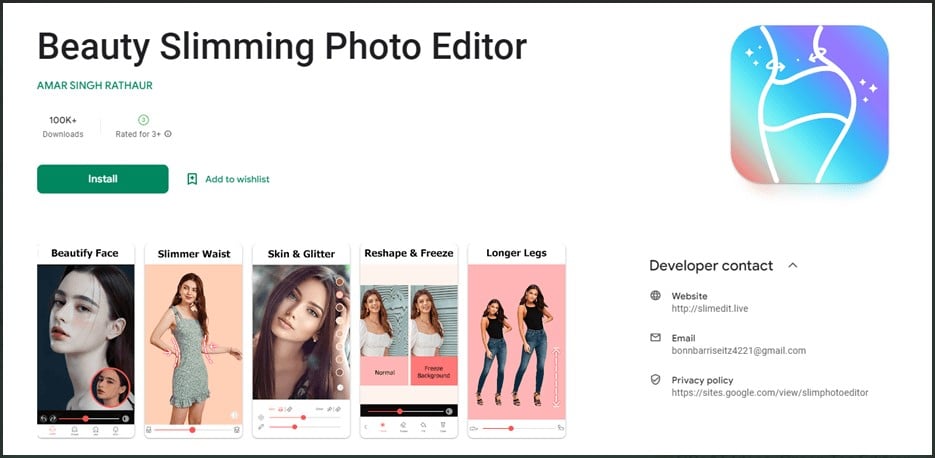
В общей сложности исследователи выявили в Google Play Store 11 троянизированных приложений, маскирующихся под редакторы изображений, фотобиблиотеки, обои и тому подобное:

  • com.impressionism.prozs.app
  • com.picture.pictureframe
  • com.beauty.slimming.pro
  • com.beauty.camera.plus.photoeditor
  • com.microclip.vodeoeditor
  • com.gif.camera.editor
  • com.apps.camera.photos
  • com.toolbox.photoeditor
  • com.hd.h4ks.wallpaper
  • com.draw.graffiti
  • com.urox.opixe.nightcamreapro

«На момент публикации нашего разбора все упомянутые приложения удалены из официального магазина. Тем не менее злоумышленники могли разместить другие программы, которые пока не попали в поле нашего зрения, а общее число установок вредоноса может быть больше», — гласит отчёт «Лаборатории Касперского».


При запуске Fleckpe зловред декодирует спрятанный пейлоад, содержащий вредоносный код. Эта полезная нагрузка отвечает за связь с командным сервером и отправляет ему данные о заражённом устройстве.

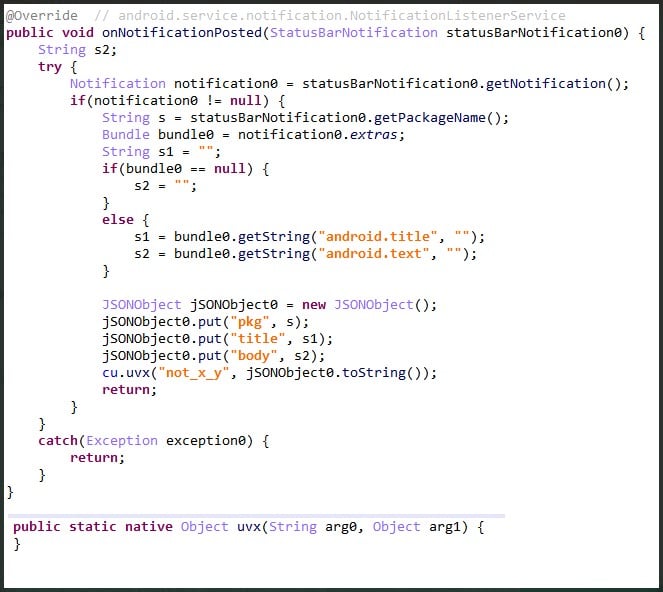
В последних версиях Fleckpe разработчики переместили код, отвечающий за подписку, в нативную библиотеку, а пейлоаду осталось взаимодействие с уведомлениями и модификация отображения веб-страниц.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru