



Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Новая вредоносная программа Fleckpe для устройств на Android пробралась в официальный магазин приложений Google Play Store. Зловред, получивший имя Fleckpe, маскируется под легитимный софт, что позволило ему проникнуть более чем на 620 тыс. девайсов.

По словам специалистов «Лаборатории Касперского», Fleckpe представляет собой очередной вредонос, задача которого — генерировать несанкционированные платежи и подписывать пользователей на платные услуги. Ранее такой же принцип работы демонстрировали Jocker и Harly.

Авторы Fleckpe зарабатывают, получая процент от ежемесячной или единовременной абонентской платы ничего не подозревающих владельцев Android-устройств. В Kaspersky отмечают, что вредонос действует с прошлого года, однако детектировать его удалось лишь недавно.

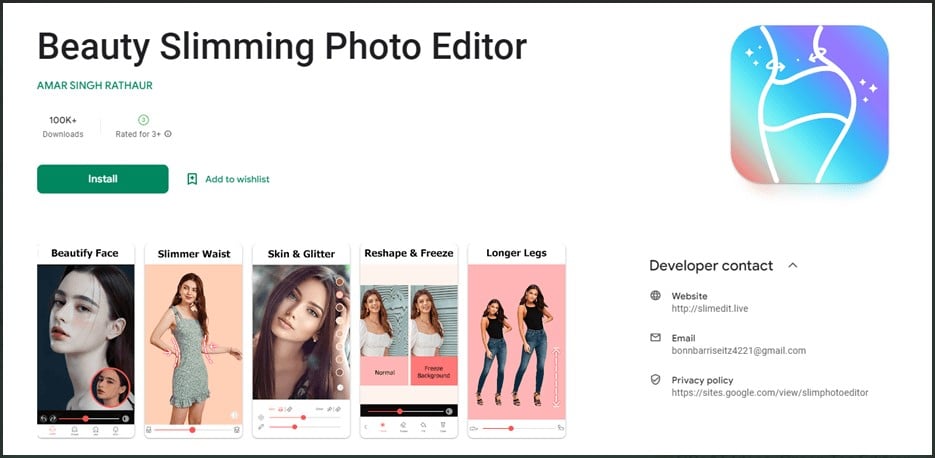
В общей сложности исследователи выявили в Google Play Store 11 троянизированных приложений, маскирующихся под редакторы изображений, фотобиблиотеки, обои и тому подобное:

  • com.impressionism.prozs.app
  • com.picture.pictureframe
  • com.beauty.slimming.pro
  • com.beauty.camera.plus.photoeditor
  • com.microclip.vodeoeditor
  • com.gif.camera.editor
  • com.apps.camera.photos
  • com.toolbox.photoeditor
  • com.hd.h4ks.wallpaper
  • com.draw.graffiti
  • com.urox.opixe.nightcamreapro

«На момент публикации нашего разбора все упомянутые приложения удалены из официального магазина. Тем не менее злоумышленники могли разместить другие программы, которые пока не попали в поле нашего зрения, а общее число установок вредоноса может быть больше», — гласит отчёт «Лаборатории Касперского».


При запуске Fleckpe зловред декодирует спрятанный пейлоад, содержащий вредоносный код. Эта полезная нагрузка отвечает за связь с командным сервером и отправляет ему данные о заражённом устройстве.

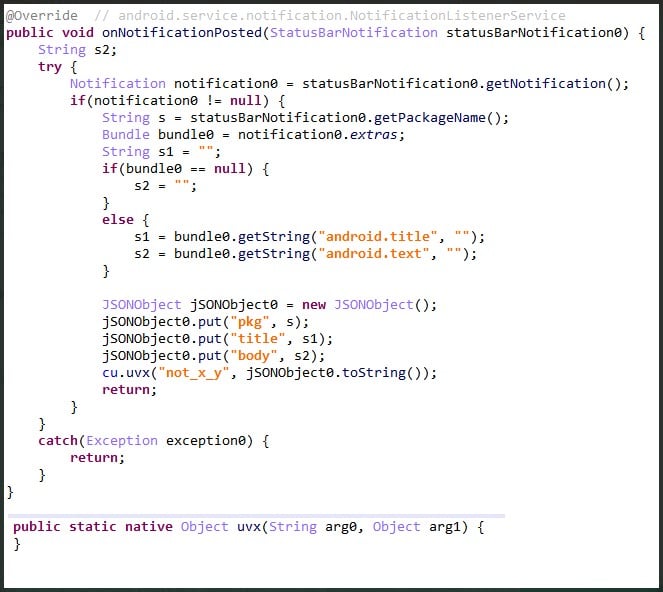
В последних версиях Fleckpe разработчики переместили код, отвечающий за подписку, в нативную библиотеку, а пейлоаду осталось взаимодействие с уведомлениями и модификация отображения веб-страниц.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru