



Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

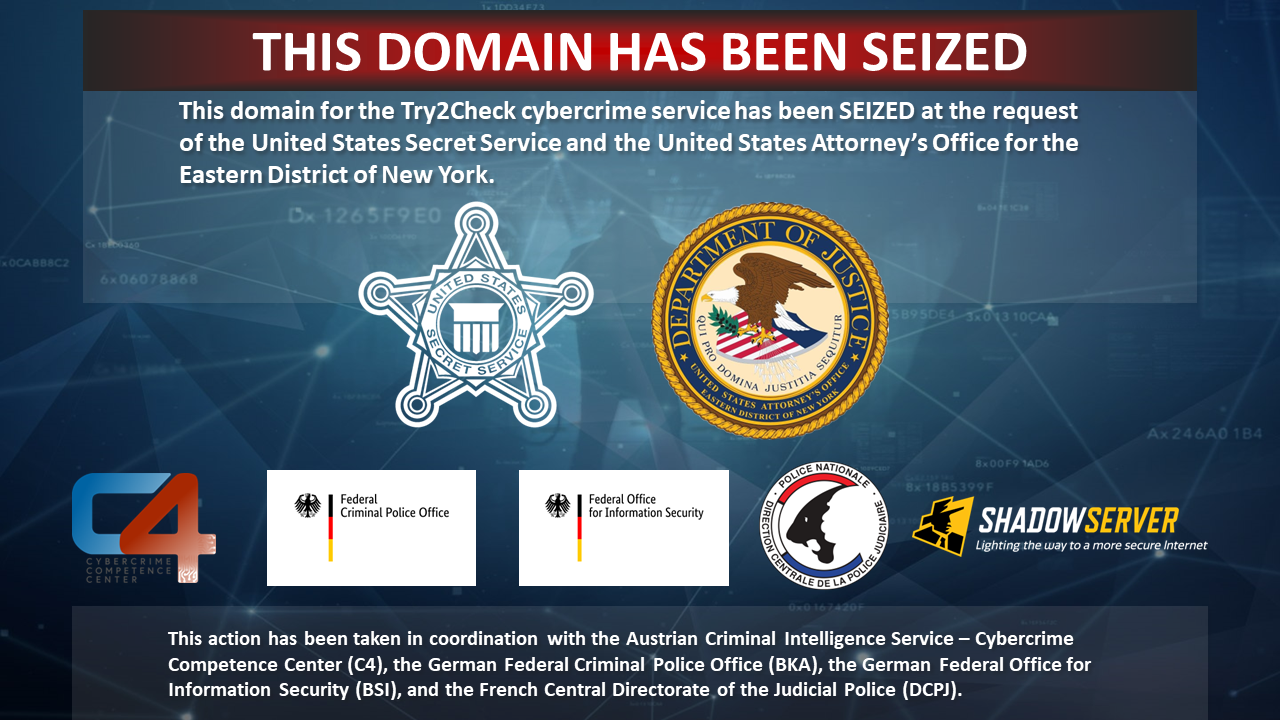
Американские власти вместе с зарубежными коллегами отключили сайты, использовавшиеся для проверки краденых данных банковских карт. В штате Нью-Йорк огласили обвинения, выдвинутые против россиянина Дениса Кулькова, предполагаемого владельца и оператора сервиса Try2Check, популярного у обитателей даркнета.

По данным Секретной службы США, платформа, позволявшая продавцам и скупщикам краденого оценить качество товара, была создана в 2005 году. Сервис помогал повысить выгоду от сделки и быстро набрал популярность у завсегдатаев профильных маркетплейсов — таких как Joker's Stash.

Системы Try2Check ежемесячно выполняли более 1 млн транзакций; суммарный доход от продажи сомнительных услуг, по оценкам американцев, составляет не менее $18 миллионов в биткоинах. От такого пособничества киберкриминалу пострадали не только владельцы и эмитенты банковских карт, но также крупный платежный процессор в США, мощности которого использовались для верификации краденых данных.

В расследовании преступной деятельности помимо американских спецслужб принимали участие партнеры из Германии, Австрии и Франции. Отключить инфраструктуру Try2Check помогли консультанты из НКО Shadowserver Foundation.


Окружной суд Нью-Йорка выдал ордер на арест Кулькова. Ему инкриминируют мошенничество с использованием средств доступа, неправомерное вмешательство в работу компьютерных систем и отмывание денег — по совокупности до 20 лет лишения свободы.

Надежды на то, что россиянина удастся призвать к ответу, мало: он живет в Самаре, и задержание возможно лишь в случае его выезда за рубеж. Американцы готовы заплатить $10 млн за информацию, способствующую поимке подозреваемого; дополнительное вознаграждение до $1 млн получат те, кто поможет выявить других лидеров Try2Check.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru