



Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

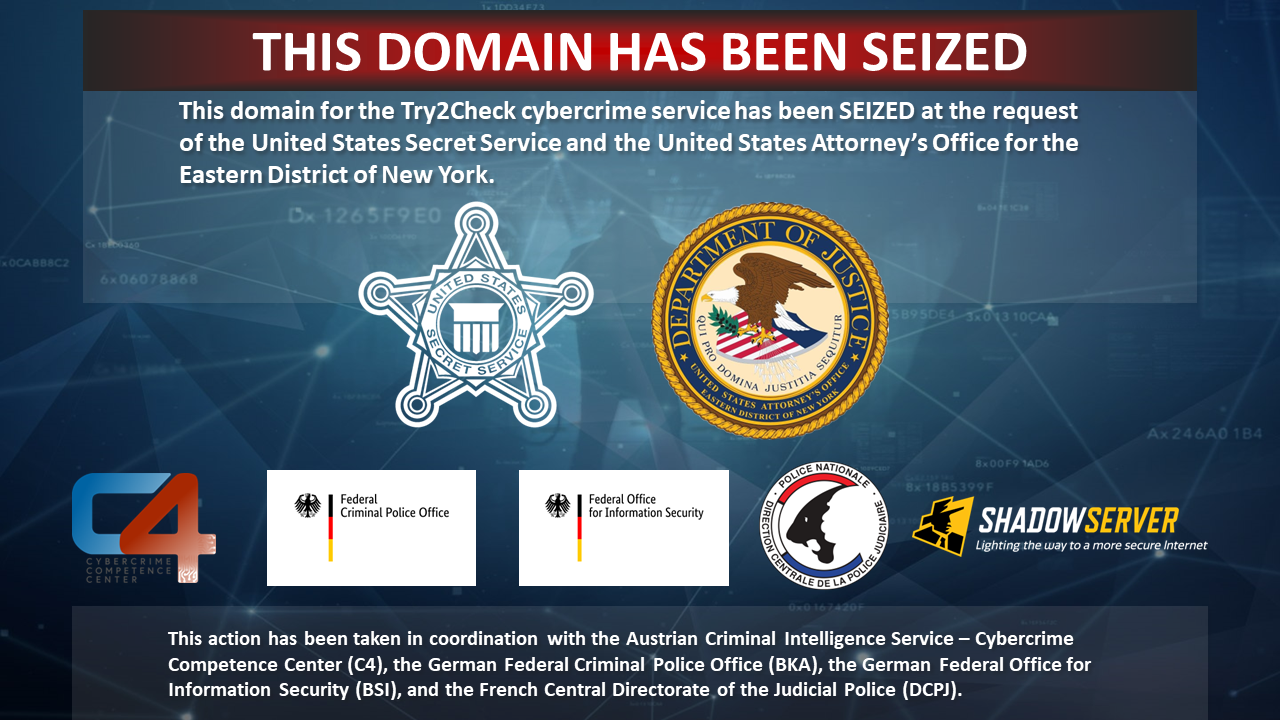
Американские власти вместе с зарубежными коллегами отключили сайты, использовавшиеся для проверки краденых данных банковских карт. В штате Нью-Йорк огласили обвинения, выдвинутые против россиянина Дениса Кулькова, предполагаемого владельца и оператора сервиса Try2Check, популярного у обитателей даркнета.

По данным Секретной службы США, платформа, позволявшая продавцам и скупщикам краденого оценить качество товара, была создана в 2005 году. Сервис помогал повысить выгоду от сделки и быстро набрал популярность у завсегдатаев профильных маркетплейсов — таких как Joker's Stash.

Системы Try2Check ежемесячно выполняли более 1 млн транзакций; суммарный доход от продажи сомнительных услуг, по оценкам американцев, составляет не менее $18 миллионов в биткоинах. От такого пособничества киберкриминалу пострадали не только владельцы и эмитенты банковских карт, но также крупный платежный процессор в США, мощности которого использовались для верификации краденых данных.

В расследовании преступной деятельности помимо американских спецслужб принимали участие партнеры из Германии, Австрии и Франции. Отключить инфраструктуру Try2Check помогли консультанты из НКО Shadowserver Foundation.


Окружной суд Нью-Йорка выдал ордер на арест Кулькова. Ему инкриминируют мошенничество с использованием средств доступа, неправомерное вмешательство в работу компьютерных систем и отмывание денег — по совокупности до 20 лет лишения свободы.

Надежды на то, что россиянина удастся призвать к ответу, мало: он живет в Самаре, и задержание возможно лишь в случае его выезда за рубеж. Американцы готовы заплатить $10 млн за информацию, способствующую поимке подозреваемого; дополнительное вознаграждение до $1 млн получат те, кто поможет выявить других лидеров Try2Check.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru