



Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

APT-группировка, известная под именами Dragon Breath, Golden Eye Dog и APT-Q-27, задала новый тренд хорошо подготовленных киберпреступников: использовать несколько сложных вариаций классической сторонней загрузки DLL (DLL sideloading). Такой подход позволил злоумышленникам уйти от детектирования.

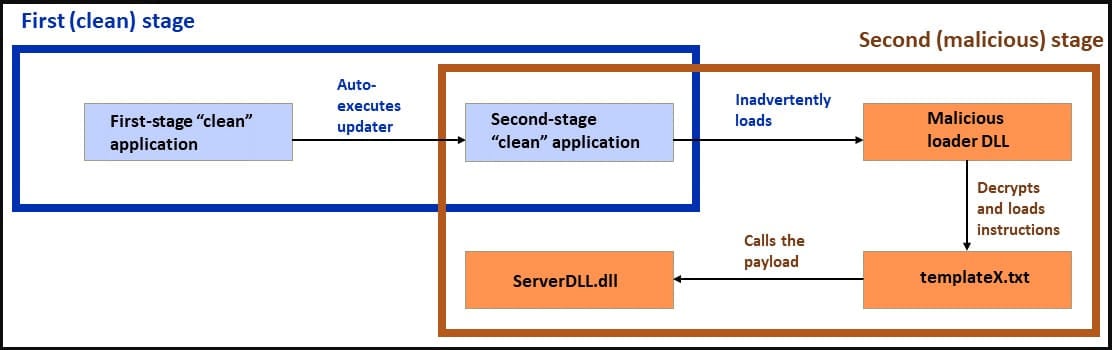
Эти атаки начинаются с использования легитимного приложения (чаще всего это Telegram), которое загружает пейлоад второй ступени (зачастую безобидный). Последний же осуществляет стороннюю загрузку вредоносной DLL.

Помимо Telegram, в качестве приманки киберпреступники используют приложения LetsVPN и WhatsApp для операционных систем Android, iOS и Windows. Чтобы продвинуть свои копии софта, атакующие используют «чёрный СЕО» и рекламные кампании.

Как выяснили аналитики Sophos, основная цель преступников — пользователи Windows из Китая, Японии, Сингапура, Гонконга, а также с Филиппин и Тайваня. Схема атак выглядит так:


Напомним, что технику DLL sideloading используют хорошо подготовленные профессиональные киберпреступники. Для этого вредоносная библиотека помещается в ту же директорию, из которой «подтягивается» легитимная DLL с тем же именем.

В новой кампании жертвы запускали установщик вышеупомянутых программ, который сбрасывал в систему определённые компоненты, а также создавал ярлык на рабочем столе и пункт автозапуска.

Если жертва открывала ярлык, на компьютере выполнялась следующая команда:


Приведённая команда запускала переименованную версию regsvr32.exe (appR.exe), которая в свою очередь подтягивала переименованную библиотеку — scrobj.dll (appR.dll). Дополнительно подключался DAT-файл (appR.dat), содержащий код JavaScript. Последний запускал интерфейс приложения Telegram, а в фоновом режиме устанавливал вредоносные компоненты.

Конечный пейлоад в виде DLL расшифровывается из текстового файла (templateX.txt) и точно так же выполняется в системе.

Подпишитесь на новости

Windows 11 26H2 стала шустрее и у некоторых пользователей ест меньше памяти

Обновление Windows 11 26H2 выглядит скромно, но пользователи заметили приятный эффект: система быстрее откликается, а на некоторых компьютерах расход оперативной памяти снизился примерно на 2 ГБ.

Автор Windows Latest рассказал о таком результате на трехлетнем ноутбуке с 16 ГБ памяти.

При одновременной работе Edge, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Teams, Outlook и воспроизведении видео в 4K загрузка RAM держалась около 87%. Раньше, по его наблюдениям, даже менее тяжелая нагрузка доводила показатель до 95%.

За ускорение интерфейса отвечает в том числе Low Latency Profile. При открытии «Пуска», поиска или приложений процессор на 1-3 секунды повышает частоту, быстрее выполняет задачу и возвращается к простою.
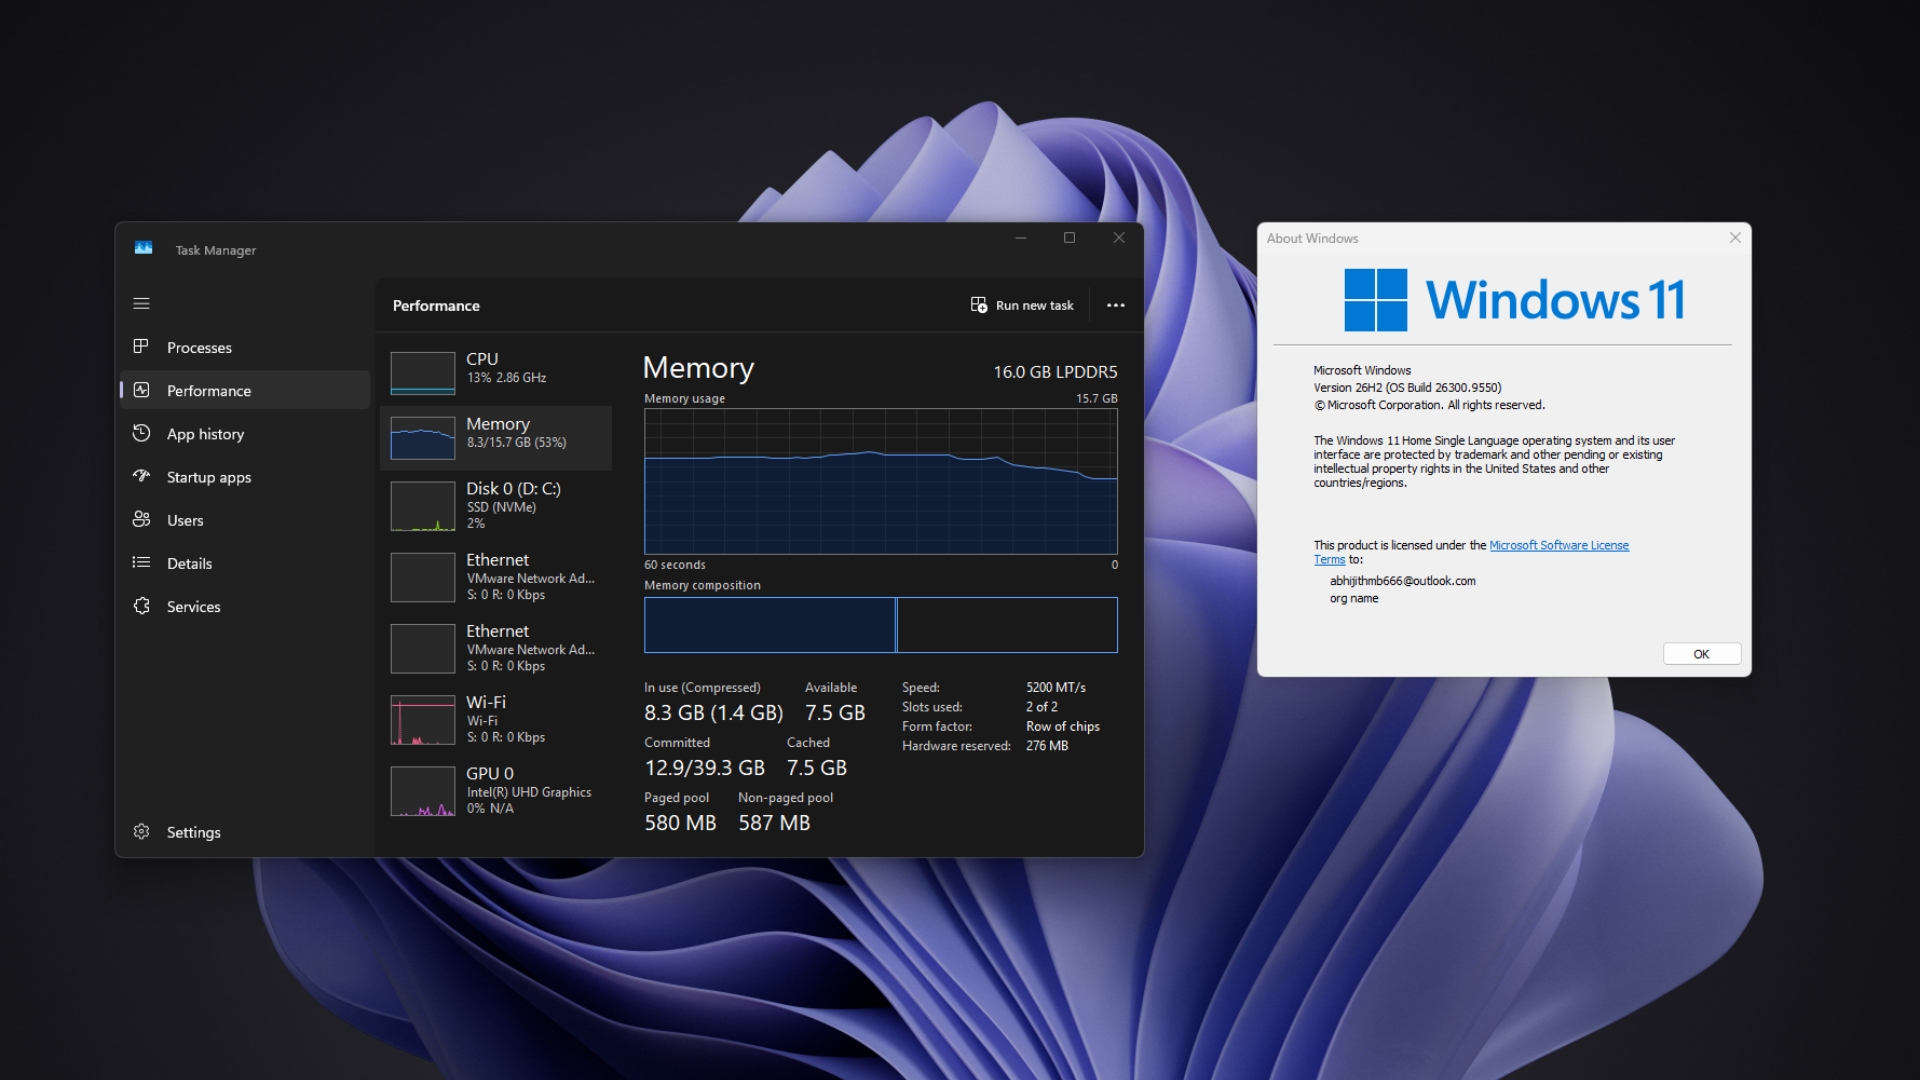

Эти улучшения распространялись постепенно через ежемесячные обновления. Поэтому два компьютера с одной версией системы могли работать по-разному. Microsoft подтверждает: 26H2 использует общую основу с 24H2 и 25H2, а небольшой пакет обновления активирует отдельные ранее доставленные функции.

А вот с памятью все менее однозначно. Другие пользователи тоже сообщают о снижении потребления, но владелец устройства с 8 ГБ RAM не заметил изменений. Microsoft пока не объявляла, что именно 26H2 сокращает расход памяти.

На цифры влияют автозагрузка, версии приложений, кеш и поведение браузера. Поэтому обещать каждому минус 2 ГБ рано. Но если Windows действительно перестает пожирать память с прежним аппетитом, это куда полезнее очередной косметической переделки меню.

RSS: Новости на портале Anti-Malware.ru