




Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

APT-группировка, известная под именами Dragon Breath, Golden Eye Dog и APT-Q-27, задала новый тренд хорошо подготовленных киберпреступников: использовать несколько сложных вариаций классической сторонней загрузки DLL (DLL sideloading). Такой подход позволил злоумышленникам уйти от детектирования.

Эти атаки начинаются с использования легитимного приложения (чаще всего это Telegram), которое загружает пейлоад второй ступени (зачастую безобидный). Последний же осуществляет стороннюю загрузку вредоносной DLL.

Помимо Telegram, в качестве приманки киберпреступники используют приложения LetsVPN и WhatsApp для операционных систем Android, iOS и Windows. Чтобы продвинуть свои копии софта, атакующие используют «чёрный СЕО» и рекламные кампании.

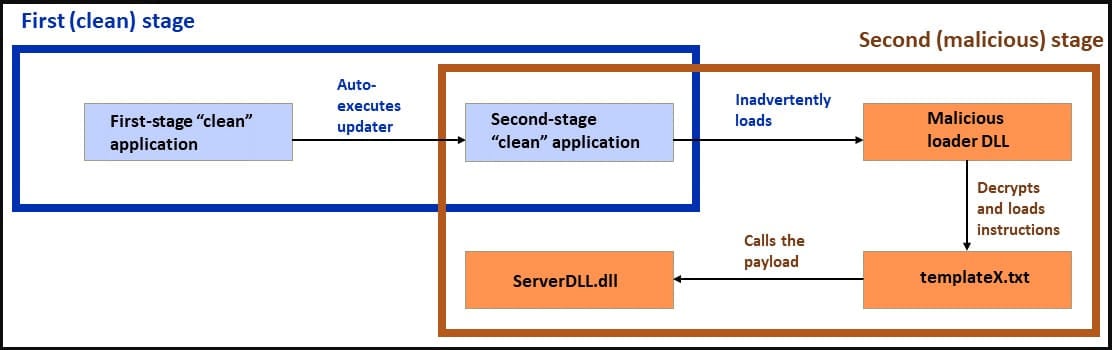
Как выяснили аналитики Sophos, основная цель преступников — пользователи Windows из Китая, Японии, Сингапура, Гонконга, а также с Филиппин и Тайваня. Схема атак выглядит так:


Напомним, что технику DLL sideloading используют хорошо подготовленные профессиональные киберпреступники. Для этого вредоносная библиотека помещается в ту же директорию, из которой «подтягивается» легитимная DLL с тем же именем.

В новой кампании жертвы запускали установщик вышеупомянутых программ, который сбрасывал в систему определённые компоненты, а также создавал ярлык на рабочем столе и пункт автозапуска.

Если жертва открывала ярлык, на компьютере выполнялась следующая команда:


Приведённая команда запускала переименованную версию regsvr32.exe (appR.exe), которая в свою очередь подтягивала переименованную библиотеку — scrobj.dll (appR.dll). Дополнительно подключался DAT-файл (appR.dat), содержащий код JavaScript. Последний запускал интерфейс приложения Telegram, а в фоновом режиме устанавливал вредоносные компоненты.

Конечный пейлоад в виде DLL расшифровывается из текстового файла (templateX.txt) и точно так же выполняется в системе.

Подпишитесь на новости

МФТИ разработал способ определять координаты без GPS и ГЛОНАСС

Спутниковый сигнал пропал, а навигация ещё может работать. Инженеры МФТИ разработали метод определения координат по сигналам сотовых вышек. В автомобильных испытаниях, по словам разработчиков, погрешность составила от 3 до 20 метров. Дополнительное оборудование не требуется.

Об исследовании рассказали «Известия». Метод использует измерения, которые смартфон или модем выполняет в штатном режиме (прежде всего мощность принимаемого опорного сигнала базовых станций, RSRP).

Просто перевести палочки связи в метры не получится. Уровень сигнала зависит от расстояния, характеристик вышки и окружающей среды. Поэтому для каждого источника нужна калибровка: индивидуальная модель распространения радиоволн.

Терминал получает измерения от нескольких станций с известными координатами. Алгоритм сопоставляет их с моделями и вычисляет наиболее вероятное положение объекта, снижая влияние нестабильных источников и аномальных замеров. По словам директора исследовательского центра МФТИ Григория Серегина, метод работает даже без установленной сим-карты.

Разработчики рассматривают применение для грузовиков, поездов, беспилотных машин и карьерной техники. Особенно интересны площадки с собственными LTE-сетями: там покрытие можно сделать плотным и контролируемым.

Но объявлять спутники ненужными рано. Эксперт НТИ Олег Яблоков подчёркивает: точность зависит от плотности базовых станций. В городе их много, на удалённой трассе — совсем другая картина.

Поэтому технологию логично использовать как резерв к спутниковой навигации и инерциальным датчикам.

RSS: Новости на портале Anti-Malware.ru