



Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

APT-группировка, известная под именами Dragon Breath, Golden Eye Dog и APT-Q-27, задала новый тренд хорошо подготовленных киберпреступников: использовать несколько сложных вариаций классической сторонней загрузки DLL (DLL sideloading). Такой подход позволил злоумышленникам уйти от детектирования.

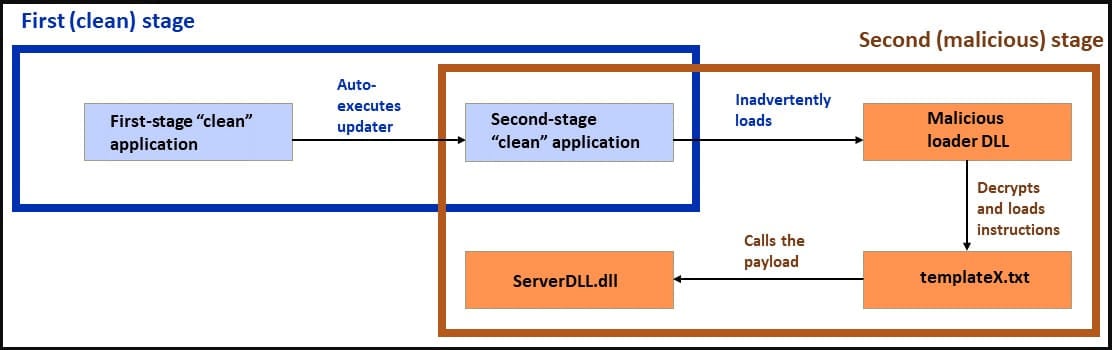
Эти атаки начинаются с использования легитимного приложения (чаще всего это Telegram), которое загружает пейлоад второй ступени (зачастую безобидный). Последний же осуществляет стороннюю загрузку вредоносной DLL.

Помимо Telegram, в качестве приманки киберпреступники используют приложения LetsVPN и WhatsApp для операционных систем Android, iOS и Windows. Чтобы продвинуть свои копии софта, атакующие используют «чёрный СЕО» и рекламные кампании.

Как выяснили аналитики Sophos, основная цель преступников — пользователи Windows из Китая, Японии, Сингапура, Гонконга, а также с Филиппин и Тайваня. Схема атак выглядит так:


Напомним, что технику DLL sideloading используют хорошо подготовленные профессиональные киберпреступники. Для этого вредоносная библиотека помещается в ту же директорию, из которой «подтягивается» легитимная DLL с тем же именем.

В новой кампании жертвы запускали установщик вышеупомянутых программ, который сбрасывал в систему определённые компоненты, а также создавал ярлык на рабочем столе и пункт автозапуска.

Если жертва открывала ярлык, на компьютере выполнялась следующая команда:


Приведённая команда запускала переименованную версию regsvr32.exe (appR.exe), которая в свою очередь подтягивала переименованную библиотеку — scrobj.dll (appR.dll). Дополнительно подключался DAT-файл (appR.dat), содержащий код JavaScript. Последний запускал интерфейс приложения Telegram, а в фоновом режиме устанавливал вредоносные компоненты.

Конечный пейлоад в виде DLL расшифровывается из текстового файла (templateX.txt) и точно так же выполняется в системе.

Подпишитесь на новости

Мобильный трафик в России упал на 6%, проводной вырос на 55%

Мобильный интернет в России сдает позиции, а проводной — набирает обороты. Во II квартале 2026 года трафик в сотовых сетях сократился на 6% год к году, до 12,1 млрд ГБ. Пользователи при этом не разлюбили интернет, эксперты связывают падение с ограничениями доступа.

Как подсчитали «Ведомости» на основе статистики Минцифры, снижение продолжается второй квартал подряд. В январе — марте мобильный трафик упал на 7,8%. Во II квартале спад зафиксировали в 74% регионов.

Сильнее всего просела Ивановская область — на 31,3%. Следом идут Волгоградская область с падением на 28,1%, Адыгея — на 26,6% и Тульская область — на 24,8%. Впрочем, картина неоднородная: в Калининградской области потребление выросло на 12,2%, в Туве — на 11,1%.

На этом фоне фиксированный интернет показал совсем другую динамику: трафик вырос на 55%, до 58,6 млрд ГБ. Объем исходящих соединений абонентов мобильной связи увеличился на 27%.

Директор по продуктам Vigo Антон Прокопенко называет одной из существенных причин спада ограничения мобильного интернета с доступом только к ресурсам из «белого списка».

Аналитик Алексей Бойко отмечает: пользователи откладывают онлайн-задачи или переключаются на Wi-Fi. Рост обычных звонков он также связывает с ограничениями голосовых услуг в мессенджерах.

Досталось и дачному интернету. По словам аналитика IkS-Consulting Максима Савватина, проводные провайдеры получили заметный прирост подключений за городом. Когда мобильная связь перестает нормально справляться, приходится тянуть кабель.

Глава TelecomDaily Денис Кусков оценивает возможный рост мобильного трафика без блокировок в 15-17%. Но предпосылок к сокращению ограничений он пока не видит.

RSS: Новости на портале Anti-Malware.ru