




Исследователи в области кибербезопасности выявили уязвимости в софтовой имплементации протокола динамической маршрутизации BGP (Border Gateway Protocol). Эти бреши можно использовать в DoS-атаках.
В общей сложности эксперты насчитали три проблемы в версии FRRouting под номером 8.4. Это довольно популярный протокол с открытым исходным кодом для Linux- и Unix-платформ, его используют крупные вендоры: NVIDIA Cumulus, DENT и SONiC.
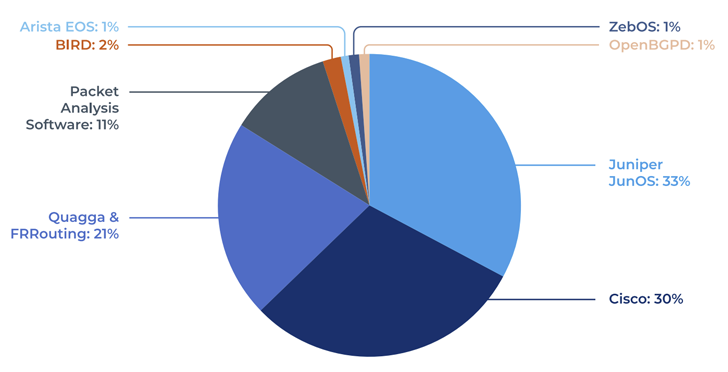
В ходе анализа исследователи из Forescout Vedere Labs изучили семь различных имплементаций BGP: FRRouting, BIRD, OpenBGPd, Mikrotik RouterOS, Juniper JunOS, Cisco IOS и Arista EOS. Список обнаруженных брешей выглядит так:
- CVE-2022-40302 (6,5 балла по CVSS) — возможность чтения за пределами границ при обработке специально сформированного сообщения BGP OPEN с опцией Extended Optional Parameters Length.
- CVE-2022-40318 (6,5 балла по CVSS) — аналогичная CVE-2022-40302 уязвимость.
- CVE-2022-43681 (6,5 балла по CVSS) — чтение за пределами границ при обработке специально сформированного сообщения BGP OPEN, которое резко обрывается октетом длины опции.
«Выявленные бреши можно использовать для вызова сбоя в работе (DoS) BGP-пиров и сброса всех сессий», — пишут специалисты в отчёте.
Условный злоумышленник может провести спуфинг IP-адрес BGP-пира или задействовать эксплойт для других дыр и ошибок конфигурации софта, после чего отправить специально сформированное сообщение BGP OPEN.
Эксперты Forescout также выложили написанный на Python инструмент BGP Fuzzer, позволяющий организациям проверить, защищённость своих установок.


