



Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

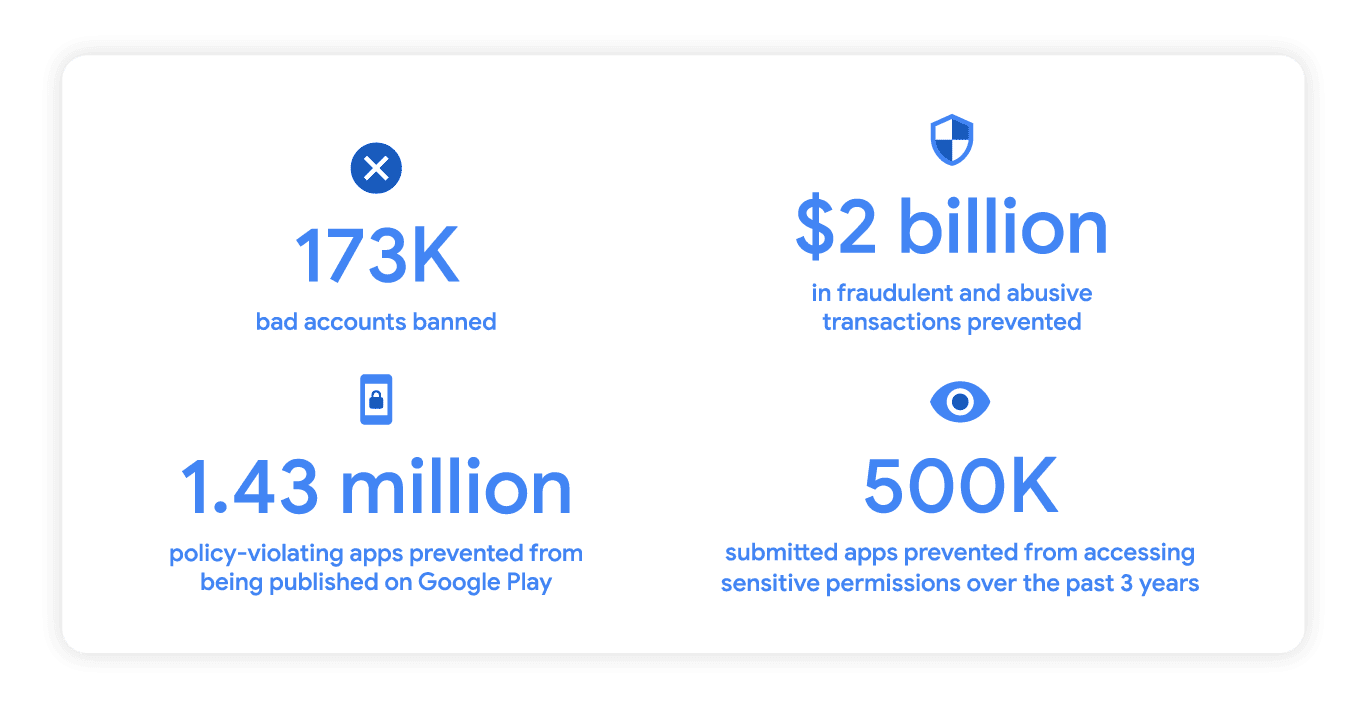
По словам Google, в 2022 году корпорация заблокировала аккаунты 173 тысяч разработчиков приложений для Android. Так интернет-гигант борется с распространением вредоносных программ и мошеннических схем, направленных на владельцев Android-устройств.

Помимо этого, в Google заявили, что меры безопасности не дали проникнуть в Google Play Store около 1,5 миллионам приложений, в той или иной степени нарушающим правила официального магазина Android-приложений.

Команда Google Play Commerce также пресекла несанкционированные и мошеннические транзакции, которые могли привести к катастрофическим финансовым потерям — более двух миллиардов долларов.

«В 2022 году нам удалось заблокировать публикацию 1,43 млн приложений в магазине Google Play. Такой результат стал следствием усовершенствованных защитных механизмов, а также постоянных вложений в машинное обучение и процесс проверки приложений», — пишет Google Security Team.

Корпорация также ввела дополнительные требования для девелоперов, желающих протащить свои приложения в Google Play Store. Например, среди таких мер можно отметить верификацию по телефону или адресу электронной почты.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru