



Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

Клоны Minecraft для Android заразили адваре HiddenAds 35 млн пользователей

В Google Play Store обнаружились 38 приложений, замаскированных под популярную игру Minecraft. Они примечательны тем, что протаскивают на Android-устройства пользователей адваре HiddenAds, загружающее рекламные объявления в фоновом режиме.

Minecraft насчитывает около 140 миллионов активных игроков ежемесячно. Популярность проекта давно не даёт покоя другим разработчикам, которые неоднократно пытались воспроизвести незатейливый стиль и геймплей знаменитой песочницы.

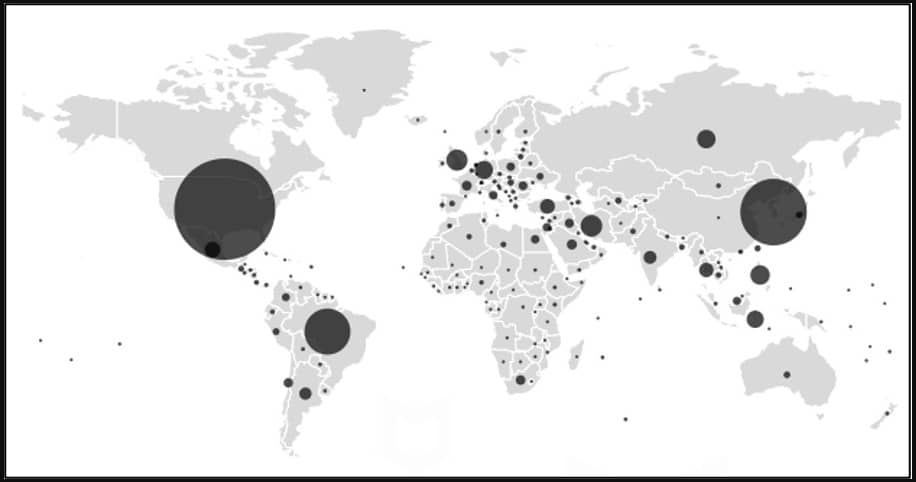
Недобросовестные девелоперы, пытающиеся замаскировать свой софт под Minecraft, начиняют его рекламными программами. В общей сложности такие приложения проникли на 35 млн Android-устройств в США, Канаде, Южной Корее и Бразилии.


Как правило, пользователи не замечают вредоносной активности, которая происходит в фоновом режиме, поскольку они увлечены игровым процессом. Более того, такие признаки, как чрезмерное потребление заряда батареи, повышенный расход сетевого трафика и нагревание смартфона юзеры могут списать на игру.

На адваре обратила внимание команда McAfee Mobile Research Team. Наиболее популярными вредоносами оказались следующие:

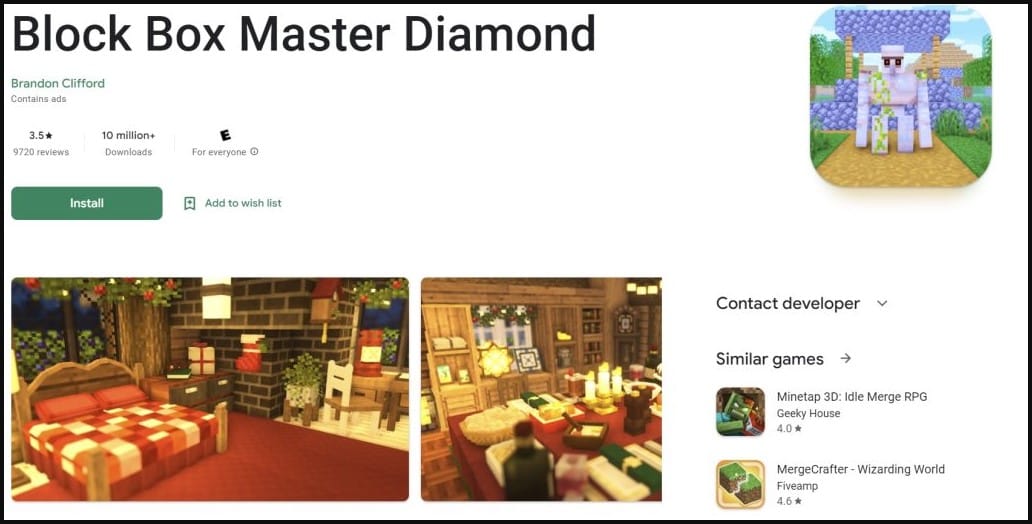
  • Block Box Master Diamond – 10 миллионов загрузок
  • Craft Sword Mini Fun – 5 миллионов загрузок
  • Block Box Skyland Sword – 5 миллионов загрузок
  • Craft Monster Crazy Sword – 5 миллионов загрузок
  • Block Pro Forrest Diamond – 1 миллион загрузок
  • Block Game Skyland Forrest – 1 миллион загрузок
  • Block Rainbow Sword Dragon – 1 миллион загрузок
  • Craft Rainbow Mini Builder – 1 миллион загрузок
  • Block Forrest Tree Crazy – 1 миллион загрузок


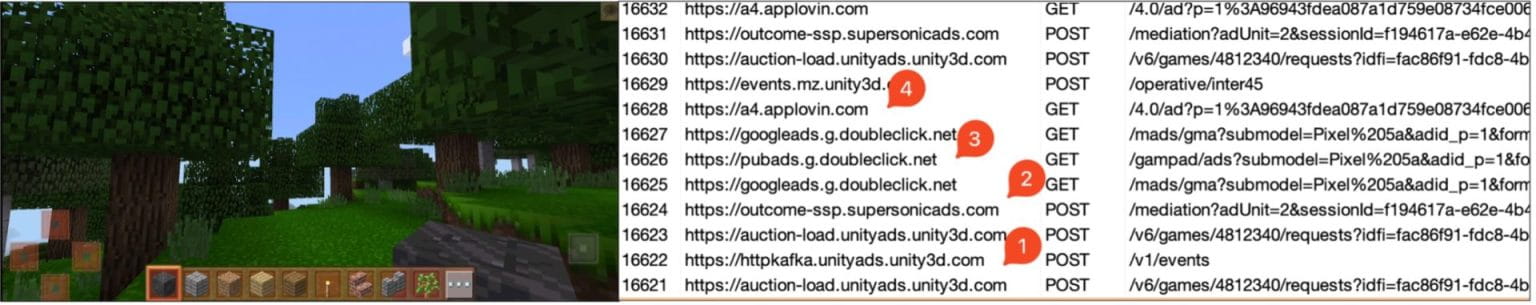
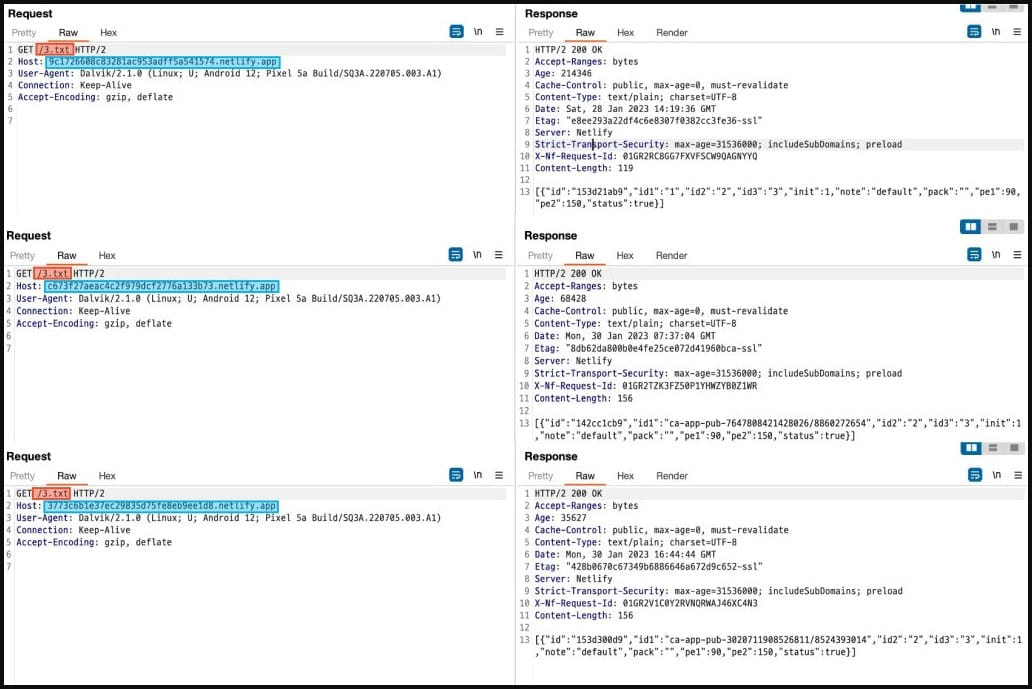
Анализ сетевого трафика, которым обменивается адваре, показал несколько странных пакетов, сгенерированных рекламными библиотеками от Google, AppLovin, Unity и Supersonic. Согласно отчёту McAfee, нежелательные приложения используют схожую структуру пакетов: «3.txt» фигурирует в качестве пути — https://(случайный_набор_символов).netlify.app/3.txt. А вот домены у каждого приложения свои.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru