



Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Новый вектор атаки по сторонним каналам затрагивает ряд поколений процессоров Intel. На этот раз конфиденциальные данные могут утечь через регистр флагов EFLAGS и анализ тайминга выполнения инструкций.

На этот вектор обратили внимание специалисты Цинхуа и Мэрилендского университета в Колледж-Парке. По словам экспертов, их находка отличается от атак по сторонним каналам, которые встречались в прошлом.

Вместо расчёта на систему кеширования, как это делают большинство подобных методов, новый вектор задействует уязвимость в процессе временного выполнения. Эта брешь позволяет извлекать конфиденциальные данные из пространства пользовательской памяти с помощью анализа тайминга.

Новый вектор атаки можно назвать ответвлением печально известной Meltdown, о которой стало известно в январе 2018 года. Напомним, Meltdown использует функцию оптимизации производительности — спекулятивное выполнение.

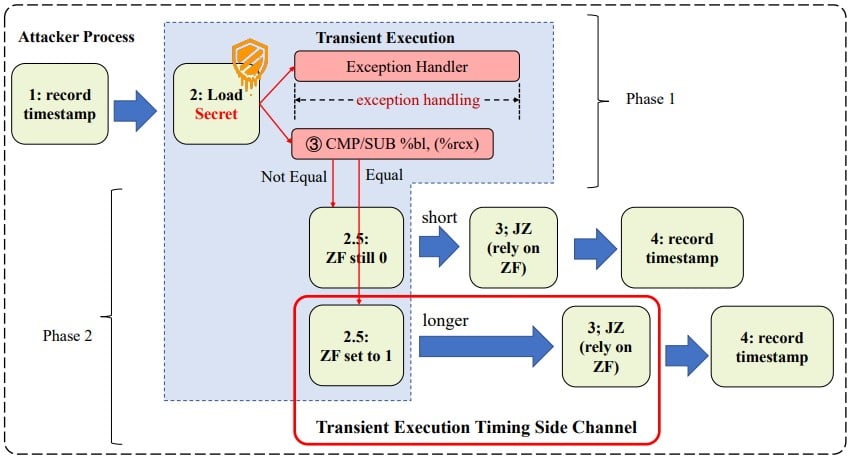
Технические детали новой атаки специалисты представили в отчёте (PDF), где описали уязвимость смены регистра EFLAGS при временном выполнении. Эта брешь затрагивает тайминг JCC-инструкций (jump on condition code).

Злоумышленник может реализовать атаку в два этапа:

  1. Спровоцировать временное выполнение и зашифровать «секреты» через регистр EFLAGS.
  2. Замерить время выполнения инструкции JCC для расшифровки данных.


Тесты исследователей показали, что новый вектор обеспечивает 100-процентную результативность извлечения данных с процессорами Intel i7-6700 и Intel i7-7700. В случае с более новым CPU — Intel i9-10980XE — слить сведения получилось лишь в отдельных случаях. Эксперименты проводились на Ubuntu 22.04 с ядром Linux версии 5.15.0.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru