



Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Google устранила уязвимость Cloud Platform (GCP), которая в той или иной степени затрагивала всех пользователей. С помощью это бреши злоумышленники могли пробэкдорить аккаунты через вредоносные OAuth-приложения.

Специалисты израильской компании Astrix Security назвали уязвимость GhostToken. Google узнала о проблеме в июне 2022 года, а патч вышел глобально лишь в этом месяце.

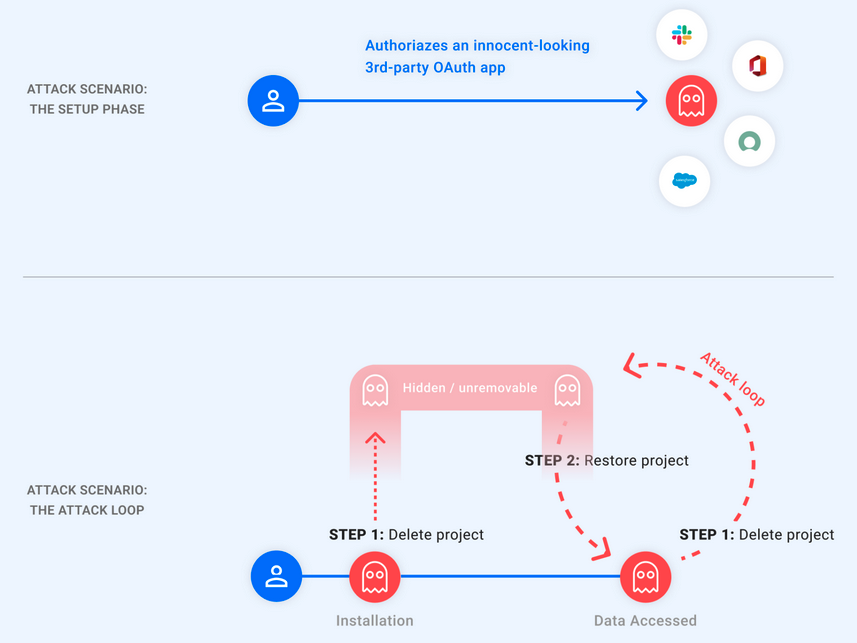
Смысл в том, что атакующие могут скрыть вредоносные приложения после аутентификации и привязки к токену OAuth, который даёт доступ к целевому аккаунту. Эксплуатация GhostToken позволяет убрать подключённые злонамеренные приложения со страницы управления Google-аккаунтом.

«Поскольку эта страница является единственным средством управления и просмотра подключённых приложений, после эксплуатации GhostToken целевой пользователь не сможет отзывать права и доступ», — пишут исследователи из Astrix Security.

«Атакующий же сможет, если захочет, открыть своё приложение, использовать токен для доступа к учётной записи жертвы, а затем быстро скрыть его. Другими словами, злоумышленник располагает своего рода призраком-токеном для входа в аккаунт жертвы».

Чтобы спрятать вредоносное приложение, атакующий должен был перевести его в состояние «ожидание удаления», отвязав соответствующий проект GCP. В этом случае после восстановления проекта злоумышленник получит новый токен, который можно использовать для доступа к учётной записи пользователя.

Как отметили эксперты, эти шаги можно повторять в цикле, скрывая от глаз жертвы злонамеренную активность.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru