



Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Google устранила уязвимость Cloud Platform (GCP), которая в той или иной степени затрагивала всех пользователей. С помощью это бреши злоумышленники могли пробэкдорить аккаунты через вредоносные OAuth-приложения.

Специалисты израильской компании Astrix Security назвали уязвимость GhostToken. Google узнала о проблеме в июне 2022 года, а патч вышел глобально лишь в этом месяце.

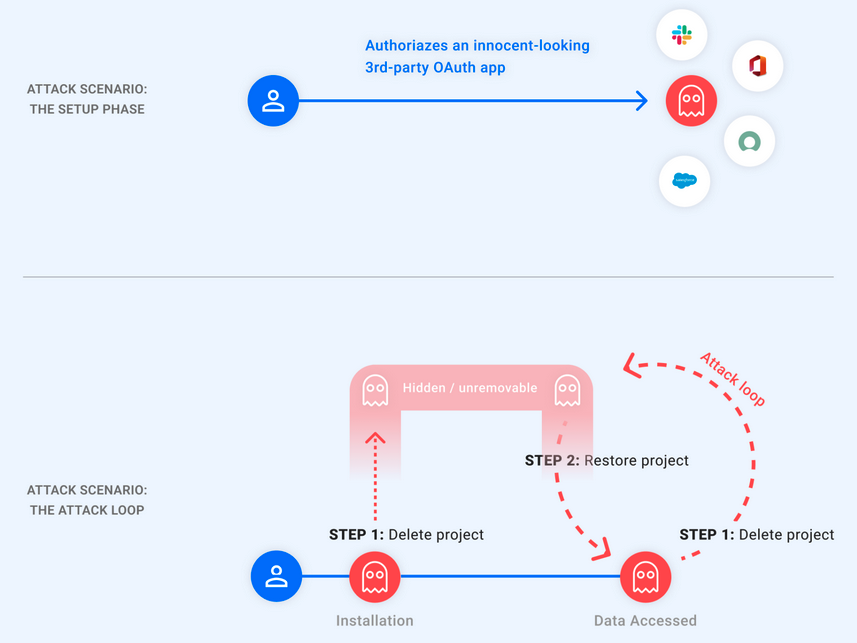
Смысл в том, что атакующие могут скрыть вредоносные приложения после аутентификации и привязки к токену OAuth, который даёт доступ к целевому аккаунту. Эксплуатация GhostToken позволяет убрать подключённые злонамеренные приложения со страницы управления Google-аккаунтом.

«Поскольку эта страница является единственным средством управления и просмотра подключённых приложений, после эксплуатации GhostToken целевой пользователь не сможет отзывать права и доступ», — пишут исследователи из Astrix Security.

«Атакующий же сможет, если захочет, открыть своё приложение, использовать токен для доступа к учётной записи жертвы, а затем быстро скрыть его. Другими словами, злоумышленник располагает своего рода призраком-токеном для входа в аккаунт жертвы».

Чтобы спрятать вредоносное приложение, атакующий должен был перевести его в состояние «ожидание удаления», отвязав соответствующий проект GCP. В этом случае после восстановления проекта злоумышленник получит новый токен, который можно использовать для доступа к учётной записи пользователя.

Как отметили эксперты, эти шаги можно повторять в цикле, скрывая от глаз жертвы злонамеренную активность.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru