



Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

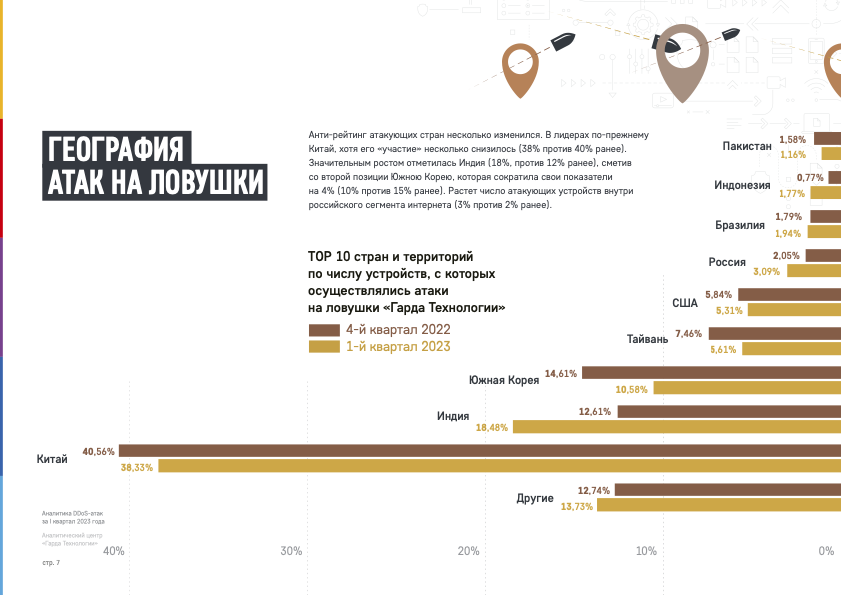
Эксперты фиксируют рост кибератак из Индии. По DDoS-трафику страна занимает второе место. В первую пятерку также вошли Китай, Южная Корея, Тайвань и США. Россия в этом антирейтинге на шестой позиции.

О том, что Индия поднялась на второе место в списке стран, откуда осуществляются DDoS-атаки, сообщают исследователи из “Гарда Технологии”.

Свежую аналитику собирали на “ловушки” для киберпреступников, установленные в десяти крупнейших странах. Результаты очистили от запросов поисковых роботов, интернет-сканеров и других легальных сервисов. Данные за первый квартал 2023 года сравнили с четвертым кварталом 2022-го.

За первые три месяца этого года доля Индии по DDoS-трафику выросла с 12 до 18%, пришли к выводу аналитики “Гарда Технологии”.

На первом месте по количеству DDoS-атак по-прежнему находится Китай, хотя его участие снизилось на 2% — до 38% против 40% в конце прошлого года. В первую пятерку также вошли Южная Корея (10,58%), Тайвань (5,61%) и США (5,31%).

DDoS-трафик из России находится на шестом месте. Его доля выросла с 2,05 до 3,09%, уточняют эксперты.


Добавим, в 2022 году Россия вошла в топ-5 стран, которые подвергались DDoS-атакам. На РФ пришлось 8,4% от общего количества DDoS-атак в мире.

Напомним, очередной всплеск DDoS-атак на российский коммерческий сектор был зафиксирован в феврале. В марте волна вредного трафика сошла на банки. Эксперты допускают, что в 2023 году общее количество кибератак на российские организации увеличится минимум на 50%.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru