



Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

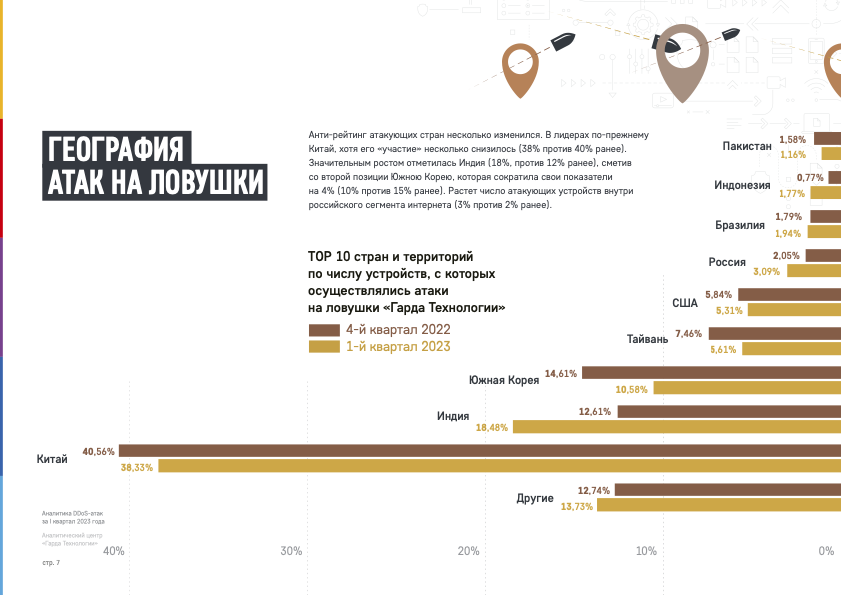
Эксперты фиксируют рост кибератак из Индии. По DDoS-трафику страна занимает второе место. В первую пятерку также вошли Китай, Южная Корея, Тайвань и США. Россия в этом антирейтинге на шестой позиции.

О том, что Индия поднялась на второе место в списке стран, откуда осуществляются DDoS-атаки, сообщают исследователи из “Гарда Технологии”.

Свежую аналитику собирали на “ловушки” для киберпреступников, установленные в десяти крупнейших странах. Результаты очистили от запросов поисковых роботов, интернет-сканеров и других легальных сервисов. Данные за первый квартал 2023 года сравнили с четвертым кварталом 2022-го.

За первые три месяца этого года доля Индии по DDoS-трафику выросла с 12 до 18%, пришли к выводу аналитики “Гарда Технологии”.

На первом месте по количеству DDoS-атак по-прежнему находится Китай, хотя его участие снизилось на 2% — до 38% против 40% в конце прошлого года. В первую пятерку также вошли Южная Корея (10,58%), Тайвань (5,61%) и США (5,31%).

DDoS-трафик из России находится на шестом месте. Его доля выросла с 2,05 до 3,09%, уточняют эксперты.


Добавим, в 2022 году Россия вошла в топ-5 стран, которые подвергались DDoS-атакам. На РФ пришлось 8,4% от общего количества DDoS-атак в мире.

Напомним, очередной всплеск DDoS-атак на российский коммерческий сектор был зафиксирован в феврале. В марте волна вредного трафика сошла на банки. Эксперты допускают, что в 2023 году общее количество кибератак на российские организации увеличится минимум на 50%.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru