



Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Китайская киберпреступная группировка APT41 начала использовать в атаках инструмент для ред тиминга от Google — GC2, который обеспечивает функциональность командного центра. Кампания злоумышленников нацелена на медиасферу Тайваня.

APT41 также называют HOODOO. Принято считать, что эта группа действует в интересах властей КНР и атакует целый спектр различных организаций, расположенных в США, Азии и Европе.

Отчёт исследователей из команды Threat Analysis Group (TAG) демонстрирует новый подход киберпреступников к операциям в цифровом пространстве. Например, участники APT41 начали использовать инструмент для ред тиминга — GC2.

GC2 расшифровывается как “Google Command and Control“. На деле это проект с открытым исходным кодом, написанный на Go и разработанный специально для специалистов, тестирующих организации на проникновение.

«Эта программа была создана для обеспечения специалистов Red Teaming командным центром, не требующим специальной настройка (кастомного домена, VPS, CDN и т. п.). Проект работает исключительно с доменами Google», — заявлено на странице GitHub.

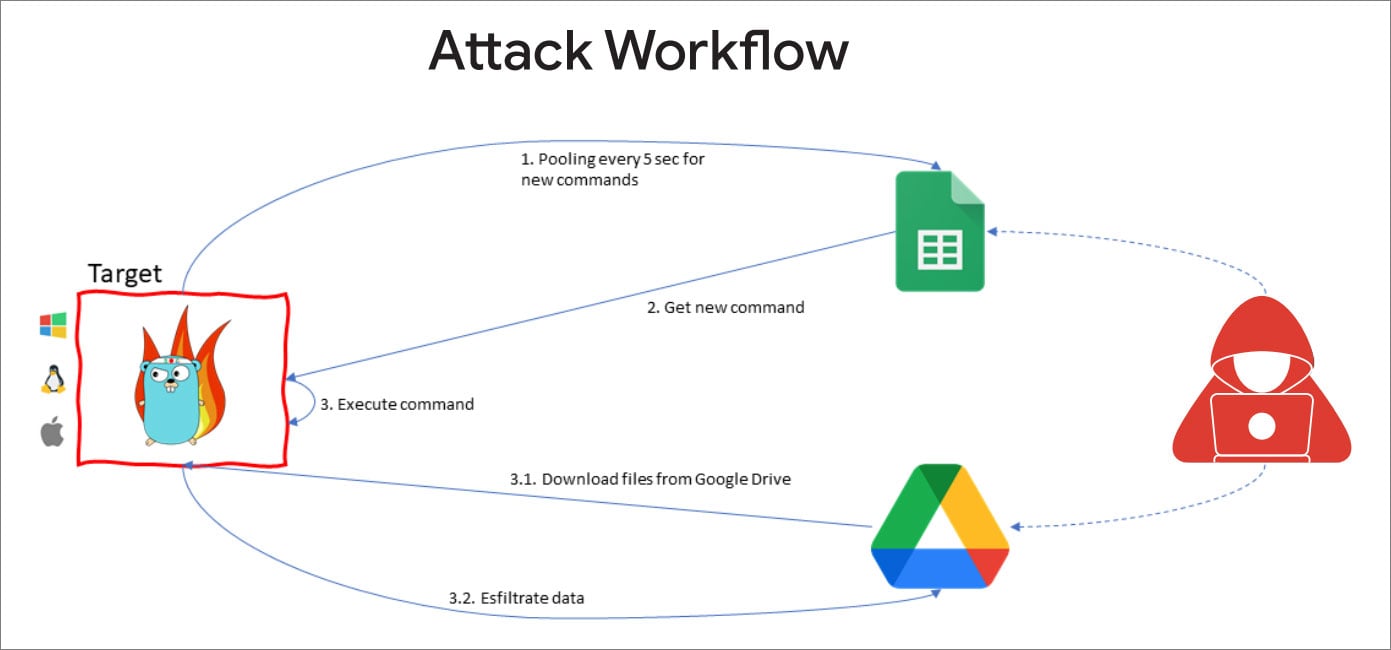
В состав GC2 входит агент, который устанавливается на скомпрометированное устройство. После инсталляции он подключается к URL в Google Таблицах для получения команд. Такие команды могут приказать агенту скачать дополнительные пейлоады с Google Диска или передать украденные данные в облачное хранилище.

По словам (PDF) специалистов, APT41 начинает свои атаки с фишинговых схем, нацеленных на тайваньские организации в медиасфере.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru