



Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Китайская киберпреступная группировка APT41 начала использовать в атаках инструмент для ред тиминга от Google — GC2, который обеспечивает функциональность командного центра. Кампания злоумышленников нацелена на медиасферу Тайваня.

APT41 также называют HOODOO. Принято считать, что эта группа действует в интересах властей КНР и атакует целый спектр различных организаций, расположенных в США, Азии и Европе.

Отчёт исследователей из команды Threat Analysis Group (TAG) демонстрирует новый подход киберпреступников к операциям в цифровом пространстве. Например, участники APT41 начали использовать инструмент для ред тиминга — GC2.

GC2 расшифровывается как “Google Command and Control“. На деле это проект с открытым исходным кодом, написанный на Go и разработанный специально для специалистов, тестирующих организации на проникновение.

«Эта программа была создана для обеспечения специалистов Red Teaming командным центром, не требующим специальной настройка (кастомного домена, VPS, CDN и т. п.). Проект работает исключительно с доменами Google», — заявлено на странице GitHub.

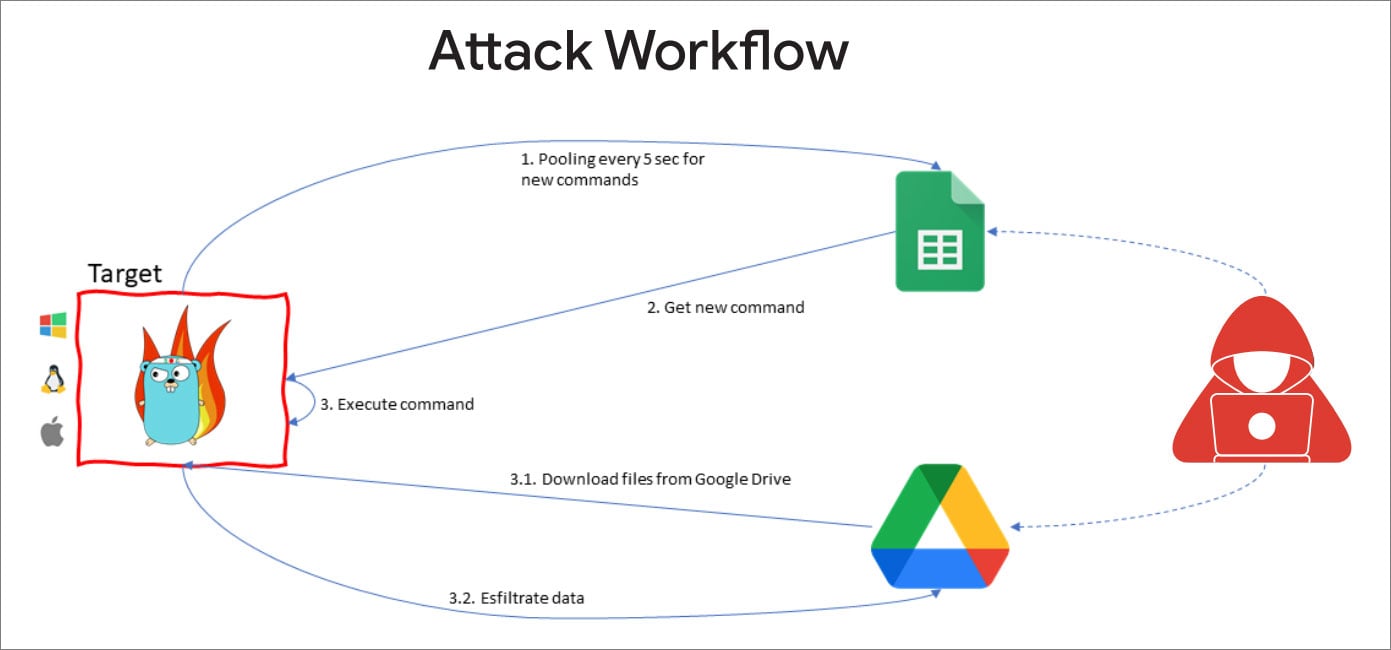
В состав GC2 входит агент, который устанавливается на скомпрометированное устройство. После инсталляции он подключается к URL в Google Таблицах для получения команд. Такие команды могут приказать агенту скачать дополнительные пейлоады с Google Диска или передать украденные данные в облачное хранилище.

По словам (PDF) специалистов, APT41 начинает свои атаки с фишинговых схем, нацеленных на тайваньские организации в медиасфере.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru