



В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

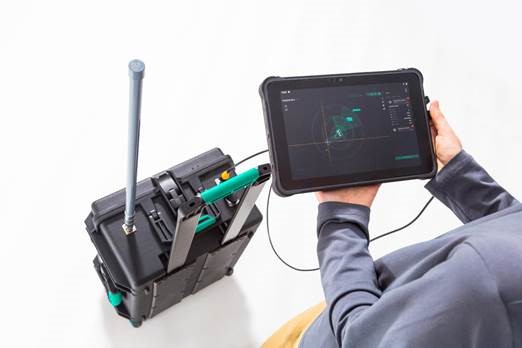
Решение Kaspersky Antidrone Portable представляет собой аппаратное устройство для обнаружения коммерческих беспилотников по радиосигналу. Новинка предназначена для использования на массовых мероприятиях, защиты частной собственности и транспортной инфраструктуры.

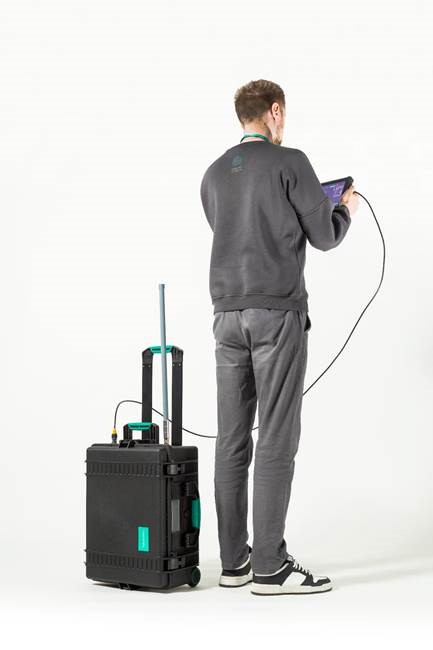
Компактный, размером с саквояж, радиочастотный детектор способен работать как самостоятельно, так и в составе более крупных систем, в том числе стационарных. Основная целевая аудитория — госструктуры и бизнес.

По словам авторов, новый продукт способен точно определять местоположение дронов ходовых моделей в радиусе до 1 км. В комплект входит влагозащищенный планшет с графическим интерфейсом, работающий на базе софта Kaspersky Antidrone.


По величине и весу Kaspersky Antidrone Portable выгодно отличается от стандартных аналогов: он умещается в кейс размером с саквояж и весит менее 5 кг. В автономном режиме устройство способно работать до двух часов; при обходе периметра охраняемой территории оператор может самостоятельно расширять радиус поиска.


На случай интеграции Antidrone Portable разработчики предусмотрели возможность совместной работы с детекторами других типов — к примеру, с оптическими и радиолокационными модулями в составе Kaspersky Antidrone. Его также можно использовать в связке с мобильным подавителем БПЛА.

«Обнаружение дронов — одна из самых сложных задач в работе любой автоматизированной системы защиты от БПЛА, — комментирует Владимир Туров, руководитель проекта Kaspersky Antidrone. — Если маленький дрон (около 160×290×55 мм) перемещается в толпе людей, плотной городской инфраструктуре или при сложных погодных условиях, без специального устройства его практически невозможно обнаружить даже на расстоянии 10 метров. Мы постоянно тестируем существующие аппаратные модули для интеграции в экосистему Kaspersky Antidrone. Основываясь на этом опыте, мы решили создать собственную линейку аппаратных устройств. Первым стало Kaspersky Antidrone Portable для обнаружения дронов».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru