



XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

В инструменте, призванном оградить админ-панель WordPress от несанкционированного доступа, объявилась уязвимость, позволяющая обойти такую защиту и захватить контроль над сайтом. Пользователей Limit Login Attempts призывают как можно скорее обновить плагин до версии 1.7.2.

Расширение Limit Login Attempts, как следует из названия, позволяет ограничить число попыток входа в админку (WordPress по умолчанию их не лимитирует). Плагин, способный защитить сайты от брутфорса и словарных атак, пользуется популярностью: на его счету более 600 тыс. активных установок.

Уязвимость межсайтового скриптинга в Limit Login Attempts (CVE-2023-1912, хранимая XSS) обнаружили исследователи из Wordfence. Согласно описанию, причиной появления проблемы являются неадекватная санация пользовательского ввода и отсутствие экранирования выходных данных.

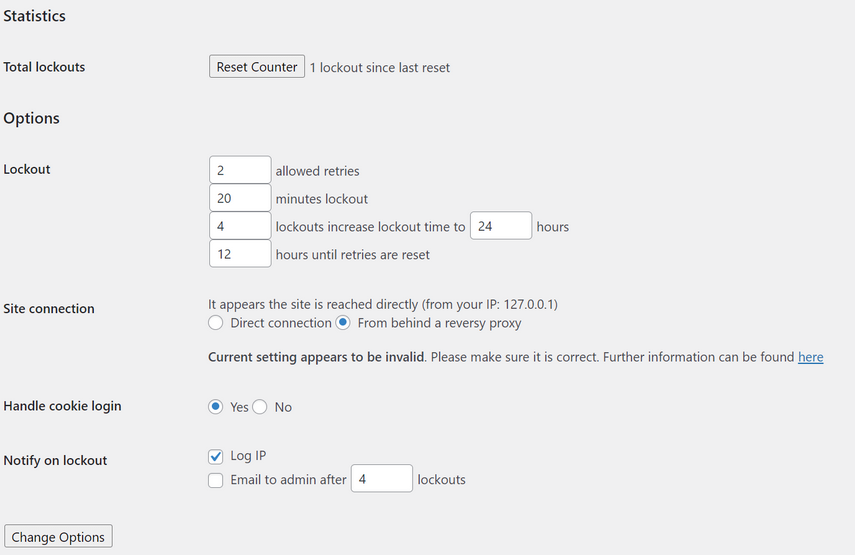
Эксплойт осуществляется посредством подачи на сервер вредоносного запроса, не требует аутентификации, но возможен лишь при определенных настройках: когда разрешено подключение через обратный прокси и ведется регистрация блокируемых IP-адресов.


Степень опасности угрозы Wordfence оценила в 7,2 балла CVSS (как высокую). Уязвимости подвержены все прежние выпуски плагина, заплатка включена в состав сборки 1.7.2, вышедшей 4 апреля.

Во избежание эксплойта администраторам сайтов советуют не пренебрегать обновлением и патчингом наличного софта, использовать режим автообновления WordPress, а также спецзащиту — файрволы для веб-приложений (WAF).

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru