




Microsoft рассказала, как выявить атаку UEFI-буткита BlackLotus

Microsoft рассказала, как выявить атаку UEFI-буткита BlackLotus

Microsoft рассказала, как выявить атаку UEFI-буткита BlackLotus

Специалисты Microsoft изучили зараженные устройства и составили список артефактов, по которым можно определить присутствие стойкого импланта. В помощь жертвам BlackLotus также опубликованы рекомендации по очистке и защите от атак на UEFI-платформу.

Объявившийся в прошлом году зловред BlackLotus относится к классу буткитов. Такие инфекции сложно обнаружить, так как вредоносный код загружается из прошивки BIOS / UEFI или системного раздела EFI (EPS) и исполняется на начальных этапах загрузки ОС, то есть до запуска средств антивирусной защиты.

Новобранец примечателен тем, что для обхода защиты UEFI Secure Boot использует уязвимость CVE-2022-21894 (пропатчена в январе прошлого года). В целях самообороны он умеет отключать Microsoft Defender, защиту целостности кода HVCI и BitLocker.

Свидетельства заражения BlackLotus, согласно блог-записи Microsoft:

  • недавно созданные и заблокированные файлы загрузчика;
  • наличие папки /system32/ в файловой системе EPS;
  • изменения в разделе реестра, ассоциируемом с HVCI;
  • специфические записи в журналах событий Windows;
  • изменение конфигурации загрузки (журналы MeasuredBoot);
  • исходящие подключения winlogon.exe на порту 80 (попытки зловреда связаться с C2).

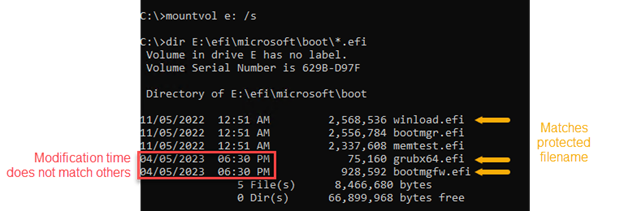
Файлы загрузчика BlackLotus (фейковые winload.efi, bootmgfw.efi, grubx64.efi) записываются в ESP, доступ к ним блокируется во избежание модификации / удаления. Подмена таких файлов, по словам экспертов, может расцениваться как заражение.


Если время изменений не выглядит подозрительным, можно попробовать вычислить хеши с помощью CertUtil. Поскольку BlackLotus блокирует свои файлы, попытка доступа выдаст ошибку ERROR_SHARING_VIOLATION с развернутым объяснением причины, что подтвердит вредоносную активность.


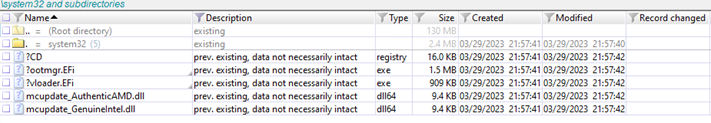
Папка /system32/ создается в ESP в процессе установки UEFI-зловреда. В случае успеха она чистится, но удаленные файлы при желании можно отыскать.


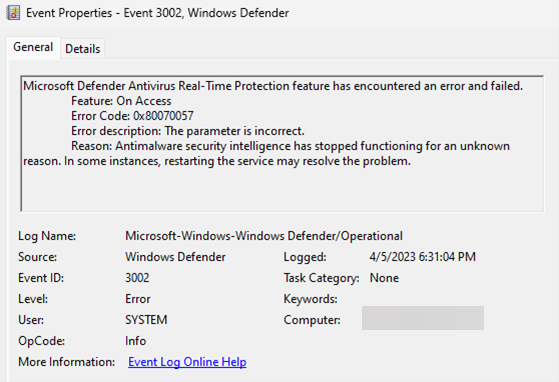
Отключение HVCI позволяет BlackLotus загрузить неподписанный код ядра. С этой целью он меняет на 0 значение Enabled ключа реестра HKLM:\SYSTEM\CurrentControlSet\Control\DeviceGuard\Scenarios\HypervisorEnforcedCodeIntegrity. Непрошеный останов Microsoft Defender найдет отражение в журналах событий Windows.


Изучение логов MeasuredBoot тоже позволит выявить признаки компрометации — подключение загрузочных драйверов grubx64.efi и winload.efi. Прочесть содержимое файлов в данном случае можно с помощью криминалистической копии жесткого диска или специального инструмента декодирования.

Для очистки устройства после заражения следует отключить его от сети и переформатировать разделы диска с OS и EFI. Как вариант для восстановления подойдет также чистая резервная копия с разделом EFI.

Предотвратить подобное заражение, по мнению Microsoft, помогут принцип наименьших привилегий и гигиена учетных данных. Для запуска UEFI-буткита требуется привилегированный доступ к машине (удаленный или физический), поэтому эксперты советуют меньше пользоваться аккаунтами уровня домена и ограничить привилегии локальных админов. Минимизировать риски можно также, построив систему многоуровневой защиты.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru