



Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

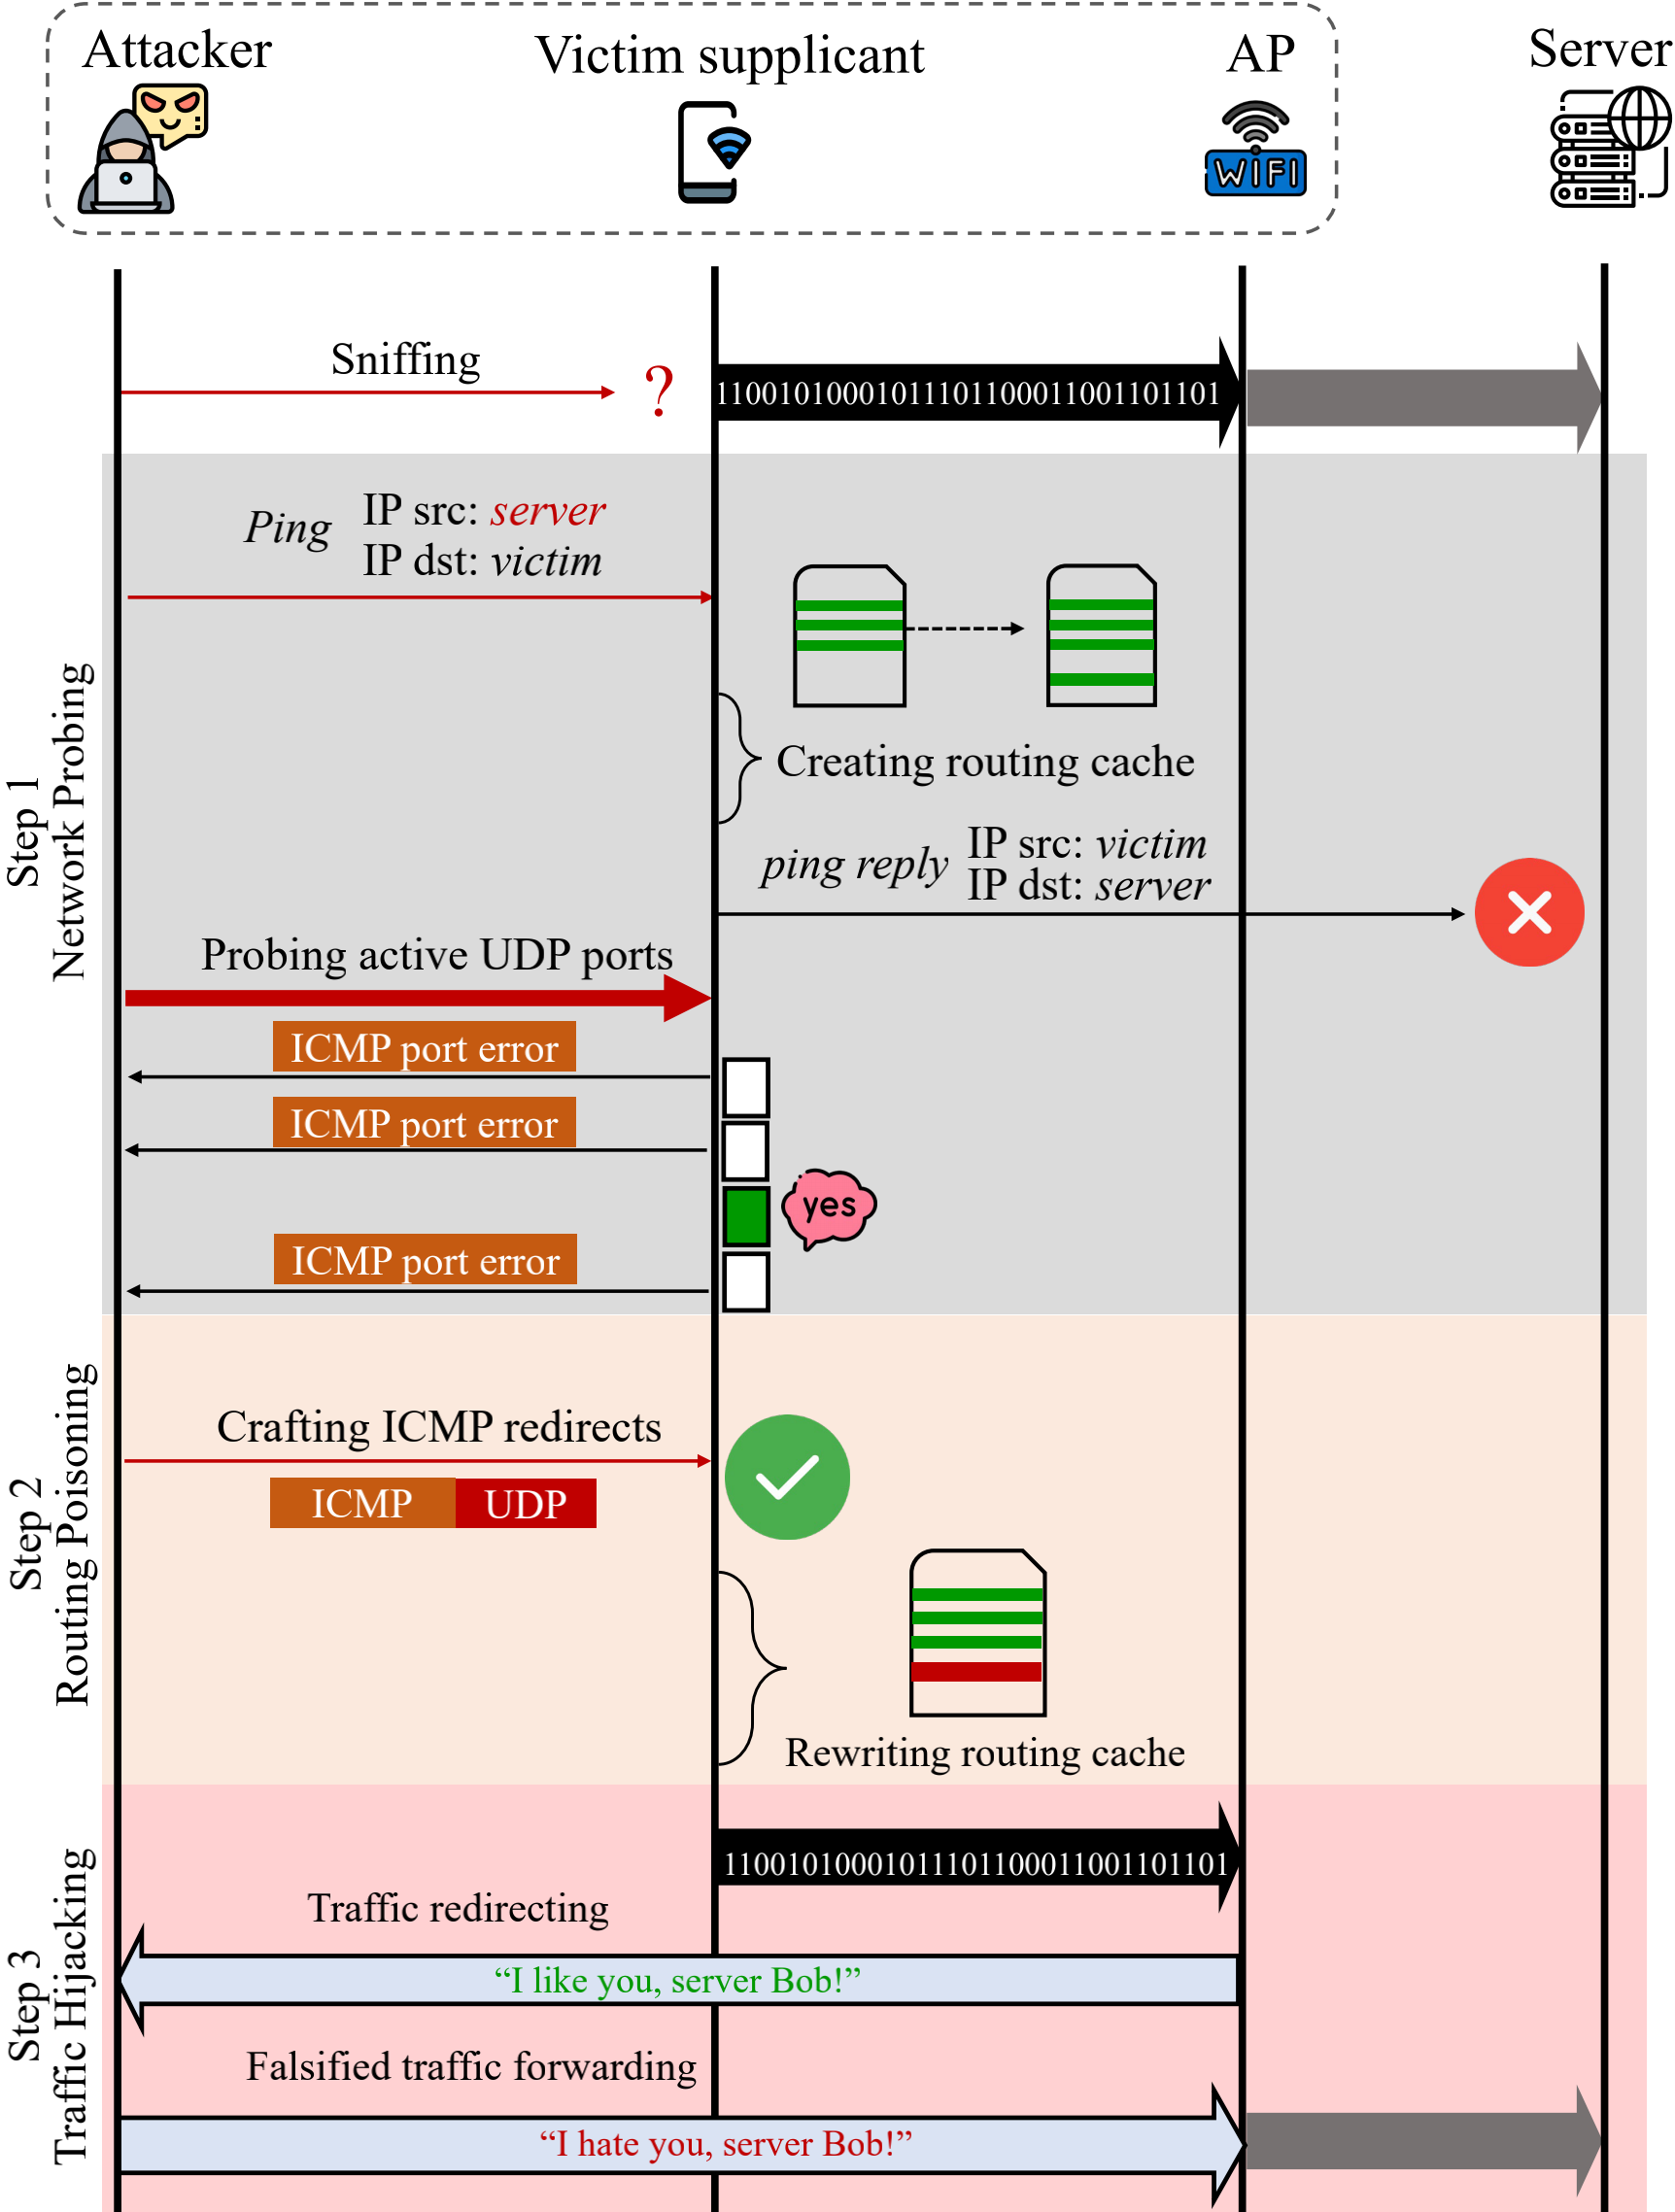
Университетские исследователи из Китая и США разработали многоступенчатую атаку, позволяющую обойти WPA-защиту и шпионить за пользователями беспроводных сетей. Метод использует уязвимость точек беспроводного доступа (AP) на чипах Qualcomm и HiSilicon и предполагает отправку поддельного редирект-сообщения ICMP.

Виновником появления проблемы раскрытия информации CVE-2022-25667 в чипсетах названных производителей является сетевой процессор: он некорректно обрабатывает ICMP-запросы, используемые для диагностики сетей связи. В результате такое служебное сообщение можно подменить редиректором в рамках MitM-атаки, и уязвимый роутер не заблокирует его, а передаст на целевое устройство.

Подобная уловка, как выяснили (PDF) исследователи, также позволяет обойти WPA-защиту. Проведение атаки в данном случае возможно, если злоумышленник находится в одной сети с жертвой, знает ее IP-адрес, имеет возможность связаться с ее устройством напрямую и нашел на нем открытый порт UDP. Использование HTTPS, SSH либо TLS в дополнение к WPA способно значительно затруднить расшифровку угнанного трафика.


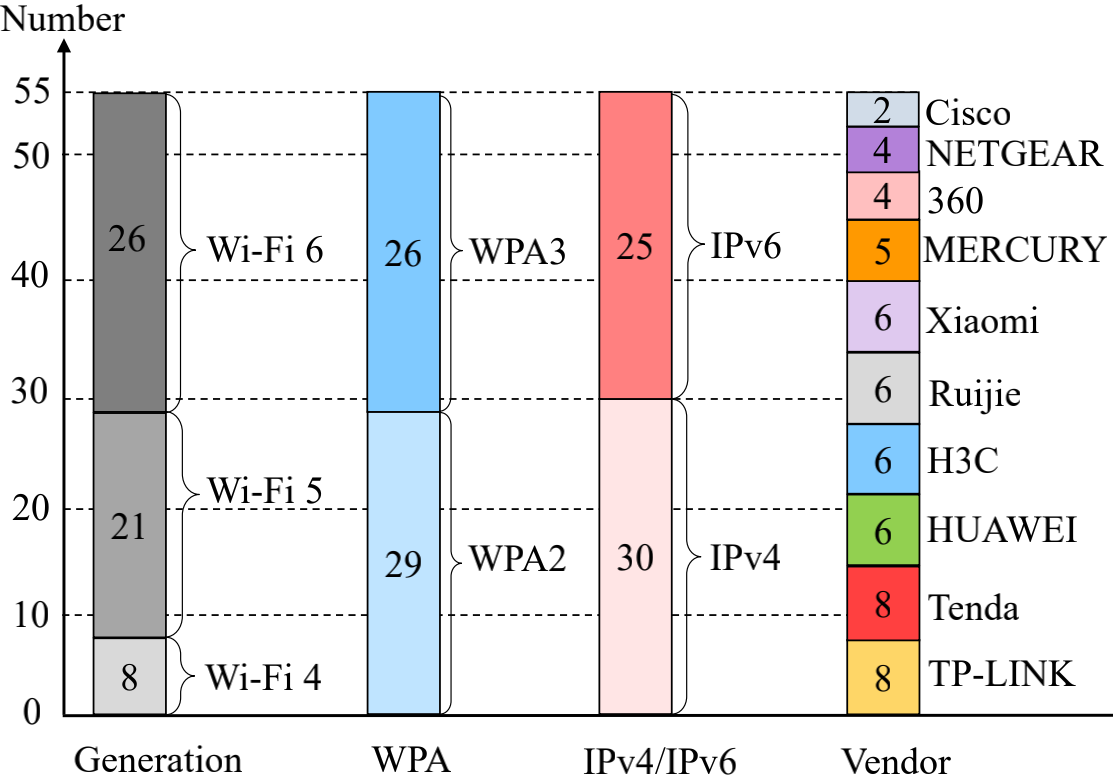
В рамках исследования были протестированы 55 моделей роутеров режима AP десяти вендоров; все продукты не смогли заблокировать поддельное ICMP-сообщение. Исследователи также проверили 122 сети Wi-Fi, в том числе с защитой WPA2 и WPA3; 109 из них (89%) оказались уязвимыми к показанной выше MitM-атаке.


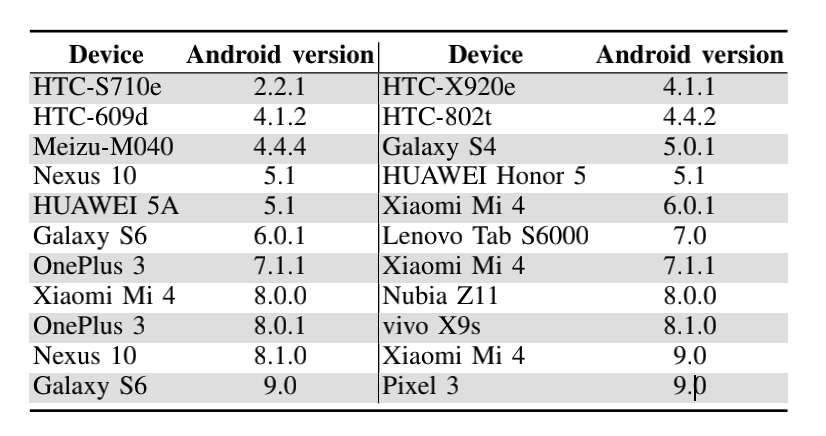
Список потенциальных жертв включает устройства, использующие Linux 2.6.39 и выше, FreeBSD 6.0 и выше, macOS 10.0.4∼10.10.5, iOS 1∼8 и Android с версиями ядра ниже 10.0, — при условии, что ICMP-редиректы включены по умолчанию.


Заинтересованные стороны проинформированы о новой угрозе. В Qualcomm опубликовали бюллетень, а затем выпустили патчи. Компания HiSilicon (собственность Huawei) и шесть из десяти AP-вендоров признали наличие проблемы. Большинство операторов уязвимых WiFi-сетей планируют исправить ситуацию.

Соответствующие уведомления отправлены в сообщества Linux и FreeBSD, а также Google и партнерам – производителям Android-устройств. От Google получен ответ с подтверждением проблемы.

Кроме патчинга, авторы исследования предлагают для защиты ввести дополнительные проверки межсетевого взаимодействия на разных уровнях. К примеру, можно более тщательно проверять входящие ICMP-сообщения на стороне запрашивающего устройства или разрешить AP в беспроводных сетях блокировать подозрительные послания по этому протоколу.

Подобные фильтры усложнят задачу атакующим без поражения в ICMP-функциональности. Исследователи создали прототип такого механизма на базе Linux 4.18 и удостоверились в его эффективности. Они также опубликовали видеролик с демонстрацией своей атаки и собираются сделать доклад на майской конференции IEEE по безопасности и приватности.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru