



Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Авторы Typhon выпустили новую версию инфостилера, значительно изменив исходники. Анализ образцов, проведенный в Cisco Talos, показал, что вирусописатели повысили стабильность и надежность работы кода, а также усилили его защиту от детектирования и анализа.

По словам аналитиков, Typhon Reborn 2 продается на хакерских форумах, в том числе русскоязычном XSS, с конца января и пользуется спросом. Обновленный вредонос предоставляется в пользование как услуга (Malware-as-a-Service, MaaS), а в атаках засветился еще в декабре.

Инфостилер Typhon, созданный на основе Prynt Stealer, впервые попал в поле зрения ИБ-экспертов летом прошлого года. На тот момент его набор функций отличался большим разнообразием: троян умел воровать информацию из ряда приложений, регистрировать клавиатурный ввод, подменять адреса криптокошельков в буфере обмена, делать скриншоты, добывать монеро.

В ноябре объявилась итерация Typhon Reborn с улучшенной защитой от анализа. Функциональность кейлоггера, клиппера и майнера исчезла, а возможности кражи данных и файлов по выбору были расширены.

Вторая версия Typhon Reborn, по данным Cisco, отличается большей скрытностью. В качестве дополнительной меры противодействия анализу введена обфускация строк с использованием Base64 и XOR.

Количество проверок окружения (песочницы, отладчики, ВМ) заметно увеличилось. Появилась опция отката исполнения на основе данных геолокации: оператор может использовать дефолтный список стран бывшего СНГ (без Украины и Грузии) либо собственный, кастомный.

Функции сохранения присутствия при перезагрузке системы исчезли, теперь троян после вывода данных заметает следы и завершает исполнение. Украденная информация архивируется, а затем отсылается оператору с использованием HTTPS и Telegram API; после этого созданный файл удаляется.

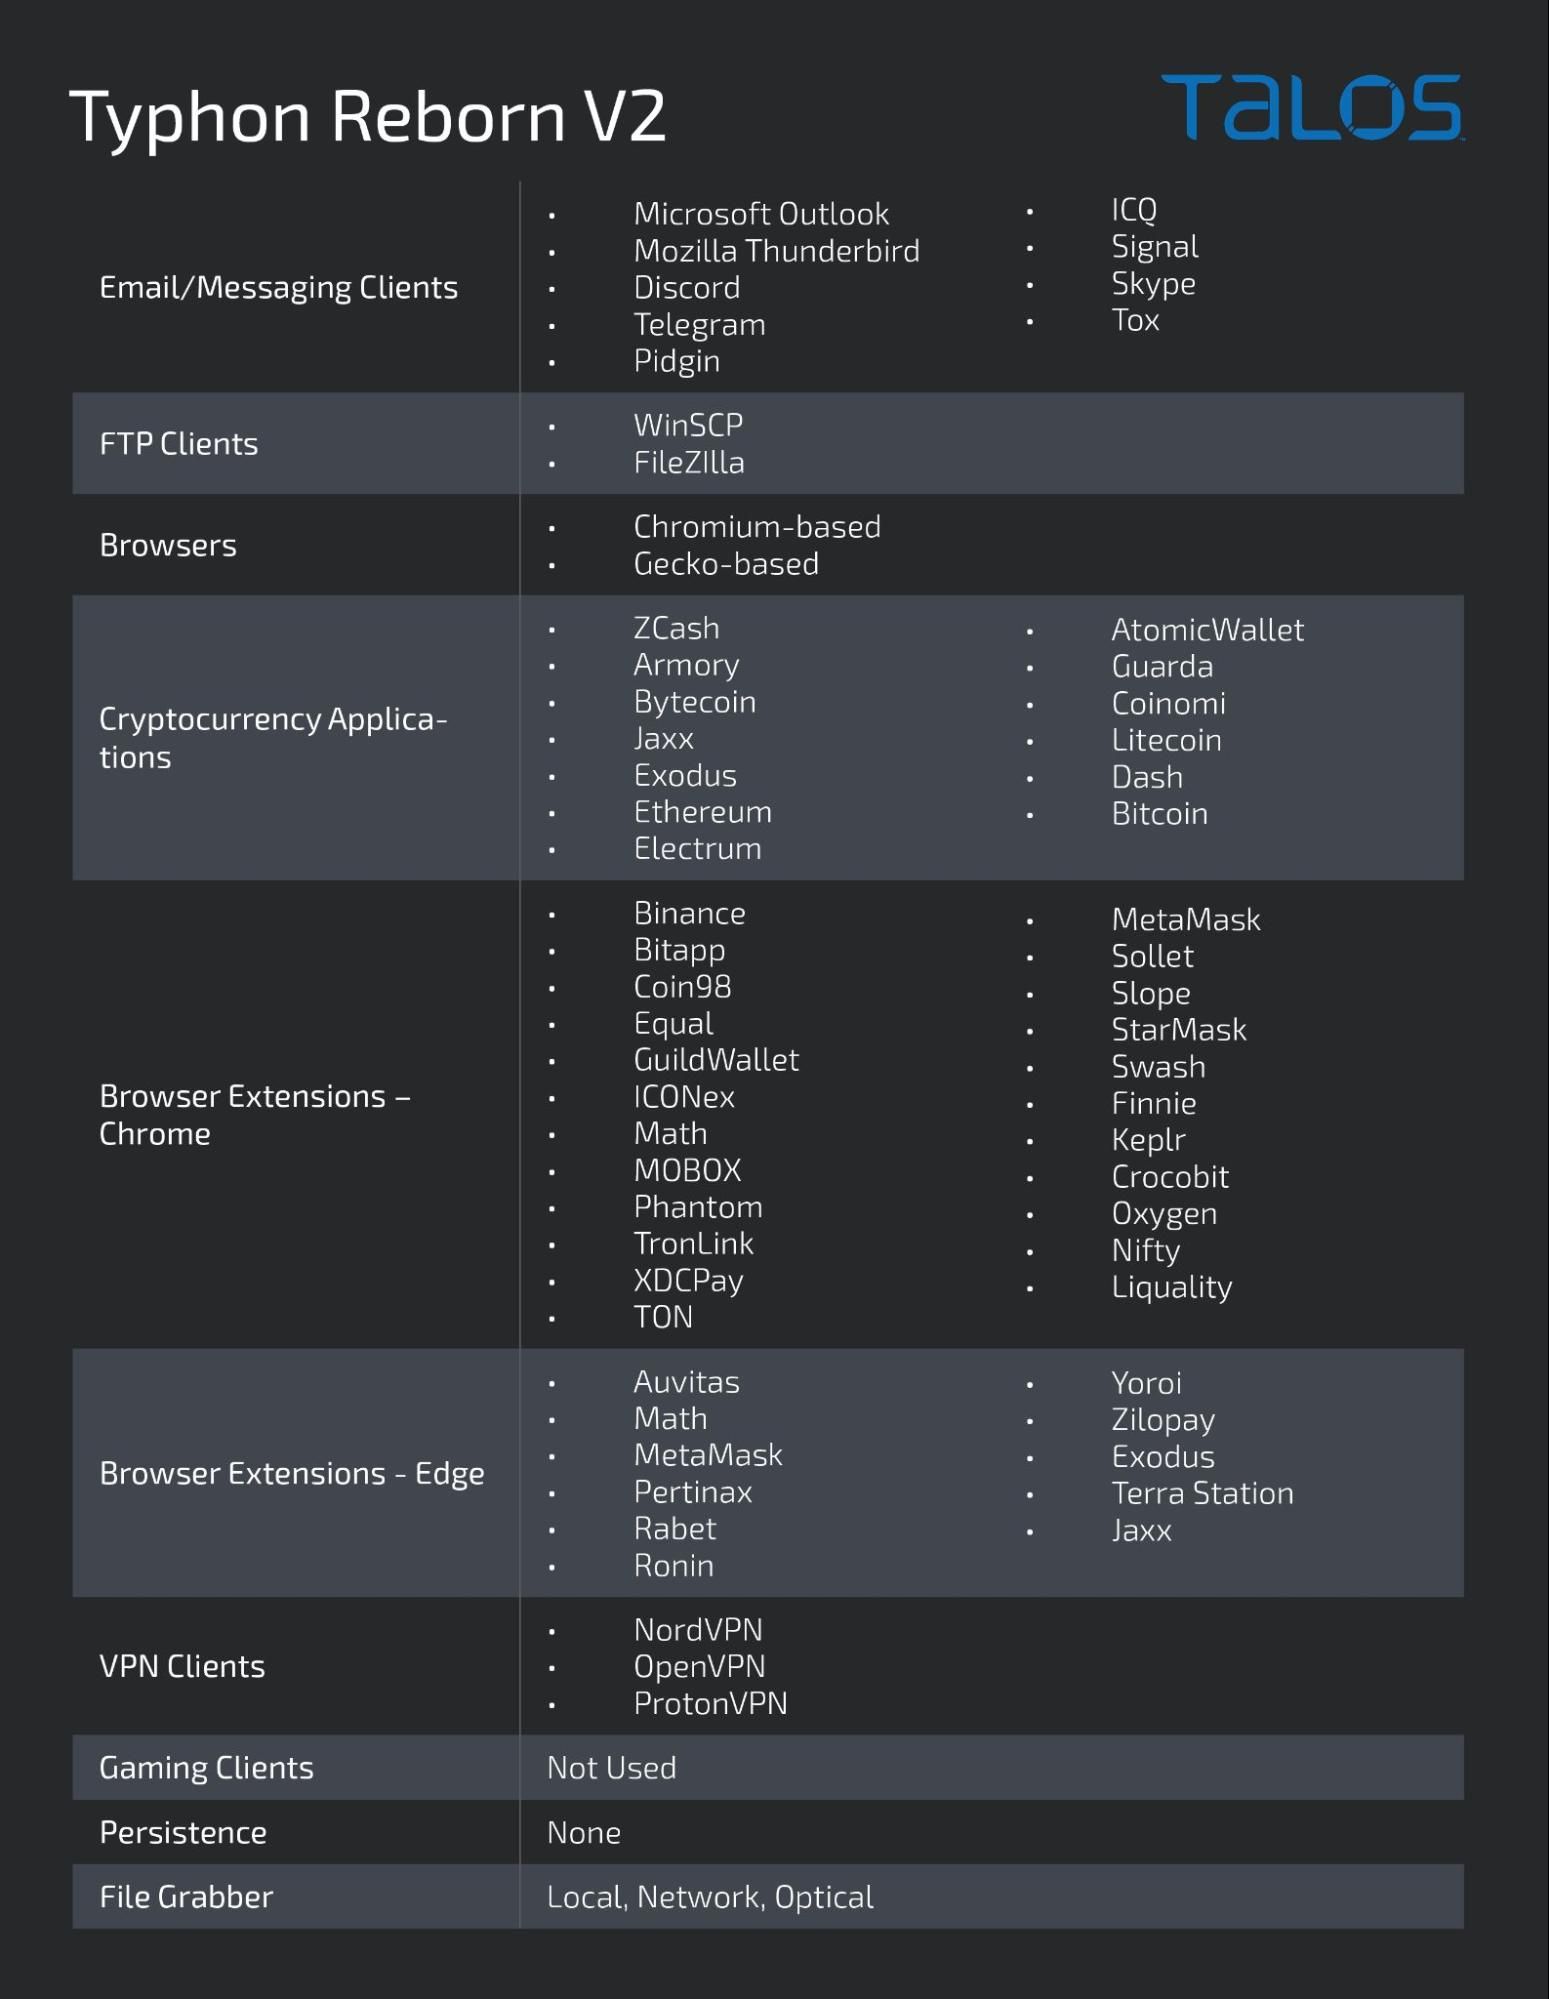
Вирусописатели также обновили модуль кражи файлов (граббер) и расширили список целевых приложений стилера.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru