



У мошенников появился новый маркетплейс, облегчающий банковский фрод

У мошенников появился новый маркетплейс, облегчающий банковский фрод

У мошенников появился новый маркетплейс, облегчающий банковский фрод

Торговая площадка STYX с кучей сервисов была введена в строй в середине января и уже популярна в криминальных кругах. В Resecurity ознакомились с ассортиментом услуг и товаров и пришли к выводу, что новый маркетплейс может служить хорошим источником информации о такой неизбывной угрозе, как финансовое мошенничество.

О STYX впервые заговорили в даркнете в начале 2022 года: на тот момент участники проекта трудились над модулем для посреднических транзакций на платформе. Для связи продавцам и покупателям предоставляются телеграм-контакты и боты — как мера безопасности; VIP-клиенты могут пользоваться белыми списками вендоров, депозиты принимаются в биткоинах, эфирах и тезерах (USDT).

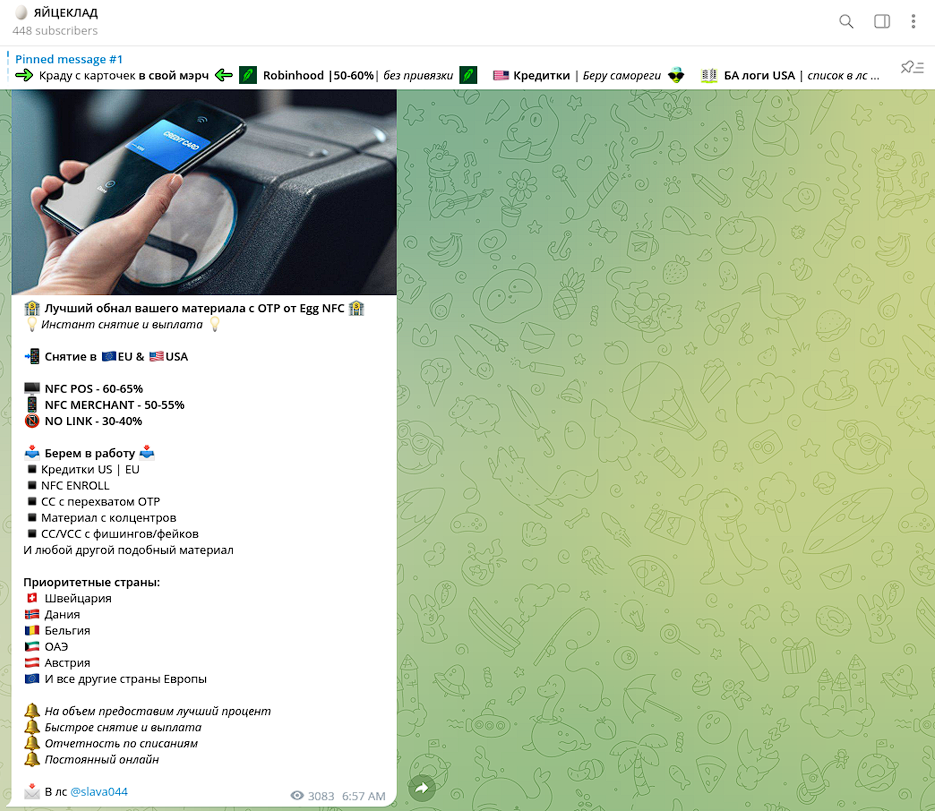
Большинство продавцов, облюбовавших STYX, специализируются на фрод-сервисе и отмывании денег, украденных у пользователей онлайн-банкинга, интернет-магазинов и профильных мобильных приложений. Спросом пользуются такие услуги, как обналичка, обход 2FA, поиск досье (fullz) для целевых атак, телефонный и имейл-флуд (затрудняет жертве мошенничества связь с банком).

Из товаров STYX предлагает дампы краденых платежных данных и ПДн, сим-карты, поддельные удостоверения личности, банковских троянов. Также можно взять напрокат инструменты спуфинга и обхода антифрода, приобрести тематический справочник или руководство.

География атакуемых организаций широка — Западная Европа, Ближний Восток, страны Азиатско-Тихоокеанского региона, в том числе США, Канада и Австралия. Для отмывания грязных денег такие брокеры создают бизнес-аккаунты в банках, собственные платежные терминалы и NFC-процессоры, а также нанимают дропов.


Не исключено, что в скором времени STYX расширит и без того богатый ассортимент и займет освободившуюся нишу: правоохранители только что закрыли Genesis Market, тоже облегчавший жизнь кибермошенникам.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru