



Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Киберпреступники начали добавлять вредоносную функциональность к самораспаковывающимся архивам WinRAR. Как правило, такие архивы содержат безобидные файлы, выступающие в качестве приманки, что позволяет атакующим обойти защитные системы.

Самораспаковывающиеся архивы (SFX), создаваемые с помощью софта вроде WinRAR или 7-Zip, в целом представляют собой исполняемые файлы. Они содержат архивированные данные вместе со встроенным кодом для их распаковки.

Чтобы предотвратить несанкционированный доступ к таким файлам, их можно защитить паролем. Основное назначение SFX-файлов — упростить передачу архивированных данных тем пользователям, у которых нет утилиты для декомпрессии.

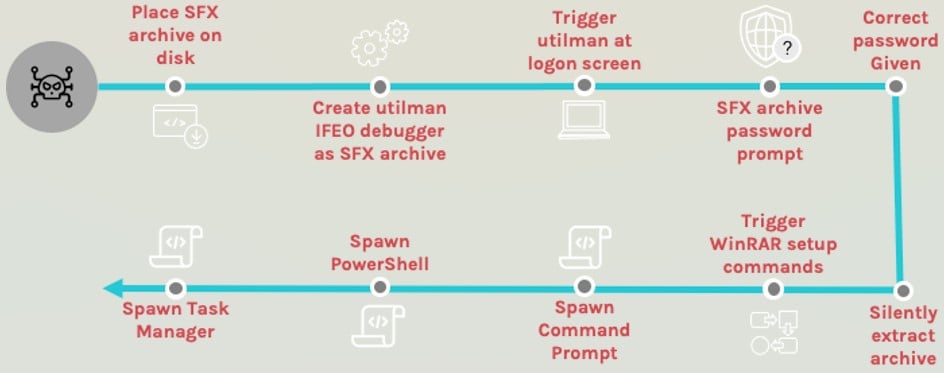
В ходе расследования одного из недавних инцидентов специалисты компании CrowdStrike наткнулись на использование самораспаковывающихся архивов в киберпреступных целях. Анализ показал, что за атакой стояла группировка, задействовавшая скомпрометированные учётные данные для использования utilman.exe в злонамеренных целях.

Utilman — это приложение, которое можно запустить до того, как пользователь вошёл в систему. Зачастую злоумышленники используют его для обхода аутентификации в ОС. В описанном CrowdStrike случае утилита применялась для запуска запароленного SFX-файла, предварительно помещённого в систему жертвы.

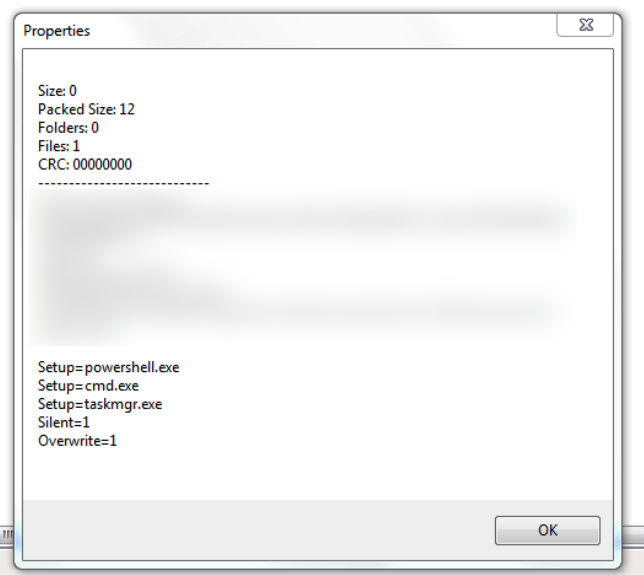
В защищённом паролем архиве содержался тестовый файл, выступающий в качестве приманки. Настоящая же задача этого SFX заключалась в использовании настроек WinRAR для запуска PowerShell, командной строки Windows (cmd.exe) и Диспетчера задач с правами ОС.

Как только жертва распаковывала текстовый файл, запускался целый ряд команд. Тем не менее классической вредоносной программы в архиве не было. Киберпреступники добавили несколько команд, открывающих бэкдор в системе.


Всё дело в том, что возможности WinRAR позволяют установить особые настройки SFX и добавить список исполняемых файлов, которые будут запускаться до и после процесса. Специалисты Crowdstrike считают, что такой подход к атакам позволит обойти среднестатистические антивирусы.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru