



Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

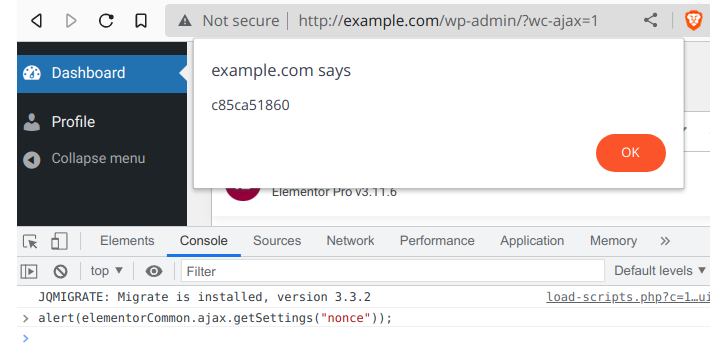
Неизвестная группа киберпреступников активно эксплуатирует уязвимость в плагине Elementor Pro, с помощью которой злоумышленники атакуют веб-сайты на движке WordPress. Чтобы эксплойт сработал, на целевом ресурсе должен быть установлен WooCommerce.

Согласно посту разработчиков плагина, проблема затрагивает версию 3.11.6 и более ранние релизы. В версии 3.11.7, выпущенной 22 марта, уязвимость уже устранили. Статистика говорит о том, что Elementor Pro установлен более чем на 12 млн сайтов.

Успешная эксплуатация бреши позволяет атакующим без аутентификации получить контроль над WordPress-сайтом. Обязательное условие — администратор должен активировать плагин WooCommerce.

«Уязвимость позволяет киберпреступникам включить страницу регистрации и установить роль пользователя по умолчанию на “администратор“. Такой подход позволяет взломщикам создать аккаунт и сразу присвоить ему права администратора», — пишут исследователи в отчёте.

«После этого злоумышленники либо будут редиректить посетителей на вредоносные сайты, либо загрузят бэкдор или злонамеренный плагин для дальнейшего захвата сайта».


В настоящее время специалисты наблюдают атаки с нескольких IP-адресов, пытающихся загрузить PHP-файлы и ZIP-архивы на атакованные ресурсы. Пользователям плагина Elementor Pro рекомендуется срочно обновиться до версии 3.11.7 или 3.12.0.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru