



Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

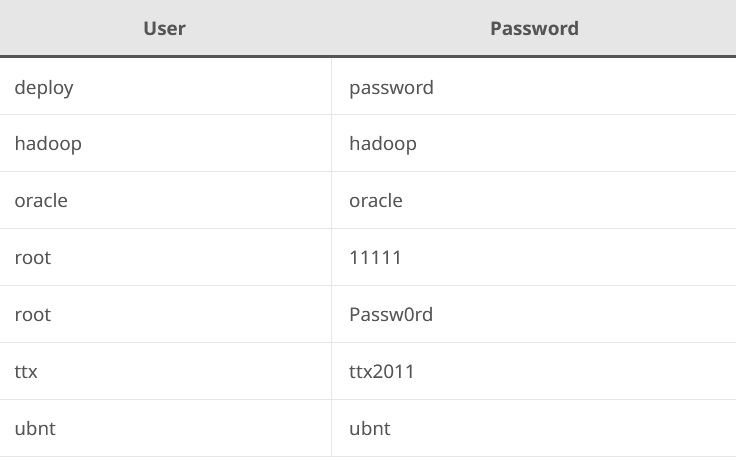
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

Подпишитесь на новости

В МАКСЕ появятся цифровые рецепты и подписание медицинских согласий

МАКС готовят к следующей медицинской роли: в мессенджере должны появиться цифровые рецепты на лекарства и подписание информированных согласий. Об этом заявил министр здравоохранения Михаил Мурашко. Бумажной бюрократии обещают ещё одного цифрового конкурента.

О планах министра сообщил ТАСС с конгресса «Национальное здравоохранение — 2026».

По словам Мурашко, новые сервисы станут доступны в ближайшее время. Конкретную дату запуска и подробный порядок работы он в приведённом сообщении не назвал.

Медицинские функции в мессенджере уже используются. Как сообщил министр, записью к врачу и другими возможностями пользуются более 21 млн человек. Согласно его презентации, телемедицинские консультации «врач — пациент» через мессенджер используют более 5 млн человек, а закрытием больничных после онлайн-консультаций воспользовались 2,9 млн.

Следующий заявленный шаг — добавить документы, сопровождающие лечение. При этом анонс не означает, что рецепт можно будет получить без врача: условия назначения лекарств и схема получения цифрового документа в опубликованном выступлении не раскрыты.

Мессенджер продолжает обрастать государственными сервисами. Теперь остаётся дождаться, когда всё озвученное превратится в работающую функцию.

RSS: Новости на портале Anti-Malware.ru