



Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

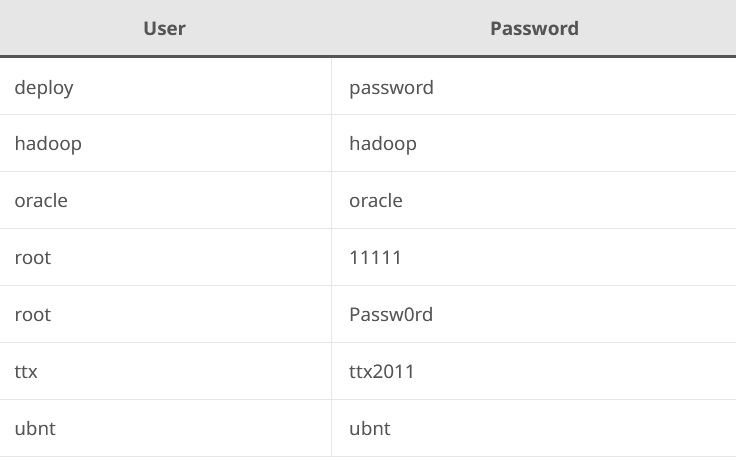
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами

С российским 5G обнаружился важный нюанс. Сети пятого поколения действительно запущены, но работа в новом диапазоне 4,63-4,99 ГГц пока ограничивается пилотными зонами. Коммерческие сервисы на первом этапе разворачиваются преимущественно на уже используемых операторами частотах LTE.

МТС создала зоны 5G в диапазоне 4,9 ГГц в Москве, Санкт-Петербурге, Новосибирске, Екатеринбурге и Уфе.

Однако в Минцифры уточнили: оператор получил разрешение на тестирование оборудования без взимания платы с абонентов. Оно действует до 1 августа 2027 года и основано на решении Госкомиссии по радиочастотам от 2019 года.

Источник «Коммерсанта» в отрасли считает, что называть эти площадки полноценным коммерческим запуском некорректно. Старое разрешение позволяло проводить пилоты, в том числе на зарубежном оборудовании.

В МТС подтвердили, что действуют в рамках решения ГКРЧ, но производителя техники не раскрыли. По данным собеседников издания, оператор использует иностранные базовые станции.

А вот новое решение ГКРЧ уже устанавливает другие правила: строить сети в диапазоне 4,63-4,99 ГГц можно только на сертифицированном российском оборудовании. Здесь и начинается главная загвоздка — серийных отечественных базовых станций 5G на рынке пока нет.

«Иртея» рассчитывает поставить первые станции в начале 2027 года, Yadro также планирует начать серийное производство в следующем году. До этого операторы будут развивать 5G в уже выделенных им LTE-диапазонах. МегаФон, например, прямо заявил, что пошёл именно по такому пути.

Ранее Минцифры сообщило о запуске коммерческого 5G в 16 городах для потенциальной аудитории около 10 млн человек. Использование существующих частот должно увеличить пропускную способность сетей на 20-25%, а до конца 2026 года технологию хотят распространить ещё на 50 городов.

RSS: Новости на портале Anti-Malware.ru