



Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

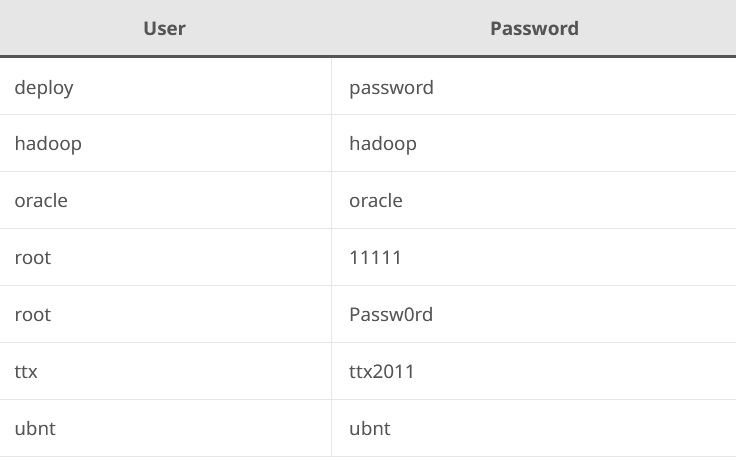
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

5G начал появляться на iPhone российских пользователей

Некоторые владельцы iPhone в России заметили долгожданное изменение: вместо привычного LTE в строке состояния появился значок 5G. Пока речь идёт только о части пользователей. Какие модели iPhone, операторы и регионы получили доступ, не уточняется. Apple и российские телеком-компании также не объявляли о массовой активации 5G на устройствах компании.

Работу сети на смартфонах Apple зафиксировал корреспондент РИА Новости. Сети пятого поколения российская большая четвёрка запустила неделей ранее в 16 городах.

Потенциальный доступ получили около 10 млн абонентов. На первом этапе 5G работает преимущественно на ранее выделенных операторам частотах LTE, что должно повысить пропускную способность сетей на 20-25%.

С Android всё было относительно понятно: Минцифры обещало открыть доступ совместимым устройствам в ближайшее время. Владельцам iPhone предложили ждать решения Apple, поскольку одной аппаратной поддержки недостаточно — производитель должен разрешить работу смартфонов в сетях конкретных операторов и частотных диапазонах.

Новые наблюдения могут означать, что такая активация началась хотя бы для отдельных устройств или сетевых конфигураций. Впрочем, один значок 5G ещё не гарантирует ни массового запуска, ни заметного прироста скорости: результат зависит от покрытия, частот, модели смартфона и нагрузки на Сеть.

Если доступ действительно расширяется, владельцам совместимых iPhone не придётся оставаться в эпохе LTE, пока соседи с Android тестируют новые возможности.

RSS: Новости на портале Anti-Malware.ru