



Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

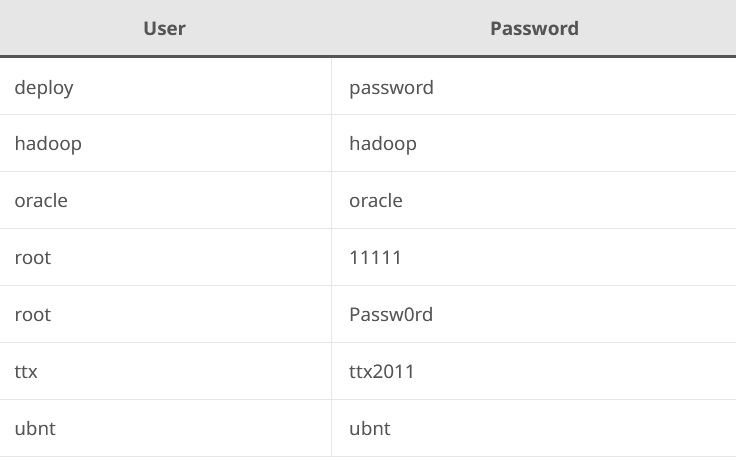
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru