



Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

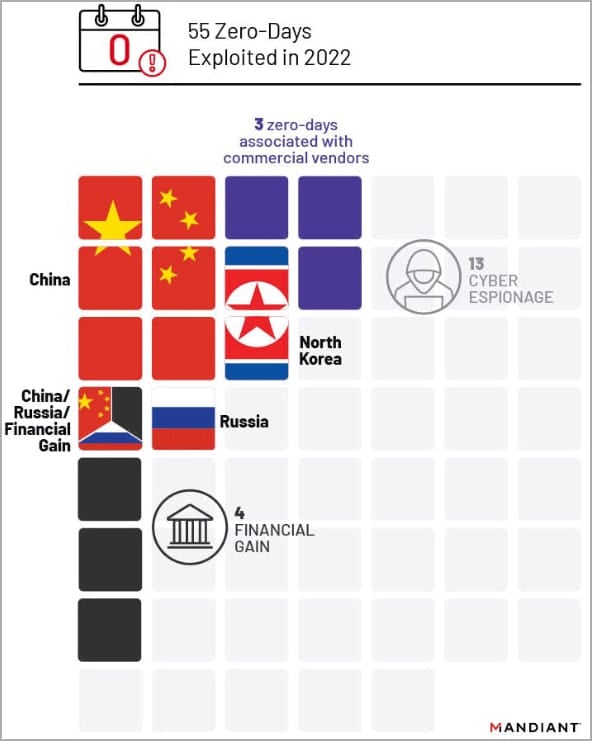
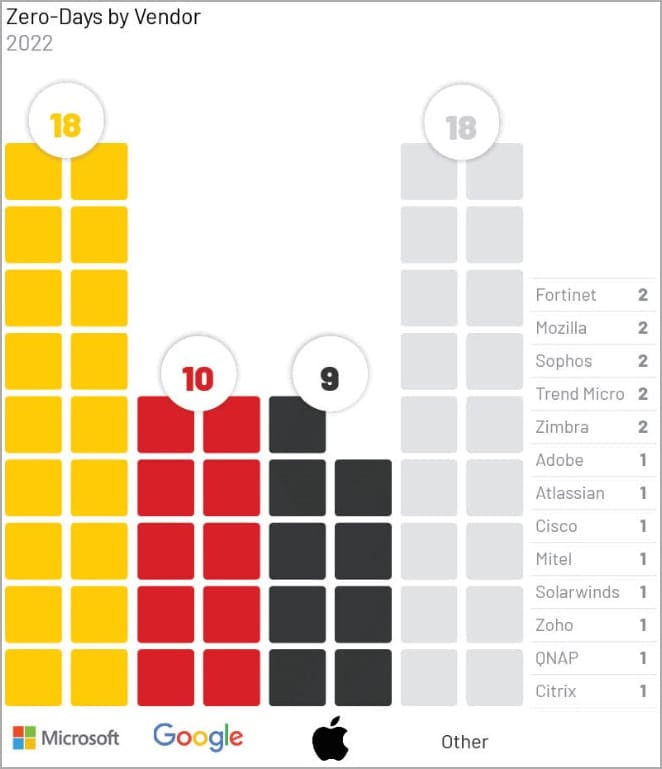
Как известно, опытные киберпреступники любят использовать уязвимости нулевого дня (0-day) в ходе своих кампаний. Отсюда вытекает интересная статистика: за 2022 год исследователи выявили 55 активно эксплуатируемые уязвимости, большая часть которых затрагивала продукты Microsoft, Google и Apple.

Подавляющее большинство (53 из 55) брешей позволяли атакующим получить более высокие права в системе или удалённо выполнить код на затронутых устройствах.

Согласно статистике Mandiant, основную часть 0-day в прошлом году эксплуатировали именно китайские киберпреступники, причём правительственные, как подчёркивают специалисты. Атаковались операционные системы, веб-браузеры и продукты для управления сетью.


Для сравнения: в 2021 году злоумышленники использовали 80 уязвимостей нулевого дня, поэтому можно говорить о небольшом спаде в подобных атаках.

Из 55 обнаруженных 0-day 13 фигурировали в атаках кибершпионских группировок. По словам Mandiant, российские хакеры задействовали всего две подобные бреши в реальных атаках, как и хакеры из КНДР.


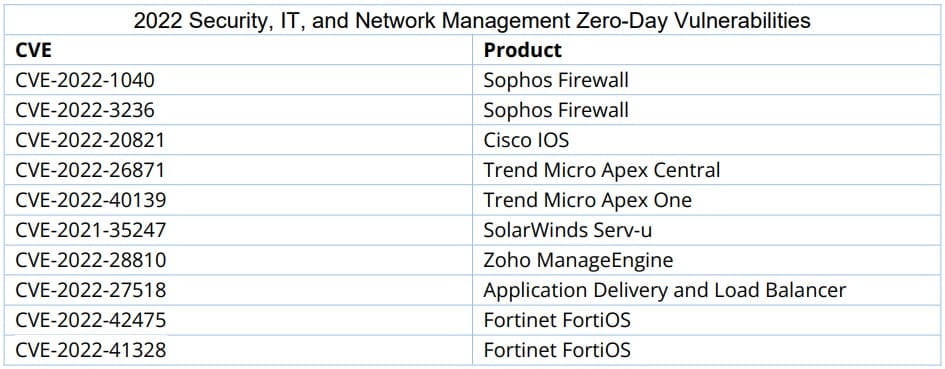
Что касается багов в сетевых продуктах, специалисты Mandiant отметили десять наиболее опасных:


На долю Windows пришлось 15 дыр нулевого дня, на Chrome — 9, iOS — 5 и macOS — 4.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru