



Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

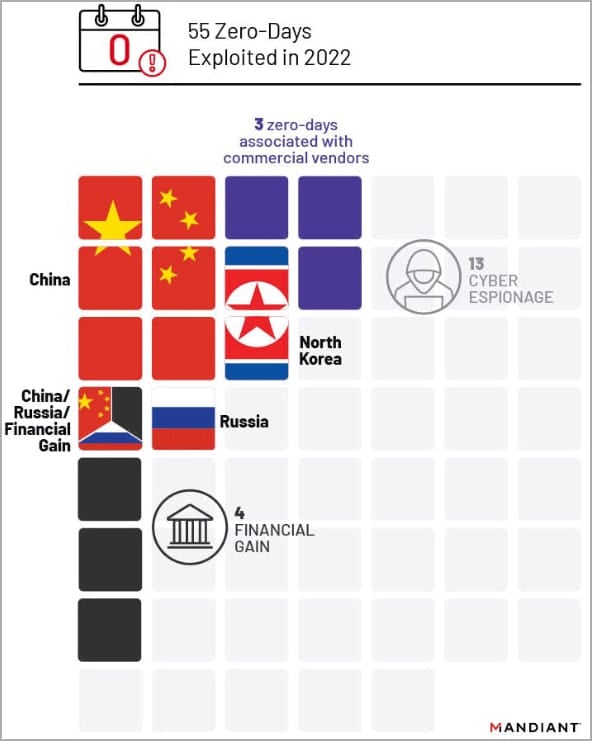
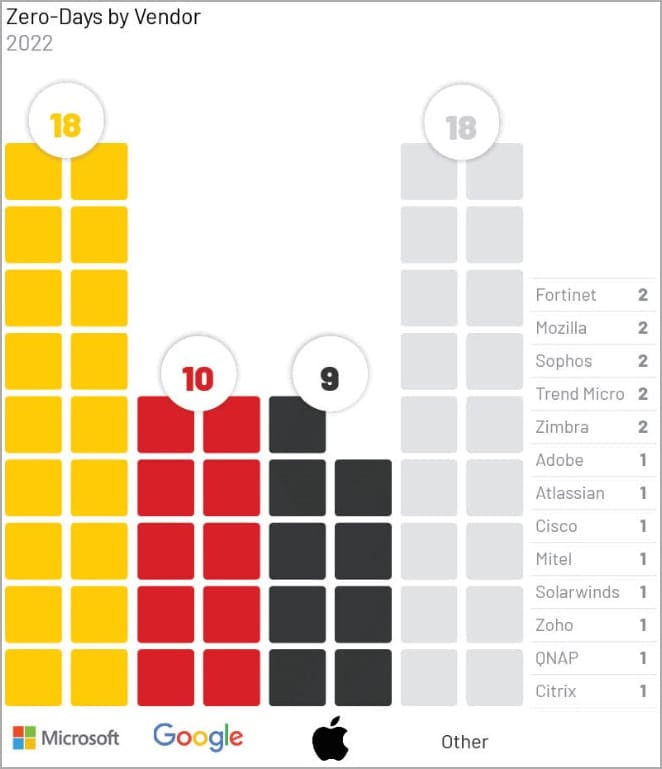
Как известно, опытные киберпреступники любят использовать уязвимости нулевого дня (0-day) в ходе своих кампаний. Отсюда вытекает интересная статистика: за 2022 год исследователи выявили 55 активно эксплуатируемые уязвимости, большая часть которых затрагивала продукты Microsoft, Google и Apple.

Подавляющее большинство (53 из 55) брешей позволяли атакующим получить более высокие права в системе или удалённо выполнить код на затронутых устройствах.

Согласно статистике Mandiant, основную часть 0-day в прошлом году эксплуатировали именно китайские киберпреступники, причём правительственные, как подчёркивают специалисты. Атаковались операционные системы, веб-браузеры и продукты для управления сетью.


Для сравнения: в 2021 году злоумышленники использовали 80 уязвимостей нулевого дня, поэтому можно говорить о небольшом спаде в подобных атаках.

Из 55 обнаруженных 0-day 13 фигурировали в атаках кибершпионских группировок. По словам Mandiant, российские хакеры задействовали всего две подобные бреши в реальных атаках, как и хакеры из КНДР.


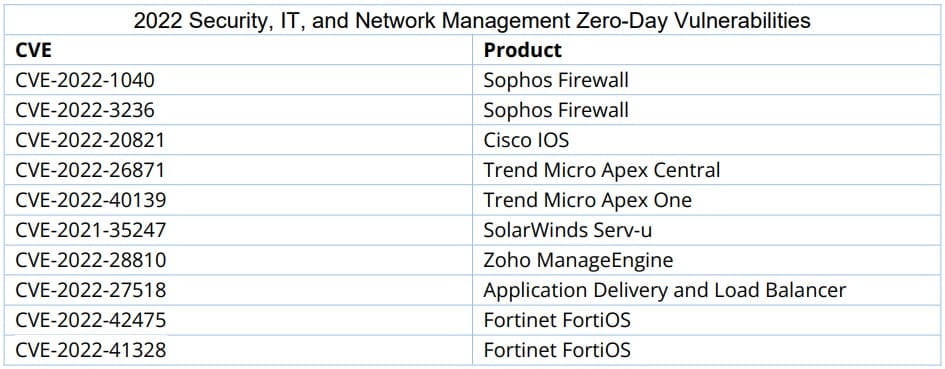
Что касается багов в сетевых продуктах, специалисты Mandiant отметили десять наиболее опасных:


На долю Windows пришлось 15 дыр нулевого дня, на Chrome — 9, iOS — 5 и macOS — 4.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru