




Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Ботоводы Emotet решили последовать новой моде и теперь раздают своего трояна через файлы Microsoft OneNote в надежде, что уловка поможет повысить отдачу от вредоносных рассылок.

Ранее в этом месяце Emotet распространяли прежним способом — с помощью документов Word с вредоносным макросом. Поскольку Microsoft теперь автоматом блокирует такой контент в загружаемых из Сети документах Office, традиционная спам-кампания, видимо, не оправдала ожиданий злоумышленников, и они перешли на более перспективный формат вложений.

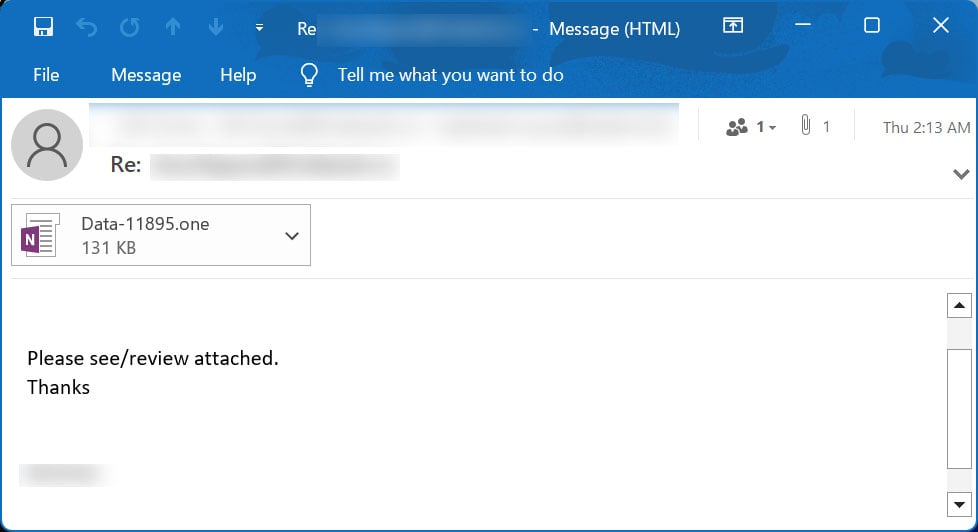
Оформление вредоносных сообщений осталось прежним: они выполнены как продолжение деловой переписки, некогда украденной из ящика жертвы заражения. Вложения в такие письма обычно выдаются за руководство, инвойс, список выполненных работ и т. п.


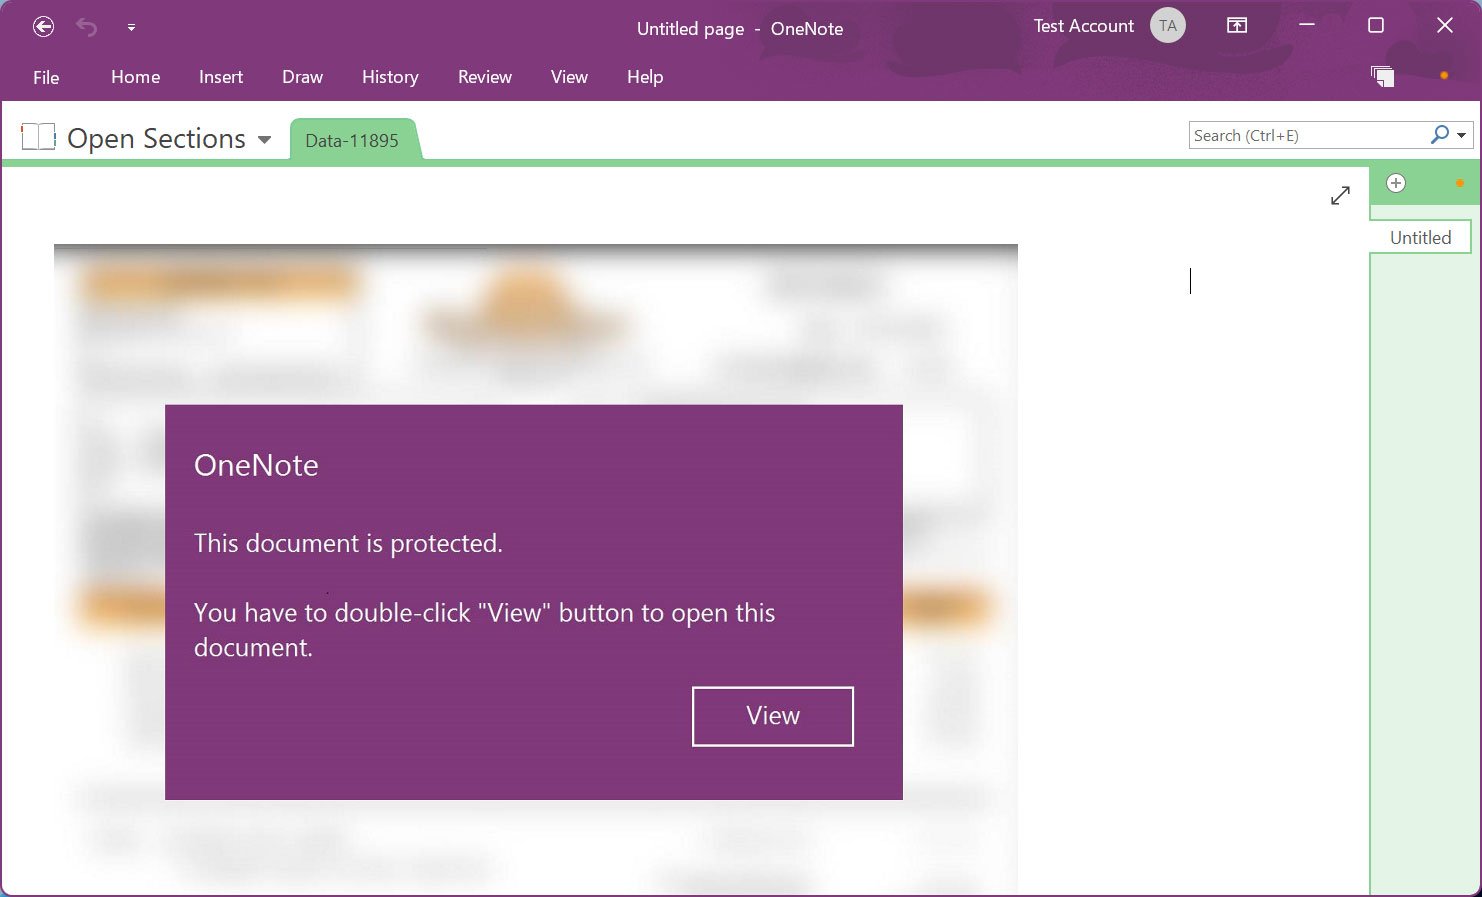
Для корректного отображения документа OneNote получателю предлагается дважды нажать в окне кнопку View, под которой спрятан вредоносный VBScript-файл (click.wsf). В этом файле содержится сильно обфусцированный скрипт, загружающий целевую DLL со стороннего сервера.


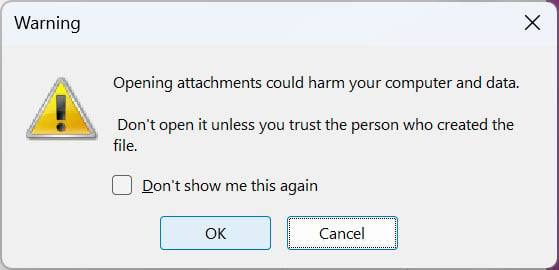
Полезная нагрузка сохраняется в папке временных файлов и запускается на исполнение с помощьюregsvr32.exe. При попытке запуска встроенного файла OneNote выводит предупреждение, однако практика показывает, что в таких случаях многие пользователи жмут OK.


Распространяемый в рамках данной спам-кампании вариант Emotet ворует контакты и письма жертвы и подключается к C2-серверу в ожидании команд. Дополнительных вредоносных загрузок пока не обнаружено.

В этом году эксперты фиксируют рост популярности OneNote у киберкриминала. Увеличение количества злоупотреблений заставило Microsoft задуматься над защитой от новой угрозы. В качестве временной меры Windows-админам рекомендуется заблокировать или ограничить запуск встроенных файлов для OneNote с помощью групповых политик.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru