



Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

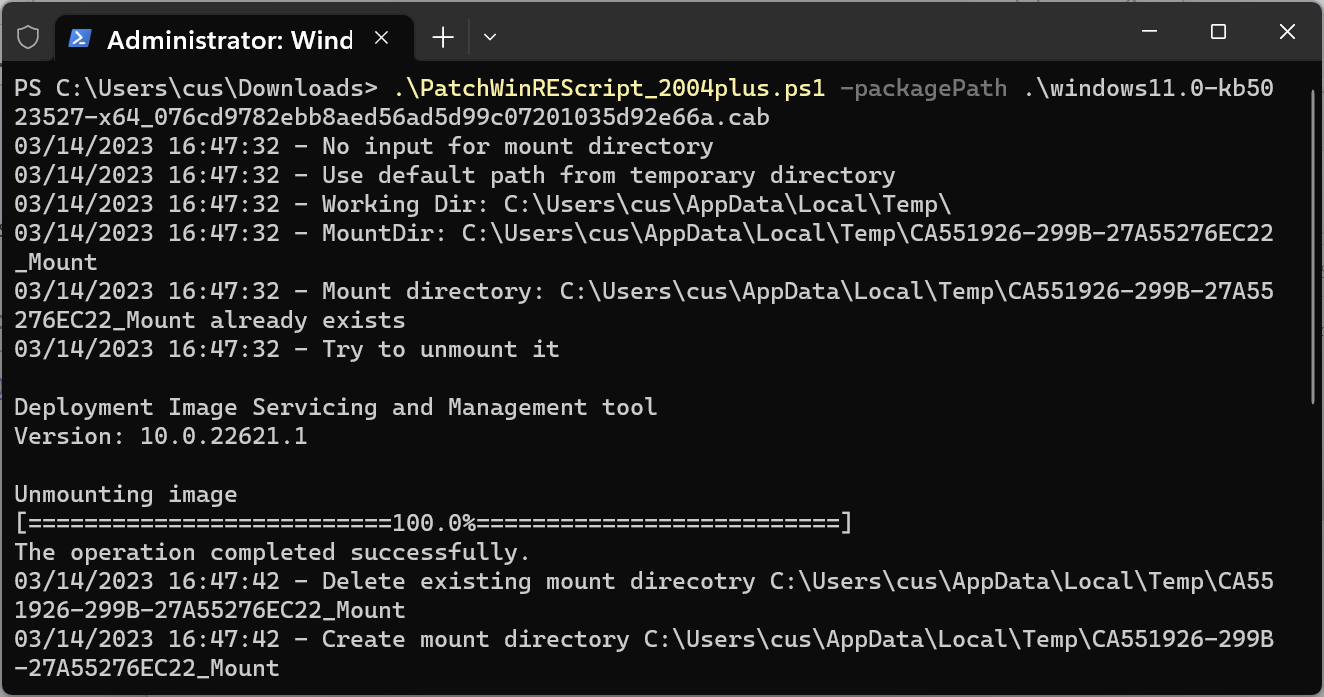
Microsoft выложила скрипт, упрощающий процедуру патчинга уязвимости, приводящей к обходу BitLocker в среде восстановления Windows (Windows Recovery Environment, WinRE). Эксплуатация этой бреши позволяет злоумышленникам получить доступ к зашифрованным данным.

PowerShell-скрипт (KB5025175), по словам техногиганта из Редмонда, защищает образы WinRE от попыток эксплуатации бага под идентификатором CVE-2022-41099. В Microsoft также отметили, что уязвимость нельзя использовать в атаке, если пользователь включил защиту BitLocker TPM+PIN.

«Наша команда разработала этот PowerShell-скрипт, чтобы помочь автоматизировать обновление образов WinRE на устройствах Windows 10 и Windows 11. Скрипт нужно запускать с правами администратора, при этом учитывая версию операционной системы», — гласит документ Microsoft.

По умолчанию рекомендованная версия скрипта от Microsoft — PatchWinREScript_2004plus.ps1, поскольку он подходит для Windows 10 2004 и более поздних версий ОС (включая Windows 11). Другая версия PowerShell-скрипта (PatchWinREScript_General.ps1) подойдёт для Windows 10 1909 и более ранних релизов.


Для апдейта администраторам придётся пройти следующие шаги после запуска скрипта:

  1. Смонтируйте существующий WinRE-образ (WINRE.WIM).
  2. Обновите образ WinRE с помощью пакета Safe OS Dynamic Update (Compatibility Update), который можно загрузить в каталоге Microsoft Update.
  3. Размонтируйте образ WinRE.
  4. Если функционирует защитник BitLocker TPM, он сконфигурирует заново WinRE для службы BitLocker.
Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru