



Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

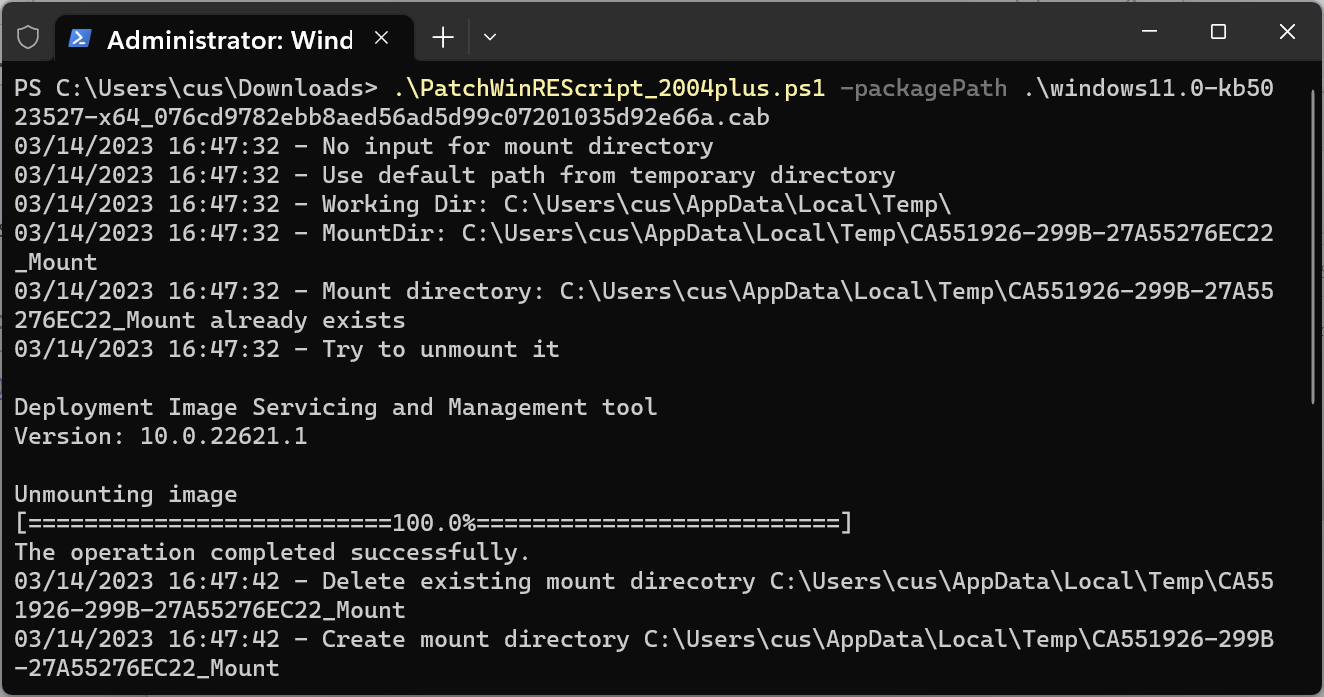
Microsoft выложила скрипт, упрощающий процедуру патчинга уязвимости, приводящей к обходу BitLocker в среде восстановления Windows (Windows Recovery Environment, WinRE). Эксплуатация этой бреши позволяет злоумышленникам получить доступ к зашифрованным данным.

PowerShell-скрипт (KB5025175), по словам техногиганта из Редмонда, защищает образы WinRE от попыток эксплуатации бага под идентификатором CVE-2022-41099. В Microsoft также отметили, что уязвимость нельзя использовать в атаке, если пользователь включил защиту BitLocker TPM+PIN.

«Наша команда разработала этот PowerShell-скрипт, чтобы помочь автоматизировать обновление образов WinRE на устройствах Windows 10 и Windows 11. Скрипт нужно запускать с правами администратора, при этом учитывая версию операционной системы», — гласит документ Microsoft.

По умолчанию рекомендованная версия скрипта от Microsoft — PatchWinREScript_2004plus.ps1, поскольку он подходит для Windows 10 2004 и более поздних версий ОС (включая Windows 11). Другая версия PowerShell-скрипта (PatchWinREScript_General.ps1) подойдёт для Windows 10 1909 и более ранних релизов.


Для апдейта администраторам придётся пройти следующие шаги после запуска скрипта:

  1. Смонтируйте существующий WinRE-образ (WINRE.WIM).
  2. Обновите образ WinRE с помощью пакета Safe OS Dynamic Update (Compatibility Update), который можно загрузить в каталоге Microsoft Update.
  3. Размонтируйте образ WinRE.
  4. Если функционирует защитник BitLocker TPM, он сконфигурирует заново WinRE для службы BitLocker.
Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru